
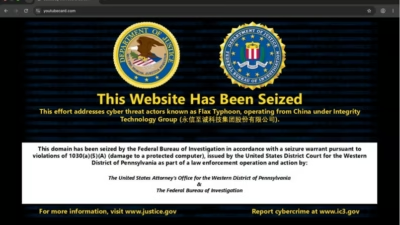
FBI、Flax Typhoonのハッキングツールに関連する7つのドメインを押収
FBIは、中国との関連が指摘されるハッカーグループに結びつく7つのインターネットドメインを閉鎖しました。これにより、世界中の組織のセキュリティ上の弱点を探索し、機密データを盗み出すために使われていたツールが機能不全に陥りました。米司法省(DOJ)とFBIは10月8日、中国を拠点とするIntegrity Tech
FBIは、中国との関連が指摘されるハッカーグループに結びつく7つのインターネットドメインを閉鎖しました。これにより、世界中の組織のセキュリティ上の弱点を探索し、機密データを盗み出すために使われていたツールが機能不全に陥りました。米司法省(DOJ)とFBIは10月8日、中国を拠点とするIntegrity Tech
中国を拠点とするとみられる攻撃者が、AIツールを活用して韓国の金融機関からデータを窃取するキャンペーンを成功させていたことが、CrowdStrikeの調査で明らかになりました。 同社によると、攻撃者は2026年9月下旬から10月上旬にかけて実行したこのキャンペーンで、中国で開発されたオープンソースのエージェント
中国と関係があるとされる脅威アクター「TA419」が、米国の人工知能(AI)政策の専門家を標的に、高度にカスタマイズされた認証情報フィッシング攻撃を仕掛けていることがわかりました。 このキャンペーンでは、なりすまし、中間者型(AitM:Adversary-in-the-Middle)のインフラ、改変した Browse
中国に連携するとみられるサイバースパイ集団「TA419」が、米国のAI政策専門家を狙った認証情報フィッシングキャンペーンを展開しています。著名な経済学者やホワイトハウスの元高官、Anthropicの従業員になりすます手口です。 この活動は、米国のAI政策、輸出管理、規制、サプライチェーンをめぐる議論の情報収集を目的と
中国と連携するグループが、著名なAI政策関係者やエコノミストになりすまし、米国のシンクタンク、大学、法律事務所に所属するAI政策の専門家からログイン認証情報を盗み出していることがわかりました。 Proofpointは、このグループを「TA419」として追跡しています。同社が10月1日に公開した調査レポートによる
中国系のランサムウェア集団が、Microsoft製品の脆弱性を悪用し、スペイン語圏・ポルトガル語圏の大規模組織や重要組織から金銭を脅し取ろうとしています。Warlockランサムウェアグループ(SymantecはLonglegs、MicrosoftはStorm-2603として追跡)は、これまで特定の型に当てはまらない集団
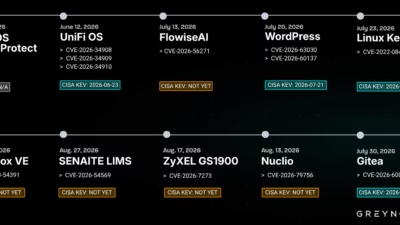
6月上旬からGreyNoiseが綿密に監視してきた1つのIPアドレスが、最終的に大規模かつ多方面にわたるサイバースパイ活動の主要な侵入経路となっていたことが判明しました。この巧妙な作戦は、WordPressのインストール環境、Zyxelスイッチ、Ubiquitiプラットフォーム、Giteaサーバー
中国語話者の脅威アクターがZyXEL GS1900スマート管理スイッチおよびWordPressの脆弱性を悪用し、996台のデバイスとバックエンドデータベースに保存されていた18,500件超のレコードから機密データを窃取していたことが分かりました。 この攻撃者はPAN-OS Global Protect、Flowise
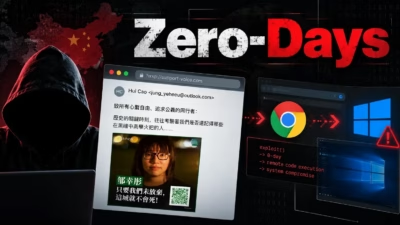
中国の脅威アクターが、ChromeとWindowsのゼロデイ脆弱性を連鎖させたエクスプロイトキットの利用を拡大し、巧妙に作り込まれた偽サイトを使って被害者をマルウェアに感染させていることが分かりました。 Volexityは、2026年9月3日と9月4日に観測されたキャンペーンで報道機関や政策団体を装った偽サイトを使用
FamousSparrowとして知られる脅威アクターが、長らく使用してきたインプラント「SparrowDoor」を新型バックドア「SparroWocky」に置き換え、少なくとも2025年8月以降、ラテンアメリカ各国の政府機関を標的に展開していることが分かりました。 ESET Researchは今回のキャンペーン
すべての記事を読み込みました