
MicrosoftがDaemon Toolsハッカーのマルウェア「NeedyMantis」を解剖
Microsoftは、中国を拠点とする脅威アクターが通信事業者や政府機関への攻撃に使用したマルウェアフレームワークを分析しました。 このフレームワークは「NeedyMantis」と名付けられました。2026年5月に発生したDaemon Toolsのサプライチェーン攻撃に関連する侵害指標(IoC)を追加分析する中で発見
Microsoftは、中国を拠点とする脅威アクターが通信事業者や政府機関への攻撃に使用したマルウェアフレームワークを分析しました。 このフレームワークは「NeedyMantis」と名付けられました。2026年5月に発生したDaemon Toolsのサプライチェーン攻撃に関連する侵害指標(IoC)を追加分析する中で発見
研究者らは、このハッカーがカスタムツールの開発にLLMを利用した可能性があるとみています。 脅威インテリジェンス企業GreyNoiseの月曜日のブログ投稿によると、中国語圏の脅威アクターが少なくとも6月以降ハッキング活動を展開しており、少なくとも1つの西側政府から数千件の文書を窃取したとみられていま
モバイルセキュリティ企業のZimperiumが、感染デバイスをより巧妙に操作・制御するために生成AIを利用する、新たに発見されたAndroid向けトロイの木馬について報告しています。 「RatHat」と名付けられたこのマルウェアは、スミッシングやマルバタイジングを通じて拡散され、Androidのアプリケーションサンド
中国と関係の深い脅威アクターが、質の低い中国語カジノサイトやアダルトサイトを利用してPeckBirdyのコマンド&コントロール(C2)インフラを隠蔽していることが分かりました。企業はギャンブル関連ドメインを日常的に優先度低として扱う傾向があるため、これが検知上の課題を生み出しています。 Infobloxのテレメトリに
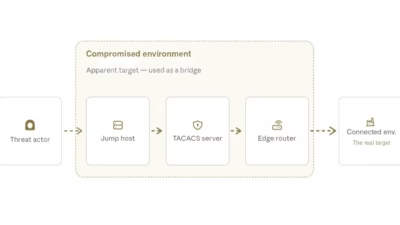
中国とつながりのある脅威アクター「Fire Ant」が、Cisco IOS XRルーターをはじめとする信頼済みインフラを侵害し、ネットワークの監視、認証情報の窃取、隠密なアクセスの維持、そして重要インフラへの侵入経路の探索を行っていたことが分かりました。 この攻撃キャンペーンは、攻撃者がルーターを単なる通信経路として
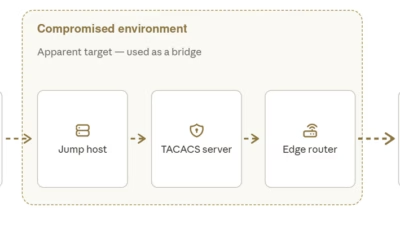
中国系脅威アクターFire Antは、スパイ活動の対象をVMwareハイパーバイザーから信頼された基盤インフラ層へと拡大し、Cisco IOS XRルーター、TACACS認証サーバー、Linux管理ホストを侵害しています。 この活動を調査したセキュリティ企業Sygniaによると、Fire Antは2025年に初めて報
あるDeepSeek AIエージェントが、プロキシジャッキングキャンペーンの一環としてサイバーセキュリティ企業のネットワークを攻撃しました。これを受けて同社は罠を仕掛け、このエージェントの制御を奪いました。この攻撃は、テルアビブを拠点とするAIサイバーセキュリティ企業Jesta Securityが観測し阻止したもので、
CrowdStrikeの新たな調査結果によると、中国と関係のある脅威アクターは、脆弱性が公開されてからわずか24時間以内に重大な脆弱性を悪用できる能力を持っていることが分かりました。 中国系グループのVault PandaとGenesis Pan
「knaithe」「KnYuan」の別名で活動する中国の脅威アクターが、複数のLLMを使って自動化したサイバー攻撃をインターネット接続システムに対して仕掛けていたことがわかりました。人間の介入はほとんど必要としていませんでした。 Palo Alto Networks傘下のUnit 42の研究者は、この
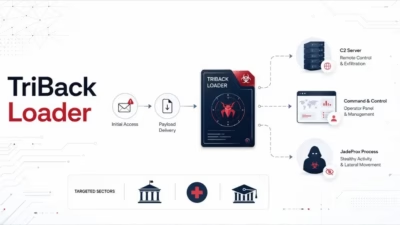
攻撃者が管理するAlibaba Cloudサーバー上で外部に露出していたディレクトリから、JadeProxという侵入活動セットの内部構造が明らかになりました。bashの履歴、Webシェルのパス、フィッシングキット、そして侵入後に用いる一式のツールキットが確認されています。 調査担当者はこの単一のステージングホストから
すべての記事を読み込みました