
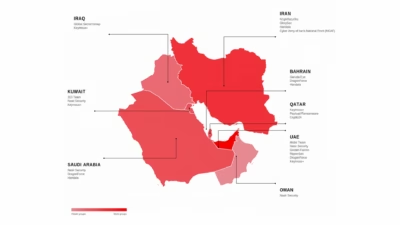
UAE、サウジアラビアが直面する、ますます複雑化するサイバー攻撃の猛攻
中東地域では、拡大する軍事紛争に注目が集まる一方で、金銭目的のサイバー脅威が急増するなど、サイバー攻撃の増加傾向が続いています。脅威インテリジェンス企業のPositive Technologiesによると、ダークウェブのフォーラムや脅威アクターのTelegramチャンネルを調査するオープンソース手法で確認された攻撃のう
中東地域では、拡大する軍事紛争に注目が集まる一方で、金銭目的のサイバー脅威が急増するなど、サイバー攻撃の増加傾向が続いています。脅威インテリジェンス企業のPositive Technologiesによると、ダークウェブのフォーラムや脅威アクターのTelegramチャンネルを調査するオープンソース手法で確認された攻撃のう
イラン軍のドローン攻撃が中東のインフラを直撃してから半年、Amazon Web Services(AWS)はバーレーンとUAEにおける顧客データの永久喪失を認めました。 AWSは9月15日に投稿した2件の更新情報の中で、me-south-1として知られる中東(バーレーン)リージョン、および中東(UA
通常の広告ネットワークが、軍部隊にとって突如として深刻な物理的脅威となっています。これを受けて米軍は、中東での標的化報告を受け、公式端末上の広告トラッカーを無効化しました。この断固たる措置は、商業的な位置情報データをめぐる憂慮すべき事実が発覚したことを受けたものです。敵対勢力はこのデータを利用し、
今回、BINDCLOAKと呼ばれる、これまで報告されていなかったモジュール型バックドアの実態を明らかにする2部構成の技術分析レポートのうち、第2部が公開されました。BINDCLOAKは東アジア系とされる脅威アクター「OctLurk」によって、中東の政府機関を標的に展開されていました。 今回の公開は、同一の多段階侵入チ

この作戦では、これまで文書化されていなかったマルウェア「TELESHIM」「MIXEDKEY」「BINDCLOAK」が展開され、コマンド&コントロール(C2)チャンネルとしてTelegramボットが利用されています。 2026年7月、研究者らは東アジアを拠点とする脅威アクターに中~高い確度で関連付けられる侵害後の活動
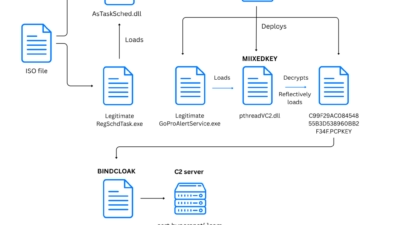
ハッカーが悪意ある通信を正規サービスに紛れ込ませる手口は年々巧妙化していますが、新たに発見されたキャンペーンはその進化ぶりを如実に示しています。ハッキング&クラッキング この活動は東アジアに関連する脅威アクターによるものとされており、研究者らはTELESHIM、MIXEDKEY、そして最終段階のインプラントで

イランと関連するハッカーが、中東および周辺地域の複数組織のIT・バックアップ・リカバリシステムを壊滅させる破壊的なサイバーキャンペーンを展開しています。この攻撃により、被害組織は攻撃後の業務復旧手段を大きく失う事態に陥っています。 今回の作戦は、イラン情報安全省の意を受けて活動していると見られる長年活動のイランの脅威

インターポールは、中東および北アフリカ地域で活動する高度なサイバー犯罪ネットワークに関わった200人以上の個人の逮捕を調整しました。ラムズ作戦として指定されたこの多国籍警察作戦は13の主権国家に及び、捜査官らは追加で382人の重要容疑者の特定に成功しました。 作戦展開全体を通じて、戦術部隊は広範なフィッシングキャンペ

出典:Yuliia24 via Shutterstock中東および北アフリカ(MENA)の13カ国から成る法執行機関は、インターポールとサイバーセキュリティ企業と協力して5ヶ月間にわたる調査を実施し、アラブ世界全体で約583人の容疑者となるサイバー犯罪者を特定し、詐欺に使用された数百台の侵害されたデバイスを特定し、ほぼ

中東および北アフリカに焦点を当てたINTERPOLの『Operation Ramz』中に、サイバー犯罪活動に関わる200人以上の個人が逮捕されました。 法執行機関はまた、13か国(アルジェリア、バーレーン、エジプト、イラク、ヨルダン、レバノン、リビア、モロッコ、オマーン、パレスチナ、カタール、チュニジア、UAE)
すべての記事を読み込みました