
MariaDBに複数の重大な脆弱性、リモートコード実行や権限昇格の恐れ
MariaDBのメンテナーは、データベースサーバーのコンポーネント、Linuxパッケージ、Connector/Cに影響を及ぼす10件の脆弱性を公表しました。CVEデータベースアクセス 特定の条件下では、これらの脆弱性によってリモートコード実行、権限昇格、テーブルへの不正アクセス、認証情報の窃取が起こる可能性があります
MariaDBのメンテナーは、データベースサーバーのコンポーネント、Linuxパッケージ、Connector/Cに影響を及ぼす10件の脆弱性を公表しました。CVEデータベースアクセス 特定の条件下では、これらの脆弱性によってリモートコード実行、権限昇格、テーブルへの不正アクセス、認証情報の窃取が起こる可能性があります
wolfSSLはwolfSSHのバージョン1.6.0を公開し、5件のセキュリティ脆弱性を修正しました。このうち1件は重大な欠陥で、特定の運用条件下では、中間者攻撃者がSSHホスト鍵認証を回避できる恐れがあります。Cybersecurityconsulting 2026年10月6日付のこのリリースでは、wolfSSH
攻撃者はフィッシング用ドメインをほぼ無料で入れ替えられます。セキュリティチームは、隠しにくいサーバーやインフラを追跡すべきです。 以前、攻撃者の作業時間を計測したことがあります。ドメインを登録してから、委任と証明書の取得を
企業セキュリティの失態を紹介する週刊コラム「PWNED」へようこそ。今週は2つの事例を取り上げます。1つは悲劇的な結末を迎えた事例、もう1つは、しっかりした防御が執拗なフィッシング攻撃に打ち勝つことを示す事例です。ネットワークに大きな穴を残していた人の話をご存じですか?ぜひ [email protected]
中国寄りのサイバースパイグループが、著名な政府関係者やエコノミスト、AI企業Anthropicの社員になりすましたフィッシングメールを使い、米国のAI政策専門家を標的にしていたことが分かりました。Proofpointが木曜日に公表した調査で明らかになりました。 Proofpointがこのグループを「TA419」と呼ぶ
シスコは水曜日、企業向けメールセキュリティ製品「Secure Email」に存在する2件の未パッチ脆弱性が一般に公開されたと警告しました。 これら2つの脆弱性はCVE-2026-20354およびCVE-2026-20355として追跡されており、脅威防御ソリューションのS/MIME(Secure/Multipurpos
新種のフィッシングサービスが登場し、攻撃者はわずか月額320ドルで認証済みのMicrosoft 365セッションをすぐに盗み取れるようになりました。このサービスは多要素認証(MFA)による保護を回避できるため、企業のメールセキュリティをより堅牢にする必要性を改めて浮き彫りにしています。エンタープライズブラウザメーカーの
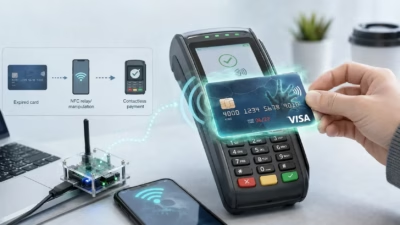
セキュリティ研究者らが、失効した一部のVisa非接触カードを再び「生き返らせ」、NFC決済に使用できてしまう「ゾンビカード」攻撃を実証しました。 この攻撃は、カードの有効期限データの取り扱いに関するVisaの EMV Kernel 3の脆弱性を悪用するものです。カードと決済端末の間に位置する攻撃者は、取引の暗号学的チ
マサチューセッツ大学アマースト校の研究チームは、非接触型クレジットカードが印字された有効期限を過ぎても、さらには利用者が代替カードを受け取った後でさえ使用可能な状態が続くことを実証しました。研究チームはこの手法を「ゾンビカード攻撃」と名付け、USENIX Security 2026でその成果を発表しま
Apache HttpComponents Clientに存在する重大な脆弱性により、アプリケーションが非同期HttpClient実装を使用している場合、中間者(MITM)攻撃の際に攻撃者が信頼されたサーバーになりすませることが明らかになりました。 CVE-2026-71290として追跡されているこの問題は、Apac
すべての記事を読み込みました