
ボットネット、敵対的攻撃、データポイズニングがリーダーのAI脅威リストの上位に
企業はAIへの投資を増やす一方で、AIシステムへの攻撃を、最も対応準備が整っていない脅威に挙げています。PwCは2026年5月から7月にかけて、71カ国のビジネス・テクノロジー部門のリーダー3,934人を対象に調査を実施しました。このうちセキュリティ・テクノロジー部門の幹部の半数が、こうした攻撃を準備
企業はAIへの投資を増やす一方で、AIシステムへの攻撃を、最も対応準備が整っていない脅威に挙げています。PwCは2026年5月から7月にかけて、71カ国のビジネス・テクノロジー部門のリーダー3,934人を対象に調査を実施しました。このうちセキュリティ・テクノロジー部門の幹部の半数が、こうした攻撃を準備
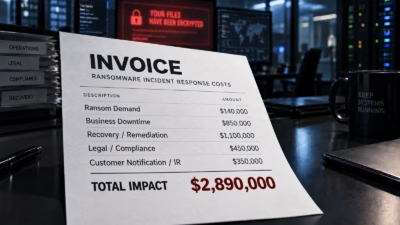
企業がランサムウェアの被害額を算定する際、注目が集まりやすいのは身代金の支払額です。しかし身代金は、総コストのごく一部にすぎません。 IBMの「Cost of a Data Breach Report 2025」によると、ダウンタイム、修復作業、法務対応、事業中断などを含めたランサムウェアインシデントの総コストは平均
スイス連邦政府は現在、機密性の高い政府業務におけるMicrosoft 365への長期的な依存を軽減することを目的とした、主権性を備えたオープンソースのデジタルワークプレースの試験導入を準備しています。 スイス連邦参事会は2026年9月2日、ブラウザベースのオープンソースのオフィスソフトウェアが連邦政府の特定業務フロー
保険が全費用をカバーすると見込むのは22%、不十分だと見込むのは10%データ侵害と評判低下への懸念が大きい企業は業務復旧への備えを検討する前に、財務面をまず確認すべきCohesityの新しい調査により、英国の多くの企業がサイバー保険から得られる保護を大幅に過大評価している可能性があることが明らかになりました。英国
1935年に提唱された有名な思考実験「シュレーディンガーの猫」は、量子物理学に根ざした理由により(ここでは詳しく触れませんが)、猫が生きている状態と死んでいる状態を同時に取り得ることを示しています。絶え間ないサイバー攻撃とインフラの複雑化が進む昨今、日常的なバックアップ作業はすべての項目にチェックが入り、完了
攻撃者はランサムウェアの手口を進化させ、事業妨害戦略へと発展させています。サイバーレジリエンスにとどまらず、より広い視野を持つCISOこそが、今後の対応において最も有利な立場に立てるでしょう。 ランサムウェアは、組織が直面
セキュリティリーダーとその組織にとって、レジリエンス(回復力)が予防対策を上回る最重要課題になりつつある中、この戦略的転換を果たしたCISOたちが、その役割を担う上で何が求められるのかを語ります。 CISOの役割は、本来の

事業継続・災害復旧の専門企業Databarracksによる最新の調査によると、英国企業の4社に1社(26%)が過去1年間でサプライチェーン発端のサイバーインシデントに見舞われたことが分かりました。特に注目すべきは、企業側がこのリスクを十分に認識していながらこの結果が出ている点です。回答企業の半数近く(

事業中断の様相は変わりつつあります。ランサムウェア事件、ID侵害、サプライヤーのサービス停止、または1つのユニットでのクラウド障害から始まり、接続されたシステム全体に広がる可能性があります。中断は、運用、顧客アクセス、コンプライアンス、サプライヤー関係に同時に影響を与える可能性があります。 これが、事業継続の骨組み

サイバー攻撃から回復する際、スピードが重要です。サイバーセキュリティの専門家は、組織がいかなるインシデントからも迅速かつ効果的に立ち直るのに役立つヒントを提供します。 強力で冗長的な防御手段がありながらも、企業は様々なサイバー攻撃に対
すべての記事を読み込みました