
Gentlemen ランサムウェアのアフィリエイト、窃取した GitLab CI/CD シークレットで数十組織に侵入
「Azazel」を名乗るこの攻撃者は、ロシア語圏のアフィリエイトとして、Gentlemenランサムウェアグループで活動していました。一方で、LEAKNED という独自のリークサイトも運営しており、グループの通常の経路とは別に、盗んだ情報を公開して恐喝による支払いを集めていました。 研究者は、6カ国で侵害を受けた組織を
「Azazel」を名乗るこの攻撃者は、ロシア語圏のアフィリエイトとして、Gentlemenランサムウェアグループで活動していました。一方で、LEAKNED という独自のリークサイトも運営しており、グループの通常の経路とは別に、盗んだ情報を公開して恐喝による支払いを集めていました。 研究者は、6カ国で侵害を受けた組織を
国際的な法執行作戦「Operation KillSwitch」により、ランサムウェアグループ「KillSec」のデータリークサイトとサーバーが押収されました。この作戦では3人が逮捕され、グループの管理者とみられる人物が16歳であることも判明しています。 9月30日に実施されたこの共同作戦には、ベルギー、米国、フィンラ
欧州司法機構(Eurojust)によると、世界で1,000件近い攻撃を行ったランサムウェアグループ「KillSec」の主犯格とみられる16歳の少年が逮捕されました。 押収通知(出典:Eurojust) Eurojustによると、KillSecは2024年から活動しています。同グループは、セキュリティ
新たに結成されたランサムウェア集団が、被害者が身代金要求に応じない場合はバックアップインフラを破壊すると主張しています。これは標的とした組織の業務を完全に停止させかねない行為です。 n0nと名付けられたこのランサムウェア集団の活動は、サイバーセキュリティ企業CyberXTronの研究者らによって詳細が明らかにさ
新たに確認されたランサムウェア「Galago(ガラゴ)」は、Panzer(パンツァー)グループと連携していると主張しています。両者のTorリークサイトのアドレスに共通のプレフィックスが見られることから名称上のつながりは裏付けられますが、それだけでは運営者やマルウェア、システムへのアクセス権を共有している証拠にはなりま
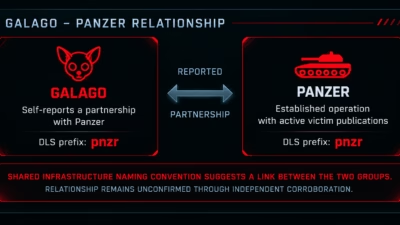
Galagoという名称で追跡されている新興のランサムウェア活動が確認され、既存のPanzerランサムウェアグループとの運用上のつながりが疑われています。世界中の組織を標的とする二重恐喝エコシステムの拡大が懸念されています。 研究者らは2026年9月15日から、Galagoのダークリークサイト(DLS)を直接監視し始め
Huntressによると、Settraという名称の新しいランサムウェア亜種が、小売業および製造業を標的としたインシデントで展開されていることが確認されました。 この亜種は6月に初めて観測されており、Huntressの研究者は、7月に消費者サービス・小売業界の組織を、9月に製造業の企業を狙った攻撃においてSett
公開されたLangflowインフラを狙った自律型ランサムウェア攻撃で最初に確認された脅威アクター「JADEPUFFER」が、人工知能モデルや学習用データセット、ベクトルデータを標的とするようツールを進化させていることがわかりました。MasterCoding Skills 最新のペイロード「ENCFORGE」は、従来型
米国をはじめとする各国の少なくとも12の組織のネットワークにContiランサムウェアを展開したウクライナ国籍の男に対し、その関与を理由として禁錮4年の判決が下されました。Contiランサムウェアグループは、被害者のネットワークに侵入して機密データを窃取した上でデバイスを暗号化し、金銭を要求する二

Mantax OTAXは、ランサムウェア、スパイウェア、認証情報窃取、リモート端末制御機能を単一の感染チェーンに統合した、非常に攻撃的なAndroidマルウェアファミリーです。 インドネシアの脅威アクターと関連付けられているこのキャンペーンは、サイドロードされたAPKを通じてユーザーを標的にし、侵害された端末を監視、
すべての記事を読み込みました