
Discourseに ImageMagick の脆弱性、悪意ある画像アップロードで任意のファイル読み取りが可能に
セキュリティ研究者は、Discourseに深刻な脆弱性(CVE-2026-55420)が存在することを明らかにしました。この欠陥を悪用すると、権限の低いユーザーでも、プラットフォームのImageMagickベースのアップロード処理を足がかりに基盤となるサーバー上のファイルを読み書きできるおそれがあります。Securi
セキュリティ研究者は、Discourseに深刻な脆弱性(CVE-2026-55420)が存在することを明らかにしました。この欠陥を悪用すると、権限の低いユーザーでも、プラットフォームのImageMagickベースのアップロード処理を足がかりに基盤となるサーバー上のファイルを読み書きできるおそれがあります。Securi
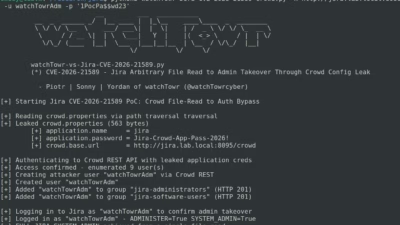
Atlassian製サーバーを狙う攻撃が、重大な脆弱性「CVE-2026-21589」を悪用する形で始まりました。専門家が技術的な解説とPoC(概念実証)コードを公開してから、わずか2時間後のことです。この深刻な欠陥は、Jira、Confluence、Bitbucketなど、企業向けの主要8製品に
Atlassian Data Center製品に存在する重大な脆弱性が、実環境で悪用されていると報じられています。 この脆弱性は「CVE-2026-21589」として追跡されています。Atlassianは10月5日付のセキュリティアドバイザリで、任意のファイルにアクセスされる脆弱性と説明しました。深刻度を示すC
米国のサイバーセキュリティ・インフラセキュリティ庁(CISA)は、CVE-2026-85706として追跡されているGitLabの重大なパストラバーサル脆弱性について、実際に悪用されている証拠が確認されたとして、既知の悪用済み脆弱性(KEV)カタログに追加しました。 この脆弱性はGitLab Community Edi
ShieldCrashと名付けられた新たに公表された概念実証(PoC)は、Microsoft Defenderを通じてSYSTEM権限レベルで動作しながら任意のファイル読み取りを可能にすると報告されています。 この問題はShieldBreakに対する修正が不完全だったことに起因すると説明されており、CVE-2026-
LiteLLMの管理APIに存在する認可チェックの不備が実際の攻撃対象となっており、読み取り専用アクセス権しか持たない攻撃者であっても、ゲートウェイの設定を変更し、機密情報を露出させ、管理者権限を奪取できる状態になっています。 Zenityは、LiteLLMの/config/updateエンドポイントに影響するアクセ
Giteaに存在する重大な脆弱性(CVE-2026-59774として追跡)により、認証を受けていないリモート攻撃者が脆弱なサーバー上の任意のファイルを読み取り、さらにはリモートコード実行(RCE)へとエスカレーションできる可能性があります。 GHSA-6v53-hr58-556rで開示されたこの欠陥は、Giteaのバ
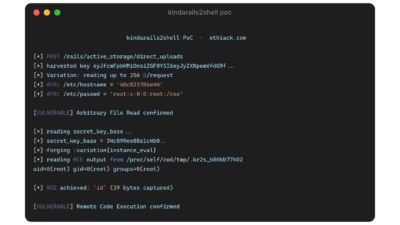
細工された画像が、標準的なアバターアップロードフォームをWebアプリケーションの機密情報を窃取するための隠れた侵入経路に変えてしまう恐れがあります。脆弱なRuby on Railsサーバーでは、暗号化キーやデータベースパスワード、サービストークン、クラウド認証情報が流出する可能性があります。特定の
ウェブサイトやウェブアプリケーション構築で最も広く使われているフレームワークの一つであるRuby on Rails(通称Rails)に、深刻なセキュリティ脆弱性(CVE-2026-66066)が見つかりました。攻撃者がサーバー上の機密ファイルを読み取ったり、場合によってはサーバーを完全に制御下に置いた
Ruby on Railsに存在する重大な脆弱性(CVE-2026-66066として追跡)により、未認証の攻撃者が脆弱なサーバーから任意のファイルを読み取れることが判明しました。さらにリモートコード実行にまでエスカレーションできる可能性もあります。 この欠陥は、Active Storageの画像バリアント処理をlib
すべての記事を読み込みました