
Cisco、Secure Email Gatewayの脆弱性が悪用されていると警告
Cisco社は水曜日、同社のSecure Email Gatewayに存在する重大な脆弱性が、ハッカーによって悪用されていると顧客に警告しました。 この脆弱性は「CVE-2026-76519」(CVSSスコアは10点満点中9.8)として追跡されています。アプライアンスのAdvanced Malware Protect
Cisco社は水曜日、同社のSecure Email Gatewayに存在する重大な脆弱性が、ハッカーによって悪用されていると顧客に警告しました。 この脆弱性は「CVE-2026-76519」(CVSSスコアは10点満点中9.8)として追跡されています。アプライアンスのAdvanced Malware Protect
企業向けSSL VPN「Ivanti Connect Secure(旧Pulse Connect Secure)」で、重大度の高い認証バイパスの脆弱性が確認されました。リモートの未認証の攻撃者が任意のコマンドを実行し、認証情報を盗み、機密データを外部に持ち出せる恐れがあります。 サイバーセキュリ
攻撃者が、Cisco Catalyst SD-WAN Managerに存在する重大な認証バイパスの脆弱性を悪用し、管理者としてAPIにアクセスしています。 CiscoのSD-WAN管理ソフトウェアに、一部の攻撃者が身元を証
Cisco は、Catalyst SD-WAN Manager に存在する重大なゼロデイ脆弱性(CVE-2026-76504)を修正するセキュリティ更新プログラムを公開しました。この脆弱性は、攻撃者が管理者権限への昇格を狙って実際に悪用しています。 Catalyst SD-WAN Manager(旧称 SD-WAN
Aristaは、オンプレミス版VeloCloud Orchestrator導入環境における最大深刻度のコマンドインジェクション脆弱性を修正しました。この脆弱性は攻撃で実際に悪用されています。 この脆弱性はCVE-2026-16812として追跡されており、認証不要で悪用可能なOSコマンドインジェクションの欠陥で、深刻度
INCは新興のRaaS(サービス型ランサムウェア)事業者から、2026年における最も活発なランサムウェアファミリーの一つへと成長を遂げました。2023年以降に800件を超える被害を記録し、競合グループの混乱に乗じてアフィリエイトベースを拡大しています。 同グループの最近のキャンペーンは、段階的なツールの改良と新たな圧
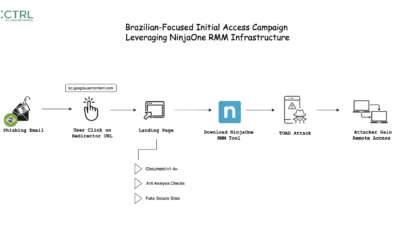
正規のNinjaOneリモート監視・管理(RMM)エージェントを武器化し、ブラジルの組織へ永続的なリモートアクセスを獲得しようとする、現在進行中のフィッシングキャンペーンが確認されています。 攻撃者は独自のマルウェアに頼るのではなく、馴染みのある業務フローとポルトガル語のソーシャルエンジニアリングを駆使して、財務・調
ServiceNowは、攻撃者が脆弱なAPIエンドポイントを通じて認証不要のアクセス欠陥を悪用し、顧客インスタンスのデータを照会できた状態だったことを受け、セキュリティインシデントを警告しています。 同社は「異常なアクティビティ」を検知した後、サポートブレティンおよび個別のサポートケースを通じて、影響を受けた顧客に対

イランと関連するハッカーが、中東および周辺地域の複数組織のIT・バックアップ・リカバリシステムを壊滅させる破壊的なサイバーキャンペーンを展開しています。この攻撃により、被害組織は攻撃後の業務復旧手段を大きく失う事態に陥っています。 今回の作戦は、イラン情報安全省の意を受けて活動していると見られる長年活動のイランの脅威
ハッカーたちは、偽の配信ページを使用してリモートアクセスマルウェアをインストールすることで、Adobe Document Cloudへの信頼を積極的に悪用しています。 このキャンペーンは「RatPressto」と呼ばれる高度なフィッシングキットを活用しており、検出を回避しながら金融機関を標的にするために、侵害されたW
すべての記事を読み込みました