
ハッカーがオープンソースAIエージェントを悪用、侵害したDockerサーバーの制御ツールに
正規のオープンソースフレームワーク「Hermes Agent」を、侵害後の対話型制御レイヤーとして転用するDocker狙いのボットネットが確認されました。 「CARBONATO」と呼ばれるこの攻撃キャンペーンは、TCPポート2375で認証なしに公開されているDockerデーモンを標的にします。ワームのような自己増殖、
正規のオープンソースフレームワーク「Hermes Agent」を、侵害後の対話型制御レイヤーとして転用するDocker狙いのボットネットが確認されました。 「CARBONATO」と呼ばれるこの攻撃キャンペーンは、TCPポート2375で認証なしに公開されているDockerデーモンを標的にします。ワームのような自己増殖、
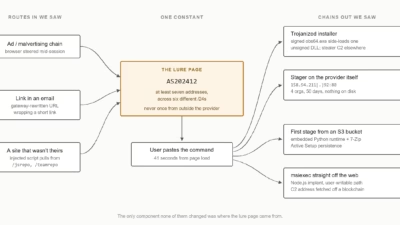
サイバー犯罪者は誘導用ドメインやクラウドストレージバケット、C2(コマンド&コントロール)チャネルを次々とローテーションさせていますが、インフラの中で一つだけ置き換えが格段に難しい要素があります。それは、最初の偽の認証ページを配信するブレットプルーフホスティングネットワークです。AuditCyber Security
既知のShai-Hulud型npmワームのペイロードが、111日間の沈黙を経て再び姿を現しました。レジストリレベルのマルウェア検査がどこまで機能しているのか、改めて疑問が投げかけられています。Antivirus& Malware 5月のキャンペーンは、たった1件のメンテナーアカウントの侵害が、いかに早くソフト
悪意あるScreenConnectキャンペーンが確認されました。攻撃者に対する遠隔操作を提供するだけでなく、改変されたクライアントが新規に接続してきたWindowsエンドポイントに対して、複数段階から成るVBScriptマルウェアチェーンを自動的に送り込む仕組みが組み込まれていました。 展開後、これらのクライアントは

GenieLockerは、Toy Ghoulsグループ(BearlyfyまたはLabubuとしても知られる)に関連するカスタムランサムウェアファミリーです。Windows、Linux、VMware ESXiで稼働するシステムを暗号化する能力を持ち、現在はロシアの製造業をはじめとする関連業界を主な標的としています。 こ

スマートフォンでネットショッピングをしていると、Walmart(沃尔玛)そっくりの偽サイトにたどり着き、有名ブランドの酒類が40%~70%引きだと表示されることがあります。しかし購入手続きに進むと、クレジットカード番号、有効期限、CVVをすべて入力させる決済ページへと誘導されてしまいます。 これらのサイトはWal
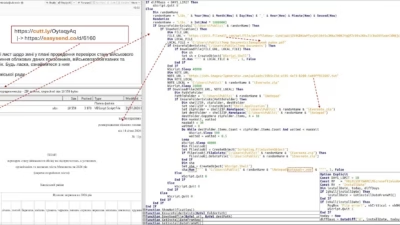
CERT-UAは、脅威クラスターUAC-0099に関する警告を発表しました。この攻撃者集団は、正規のNotepad++アプリケーションを悪用し、プラグインに偽装した悪意あるDLLを読み込ませる手法へとマルウェア配布方法を刷新しています。 2026年の夏半ば以降観測されているこのキャンペーンでは、新たに確認された2つの
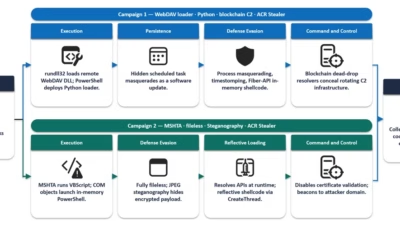
2026年4月下旬から6月中旬にかけて、ACR Stealerの活動が急増しています。攻撃者はClickFixによるソーシャルエンジニアリング、WebDAVでホストされたペイロード、PowerShellの難読化、ステガノグラフィーを組み合わせ、企業ユーザーを侵害しています。 この一連のマルウェア攻撃はClickFix
要約 2025年11月、Beelzebub LabsのMario Candela氏による調査が、RedTailがポート2375で公開されたDocker APIを標的にしている初の公開実証事例とみられる内容を報告しました。 2026年6月に取得されたBeelzebubハニーポットのキャプチャは、このキャンペーンが引き続
WhatsAppは、物議を醸す監視ツールベンダー「NSOグループ」が開発したPegasusに関連する新たなスパイウェアキャンペーンを阻止しました。同時に、米国の裁判所命令に違反したとしてNSOグループに対する法的措置も求めています。 この開示は、2025年の画期的な判決でWhatsAppプラットフォームへのアクセスを