
Docker Hubに重大な脆弱性、攻撃者がユーザーになりすましコンテナイメージを改ざん可能に
Dockerは、コンテナレジストリのレベルで攻撃者が他のユーザーになりすませる重大な脆弱性がDocker Hubに存在していたことを公表しました。 「GhostPat」と名付けられたこの脆弱性(CVE-2026-105445)は、アカウント変換時にDockerが個人アクセストークンをどう扱うかという点を突くものでした
Dockerは、コンテナレジストリのレベルで攻撃者が他のユーザーになりすませる重大な脆弱性がDocker Hubに存在していたことを公表しました。 「GhostPat」と名付けられたこの脆弱性(CVE-2026-105445)は、アカウント変換時にDockerが個人アクセストークンをどう扱うかという点を突くものでした
Dockerは、Docker Hubに重大な脆弱性(CVE-2026-105445)があったことを公表しました。この脆弱性を悪用すると、攻撃者は個人アクセストークン(PAT)を使って、他のユーザーのコンテナリポジトリにアクセスできました。 Docker Hubは、コンテナイメージを保存・共有・ダウンロードするためのオ

発端となった発見 捜査官がハッカーの手元から1件の鍵を発見したことが、韓国警察による大規模なGitHubトークン流出の摘発につながりました。捜査当局は程なく、500件を超える侵害されたユーザーアカウントを突き止めました。これを受けて警察は、Microsoft、インターポール、そして影響を受けた企業
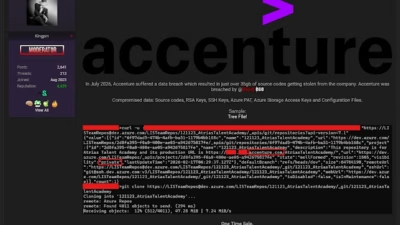
アクセンチュアは現在、「888」というエイリアスを使う脅威アクターがサイバー犯罪フォーラム上で約35GBの盗難データを販売していると主張している件について、データ侵害の可能性を調査しています。データにはソースコードや機密性の高い認証情報が含まれるとされています。 2026年7月6日に投稿されたこの出品情報によると、今