
FBI、2026年中間選挙を前に警告 詐欺師が候補者の声を複製し、現金と有権者データを狙う
米国の2026年中間選挙の投票日まで3週間となるなか、詐欺師が候補者の名前やロゴ、スローガンを悪用し、偽の寄付金を集めたり個人情報を盗み取ったりしているとして、FBIが警告を発しました。 FBIは公共広告で「詐欺師が2026年米国中間選挙を悪用し、金銭をだまし取る詐欺を働く可能性がある」と注意を促し
米国の2026年中間選挙の投票日まで3週間となるなか、詐欺師が候補者の名前やロゴ、スローガンを悪用し、偽の寄付金を集めたり個人情報を盗み取ったりしているとして、FBIが警告を発しました。 FBIは公共広告で「詐欺師が2026年米国中間選挙を悪用し、金銭をだまし取る詐欺を働く可能性がある」と注意を促し
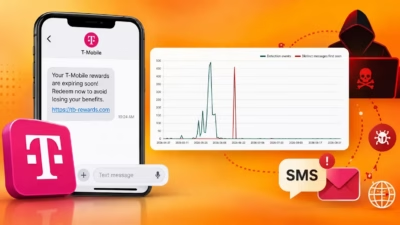
T-Mobileの顧客を狙う大規模なSMSフィッシングキャンペーンが確認されました。リワードポイントの失効を装った偽アラートを使い、1,000種類以上のメッセージバリエーションと少なくとも81件の悪質ドメインを用いています。 このキャンペーンは2026年5月初旬から活動しており、T-Mobile Rewardsのポイ
Malwarebytesの調査によると、AIはウェブ開発スキルにほとんど自信のない詐欺師が説得力のある偽アンチウイルス更新ページを構築するのを手助けしているようです。 研究者らは、ベルギーのユーザーを狙ったAvastを装う詐欺ページを発見しました。このページは、同種のサイトの中でも際立って精巧に作られ
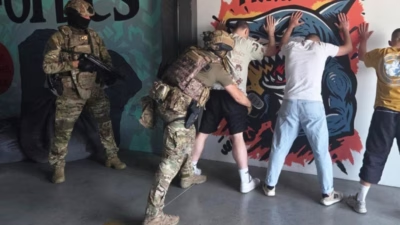
ウクライナ議会は、詐欺コールセンターへの関与や個人情報窃取に対する刑事罰を強化する法案を可決しました。これは、検察官が詐欺組織を保護する見返りに賄賂を受け取っていたとされる汚職スキャンダルを受けたものです。 水曜日に最高議会(ヴェルホーヴナ・ラーダ)で可決されたこの法案は、盗取または不正利用した個人情報・銀行情報を
サイバー犯罪者たちが、ウズベキスタン、ベラルーシ、タジキスタンの人々を標的に、現金給付や不労所得をうたう虚偽の勧誘を行う偽の政府・ニュースサイトを数百件作成していたことが分かりました。 サイバーセキュリティ企業F6の研究者らは、この攻撃キャンペーンに関連する不正ドメインを360件以上特定しました。これらのサイトは被
Mantax Otaxと呼ばれる新種のAndroidマルウェアが、ランサムウェアとスパイウェアの機能を組み合わせ、ファイルの暗号化や機密データの窃取、さらには被害者へのスパム送信や嫌がらせを行っていることが分かりました。 インドネシアの攻撃者グループは、Google Play以外でホストされている悪意あるAPKを通じ
米国の運転免許証1億5300万件分がロシアのサイバー犯罪プラットフォームに流出流出データの中にはピート・ヘグセス米国防長官の情報も含まれていた模様FBIは本人確認サービス企業を発端としてこの流出事件の捜査を開始米国の運転免許証1億5300万件分のデータがロシアのサイバー犯罪フォーラムで共有されたとされる事件が発覚
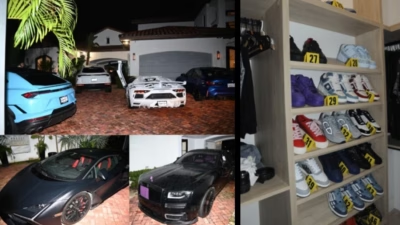
シンガポール国籍の男が火曜日、2億4,500万ドルを超える暗号資産を盗んだ詐欺グループを率いていた罪状(RICO=組織犯罪処罰法違反)について有罪を認めました。 Malone Lam(22歳)被告は、量刑に関する審理のため12月8日にワシントンD.C.の連邦地方裁判所に出廷する予定です。RICO共謀罪への関与には7
Microsoftを名乗る偽のセキュリティスキャンサイトを使い、ユーザーにアンチウイルスソフトを削除させたうえで機密情報を入力させる新たな返金詐欺が確認されました。 SysScanなどの名称を使うこれらのサイトは、アンチウイルスソフトが正常に機能しているかどうかをチェックすると謳っています。しかし実際には、根拠のない
Huntressが、バンク・オブ・アメリカを装ったフィッシングメールを確認。被害者をWindowsとmacOSで異なる感染経路に誘導していることが判明Windowsユーザーは偽の「Account Guard」を通じてScreenConnect RMMをインストールさせられ、macOSユーザーは個人情報窃取を目的と
すべての記事を読み込みました