
Kimsuky、偽の履歴書ファイルでQuasar RATとFunhouseランサムウェアを展開
研究者らは、今回のキャンペーンを、Endpointランサムウェアが関与した過去のKimsukyの攻撃と関連付けました。スクリプトコードの使い回し、一致するマルウェア設定、共通する暗号化機能などが類似点として挙げられます。 2026年9月の事例では、過去の攻撃の中核要素を維持しつつ、配布手法とインフラに変化が見られます
研究者らは、今回のキャンペーンを、Endpointランサムウェアが関与した過去のKimsukyの攻撃と関連付けました。スクリプトコードの使い回し、一致するマルウェア設定、共通する暗号化機能などが類似点として挙げられます。 2026年9月の事例では、過去の攻撃の中核要素を維持しつつ、配布手法とインフラに変化が見られます
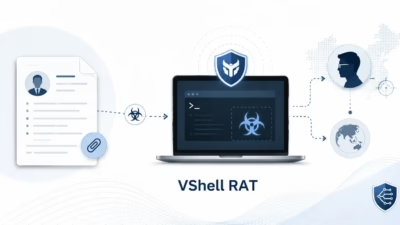
中国語で書かれた悪意ある履歴書が、SNOWLIGHTシェルコードとVShellリモートアクセス型トロイの木馬(RAT)を使い、大学院への出願を装って学術研究者を標的にしていることが分かりました。 このZIPアーカイブは、北京理工大学を卒業したばかりの張玉光(Zhang Yuguang)氏の履歴書だと称しています。しか

HR職員は、これらの見慣れないファイルがコマンドを実行し、開くべきではないことを...