
ハッカーがPuTTYユーザーを標的に、SEOポイズニングとEthereum悪用マルウェアを使用
「PuTTY」を検索すると、偽のダウンロードサイトに誘導されるおそれがあります。10月12日に報告された攻撃キャンペーンでは、攻撃者が検索エンジン最適化(SEO)ポイズニングを使ってユーザーを偽のPuTTYサイトへ誘導し、トロイの木馬化したWindows用インストーラーを配布していました。UpgradeYour OS
「PuTTY」を検索すると、偽のダウンロードサイトに誘導されるおそれがあります。10月12日に報告された攻撃キャンペーンでは、攻撃者が検索エンジン最適化(SEO)ポイズニングを使ってユーザーを偽のPuTTYサイトへ誘導し、トロイの木馬化したWindows用インストーラーを配布していました。UpgradeYour OS
偽のClaude Codeインストールページは、Macユーザーにターミナルコマンドのコピーを促す。検索広告とリダイレクトをたどって確認された悪意あるキャンペーンの手口を再現したもの。画像はChatGPTで生成。 偽のClaude Codeインストールページは、画面上ではMacユーザーに1つの
攻撃者は偽のAI暗号資産トレーディングエージェントを謳うWebサイトを構築し、これを使ってNeedle Stealerというマルウェアをインストールさせていました。このマルウェアは被害者のブラウザウォレットを偽物にすり替え、ウォレットのパスワードを攻撃者に送信します。HPは2026年4月から6月にかけ
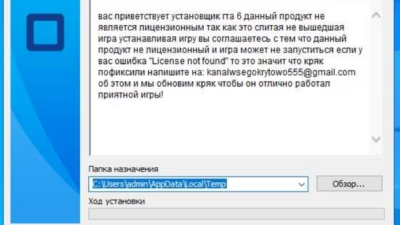
脅威アクターが「グランド・セフト・オートVI(GTA 6)」への期待感を悪用し、偽の「リーク版」ゲームダウンロードを拡散しています。これらは多層型のマルウェアバンドルをインストールし、ブラウザの認証情報、Discordトークン、ゲームセッションデータ、暗号資産関連情報を窃取します。マルウェア分析ツール ワイパーとして
『Grand Theft Auto VI』(GTA 6)の発売まではまだ3か月ありますが、サイバー犯罪者たちは発売日を待ってはいません。セキュリティ企業Huntressは、早期入手を望むファンを狙って、リーク版を装ったマルウェアを発見しました。 Huntressが解析したサンプルには、複数の異なるマル
by Nam Phong · 公開 September 3, 2026 · 更新 September 3, 2026
攻撃者はMicrosoft Edge、Kaspersky、Razerなどのベンダーになりすました偽サイトを使い、トロイの木馬化したインストーラーを配布して永続化を確立し、セキュリティ防御を弱体化させています。 Micros
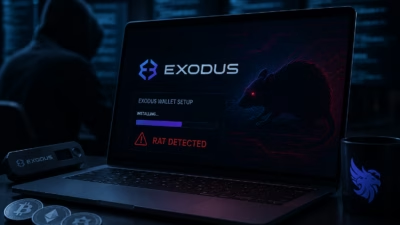
セキュリティ企業のHuntressに所属する研究者らは、被害者をだまして人気の暗号資産ウォレットアプリ「Exodus」を実際にインストールさせながら、そのウォレットを二度と起動できないよう無効化し、隠れたスパイツールの隠れ蓑として利用するマルウェアキャンペーンを発見しました。 同社によると、2026年
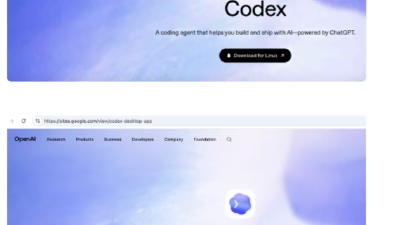
攻撃者がGoogle検索のスポンサー広告を悪用し、偽のOpenAI Codexダウンロードページを正規の検索結果よりも上位に表示させ、macOSユーザーをターミナル経由でのマルウェア手動実行へと誘導していることが分かりました。マルウェア分析ツール この攻撃は、ユーザーが「codex macos download」など
脅威アクターが生成AIツールの人気の高まりを悪用し、マルウェアを拡散させる事例が増加しています。Darktraceが最近確認したインシデントでは、攻撃者が偽のGoogle Geminiインストーラーを使ってWindows端末に情報窃取型マルウェア「Vidar」を感染させました。 この攻撃キャンペーンは、従来型のフィッ
すべての記事を読み込みました