
数十年前のWindowsユーティリティが現代のClickFix攻撃を支える
新たに確認されたClickFix攻撃は、Windowsに残る古いユーティリティを悪用して悪意あるコマンドを実行し、ユーザーのマシンを情報窃取型マルウェア(インフォスティーラー)とリモート管理ソフトウェアに感染させています。時代遅れの技術でも、攻撃者に悪用される余地があることを示す事例です。本日公開された報告書によると、
新たに確認されたClickFix攻撃は、Windowsに残る古いユーティリティを悪用して悪意あるコマンドを実行し、ユーザーのマシンを情報窃取型マルウェア(インフォスティーラー)とリモート管理ソフトウェアに感染させています。時代遅れの技術でも、攻撃者に悪用される余地があることを示す事例です。本日公開された報告書によると、
偽のCAPTCHA認証は、フィッシングページを隠すためだけに使われているわけではありません。Barracudaによると、攻撃者は「人間であることを証明する」というおなじみの手順を足がかりに、マルウェアのダウンロード、悪意あるブラウザー通知、そして被害者自身に実行させるコマンドへと誘導しています。 同社
ブラウザキャッシュに画像を装ってVBScriptペイロードを隠し、被害者を騙してWindowsの「ファイル名を指定して実行」からコマンドを実行させる時点で、すでにスクリプトが端末内に存在している状態にするClickFixキャンペーンが確認されました。 Microsoft Threat Intelligenceは
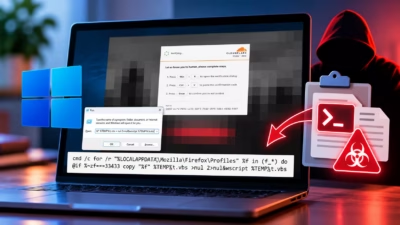
Microsoft Threat Intelligenceは、改ざんされたWebサイトがCAPTCHA風の偽の認証プロンプトを表示し、Windowsユーザーに悪意あるコマンドを実行させる「ClickFix」キャンペーンを確認しました。 この攻撃では、被害者がコマンドを実行する前に、ペイロードをブラウザーのキャッシュ
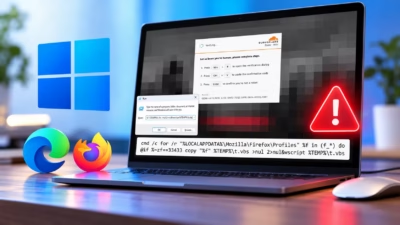
Microsoft Threat Intelligenceは、ClickFixキャンペーンの新たな手口を確認しました。侵害されたWebサイトがブラウザのキャッシュストレージを悪用して悪意あるスクリプトを隠し、一般的な検知手法をすり抜けるというものです。 攻撃者は、被害者がコマンドを実行した時点でペイロードを直接ダウン
攻撃者がカスタムChatGPTボットとGoogle Sitesを悪用し、ClickFixマルウェアを配布偽のトラブルシューティング画面で被害者をだまし、悪意あるコマンドを実行させる信頼されたAIプラットフォームがソーシャルエンジニアリング攻撃に悪用される事例が増加攻撃者がカスタムGPTとGoogleのサービスを組
マルウェアの配布者が、Googleのスポンサー広告を悪用して「Plus 5.6」という名前の悪意あるChatGPTカスタムGPTを拡散しています。このカスタムGPTは、ユーザーを偽のCloudflare CAPTCHA認証へ誘導し、最終的にリモートアクセス型トロイの木馬(RAT)をダウンロード・実行さ
見慣れたウェブサイトに、危険な罠が仕掛けられている可能性があります。攻撃者はウクライナの正規ウェブサイト複数を組織的に侵害し、偽のCloudflare認証画面をひそかに埋め込みました。この偽画面は訪問者をだまし、新たな情報窃取型マルウェア「Psychedelic Stealer」をインストールさせ
新たなMalware-as-a-Serviceプラットフォーム「Exvicy」が、侵害したWordPressサイトを悪用し、Cloudflare Turnstile認証ページを装ったClickFixの誘導手口を拡散していることが分かりました。 Sekoiaの研究者は、このサービスが既存のErrTrafficフレームワ
5ヶ月間にわたって観測された4つのマルウェアチェーンでは、攻撃者が誘導用ドメイン、ペイロードの配布元、C2(コマンド&コントロール)の手法をそれぞれ変えていました。 しかし、どのチェーンも最初はブラウザが同一のホスティングプロバイダーからページを読み込むところから始まっていました。このプロバイダーはAS202412で
すべての記事を読み込みました