
セキュリティ意識向上トレーニングは死んでいない、だが見直しが必要だ
あらゆる企業が従業員向けにセキュリティ意識向上トレーニングを実施しています。しかし、それが実際にどれほどの効果をもたらしているかは議論の余地があります。 経験的な証拠を見る限り、セキュリティ意識向上トレーニングは機能していません。攻撃の成功件数は増え続けています。ただ、トレーニングの有効性をめぐる意見は、「効果がない
あらゆる企業が従業員向けにセキュリティ意識向上トレーニングを実施しています。しかし、それが実際にどれほどの効果をもたらしているかは議論の余地があります。 経験的な証拠を見る限り、セキュリティ意識向上トレーニングは機能していません。攻撃の成功件数は増え続けています。ただ、トレーニングの有効性をめぐる意見は、「効果がない
ニュージャージー州に本社を置く産業企業の元コアインフラストラクチャ担当エンジニアが、雇用主のネットワーク上にある数千台のデバイスをランサムウェア型の攻撃でロックした罪で、禁錮32か月の判決を受けました。 ミズーリ州カンザスシティ在住のダニエル・ライン(Daniel Rhyne)被告(57)は、自身が勤務していたニュー
正規の従業員アクセスを手に入れれば、犯罪者は組織の外からでは突破が難しいセキュリティ対策を回避できます。Intel 471が公開した報告書「Insiders for Hire: Underground Recruitment, Access Claims and Insider-Enabled Ser
読了時間:4分オピニオン企業は、人間の境界を守るために多額の投資をしています。セキュリティチームはフィッシング耐性のある多要素認証(MFA)を導入し、厳格な条件付きアクセスポリシーを適用し、想定外のIPアドレスからのログインをすべて精査します。しかし、人間の従業員を厳しく監視する一方で、エンジニアリングチームは自律型の
ソフトウェア部品表(SBOM)は、大半のサプライチェーン攻撃を防ぐ潜在力を持っています。SBOMはソフトウェアの「原材料表示」のようなもので、署名やアテステーションと組み合わせることで、以下のようなトレーサビリティ情報を実現します。誰がそのソフトウェアを作成したか(帰属)そのソフトウェアがどこから来たか(来歴)そのソ
security
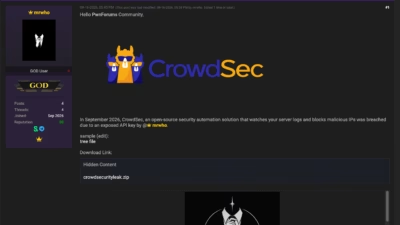
著名なサイバーセキュリティ企業CrowdSecが、先日重大なデータ侵害を認めました。攻撃者は約170件の非公開GitHubリポジトリからソースコードを窃取することに成功していました。悪意ある攻撃者は2026年5月22日、まずこの独自コードを複製しました。犯人は、最近退職した開発者の侵害されたアカウ
HYPRの「State of HR Identity Fraud Detection」レポートによると、採用からオンボーディングまでの90日間という期間が、企業のアイデンティティセキュリティに死角を生み出しています。 HYPRのCEOであるBojan Simic氏は次のように述べています。「攻撃者はも
AIエージェントは急速に日常業務の一部となりつつあり、これに伴って非人間型インサイダーリスクが高まっています。AIエージェントは生産性を向上させ、反復作業を減らし、組織がタスクをはるかに効率的に達成できるよう支援します。 したがって答えは、AIエージェントを禁止することではありません。組織は、人間のア
この2ヶ月、私はVercelの侵害とComposioの侵害についてそれぞれ個別に記事を書いてきました。どちらも単独で学べる教訓があります。しかし両者を合わせて読むと、いつも同じ観察に行き着きます。これらは孤立した事件ではないのです。同一の攻撃が異なる標的に対して2度実行されたものであり、いずれもメール
すべての記事を読み込みました