
TraderTraitorの関与が疑われるハッカー、Terraformプロバイダーをトロイの木馬化してクロスプラットフォーム型マルウェアを展開
2026年7月、トロイの木馬化したTerraformプロバイダーを使い、開発者環境を狙ってクロスプラットフォーム型マルウェアを展開するキャンペーンが確認されました。 この攻撃ではまず、認証情報の窃取と初期アクセスの確保を担う「FLATROOF」が配信されます。その後、より広範なリモート制御を可能にする「ROOFDEC
2026年7月、トロイの木馬化したTerraformプロバイダーを使い、開発者環境を狙ってクロスプラットフォーム型マルウェアを展開するキャンペーンが確認されました。 この攻撃ではまず、認証情報の窃取と初期アクセスの確保を担う「FLATROOF」が配信されます。その後、より広範なリモート制御を可能にする「ROOFDEC
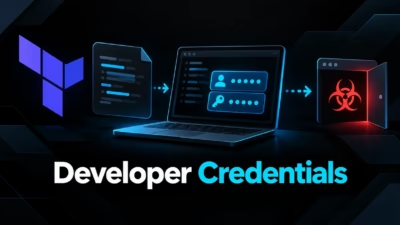
ThreatLabzは2026年7月、開発者のシステムに認証情報窃取型マルウェアとバックドアを送り込む悪意あるTerraformプロバイダーを発見しました。 このキャンペーンは、信頼されたインフラ構築のワークフローを悪用してmacOSを感染させるほか、LinuxとWindowsの端末にも感染を広げます。その結果、ブラ
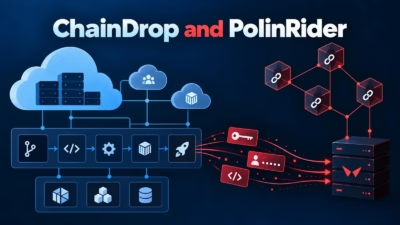
攻撃者は、開発者のエンドポイントやCI/CD環境からクラウドの認証情報を盗み出すため、耐障害性の高いコマンド&コントロール(C2)基盤としてブロックチェーンネットワークを利用するケースを増やしています。 最近確認された、npmワーム「ChainDrop」と、北朝鮮との関連が指摘される「PolinRider」の攻撃キャ
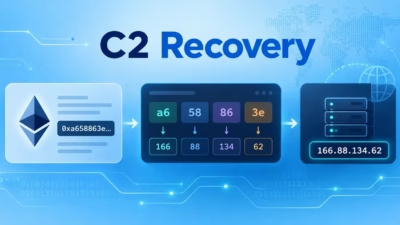
攻撃者がブロックチェーンの取引を利用して、侵害したシステムに仕込み済みのマルウェアを更新することなく、コマンド&コントロール(C2)サーバーを切り替えています。 Unit 42が10月7日に公開した調査によると、悪意あるソフトウェアパッケージは分散型ネットワークを通じて攻撃者のインフラ情報を取得します。このため、ドメ
ブロックチェーン調査員のZachXBT氏は、北朝鮮のLazarus Groupによる暗号資産の窃取事件で、合計10億ドル超を洗浄した中国系の組織犯罪シンジケートに潜入したと明らかにしました。 同氏は報酬を支払う顧客を装って情報を収集しました。この情報は、盗まれた資産の追跡と、2025年2月に発生したBybitへの攻撃
ブロックチェーン調査員のZachXBT氏は、中国系の組織犯罪シンジケートに潜入していたことを明らかにしました。このシンジケートは、北朝鮮のLazarus Groupに関連する暗号資産の窃取事件を通じて、10億ドル超を洗浄したとみられています。 同氏は2026年10月5日の公開情報で、顧客を装って情報を収集したと説明し
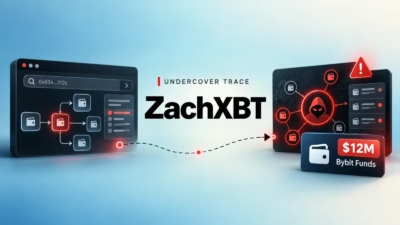
ブロックチェーン調査員のZachXBT氏は、北朝鮮系のLazarus Group(ラザルス・グループ)に代わって暗号資産のマネーロンダリングを行っているとみられる中国の組織犯罪ネットワークに潜入したと明らかにしました。この潜入調査により、Bybitから盗まれた1,200万ドル超を扱ったウォレットが判明しました。 潜入
Microsoftによると、サイバー攻撃者は現在、防御側よりも速いペースで人工知能(AI)の恩恵を受けています。脆弱性の発見、マルウェアの開発、侵害後の活動をいずれも高速化している一方で、セキュリティチームは対応が追いついていない状況です。 この見解は、Microsoftの「2026 Digital Defense
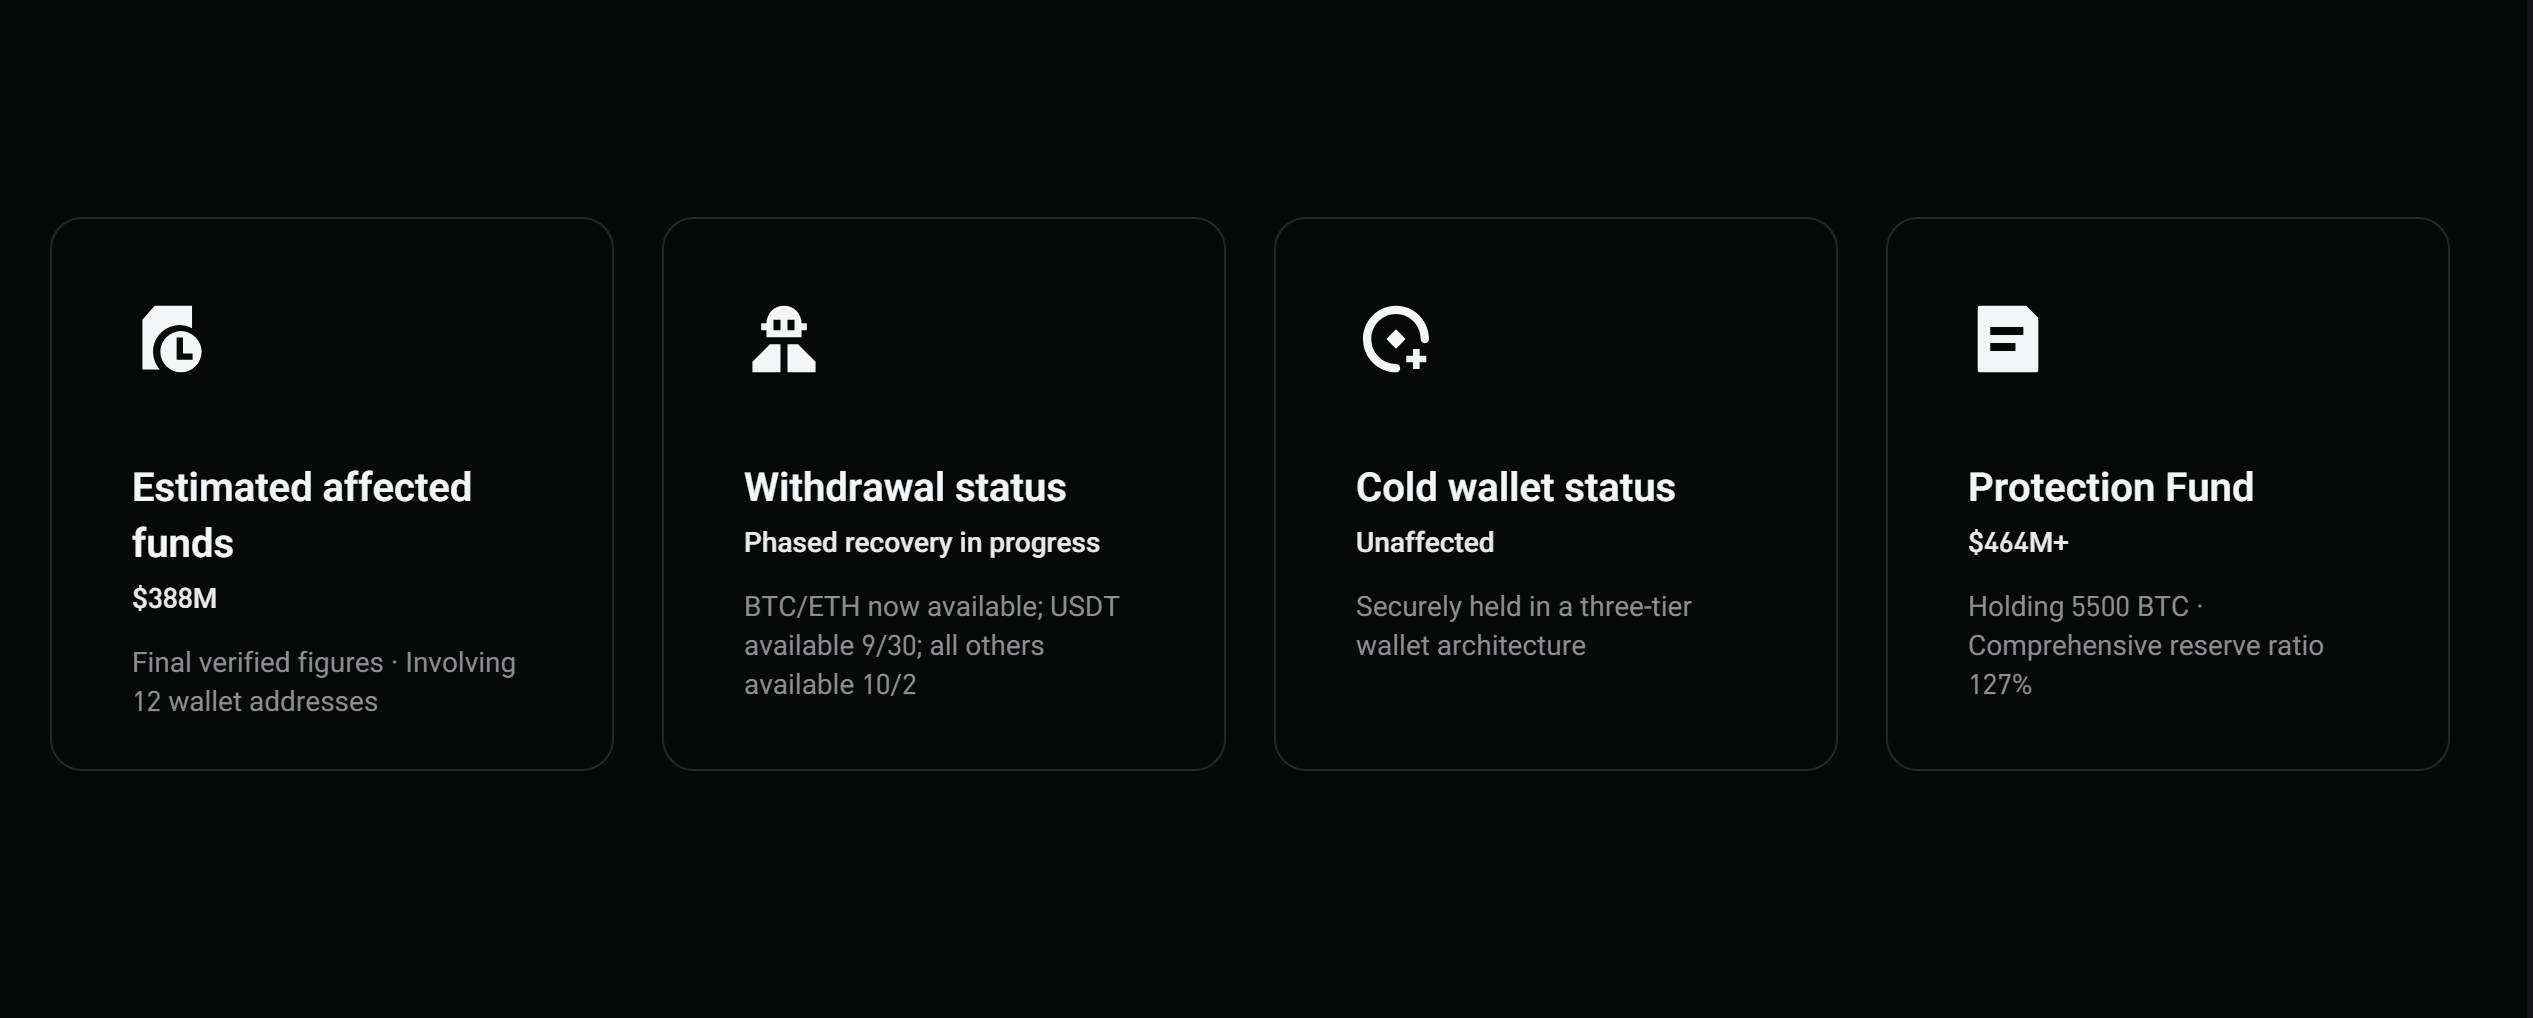
資金洗浄の関係者が想定外のトラブルに直面 Bitgetから盗まれた3億8,750万ドルの資金洗浄に関与したとされる人物らが、思わぬ問題に直面しています。XRPからBitcoinへのスワップの一部が停止し、支払いが届かなかったのです。そこで、資金洗浄に関わったとされる人物らは、自分たちが利用したサー
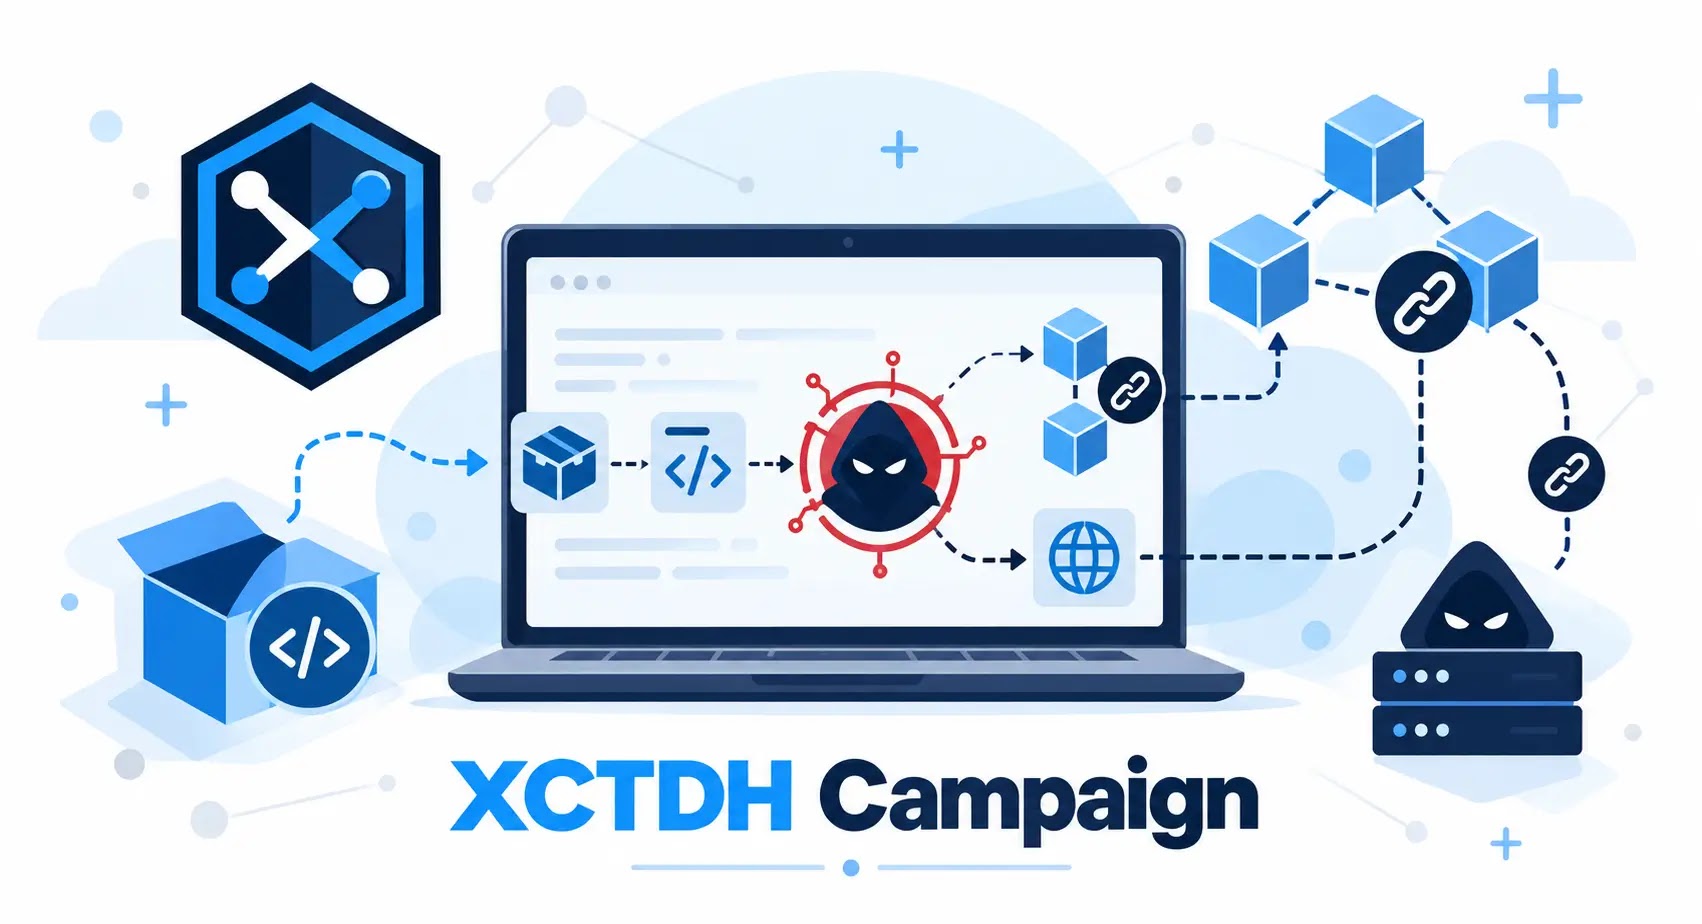
北朝鮮(DPRK)の関与が指摘されているマルウェアキャンペーンが、コマンド&コントロール(C2)の仕組みにEthereumの取引を新たに加えました。このXCTDHキャンペーンではすでに、BNB Smart Chain(BSC)上に置いたマルウェアのペイロードを探し出すために、TRONとAptosを利用していました。
すべての記事を読み込みました