
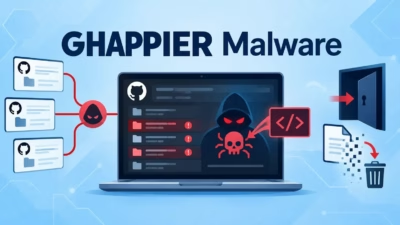
GHAPPIERマルウェア、65件のGitHubリポジトリを乗っ取り自己削除型バックドアを展開
GHAPPIERマルウェアキャンペーンに関連するサプライチェーン攻撃が、正規のnpmパッケージ@dforge-core/dforge-mcpを侵害し、短期間にわたって自己削除型バックドアを配布していたことが判明しました。 今回の事件は2026年9月9日に始まりました。攻撃者はこのパッケージのメンテナーアカウントを約1
GHAPPIERマルウェアキャンペーンに関連するサプライチェーン攻撃が、正規のnpmパッケージ@dforge-core/dforge-mcpを侵害し、短期間にわたって自己削除型バックドアを配布していたことが判明しました。 今回の事件は2026年9月9日に始まりました。攻撃者はこのパッケージのメンテナーアカウントを約1
ハッカーと暗号資産企業の間で日曜日に数時間にわたって公開の交渉が行われ、攻撃者は3億2,000万ドルの盗難資金のうち4,700万ドルを、同社のプラットフォームにあったとされるバグを発見した「報酬」として保持したまま決着しました。 取引プラットフォームのLiquid Networkは日曜日、「ホワイトハットを名乗るハ
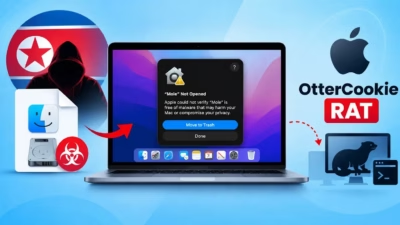
Jamf Threat Labsは、The Unarchiver、Presentify、PDFify、Magic Disk Cleaner、Sketch、SiteSucker Pro、Mole、Bartender、Disk Doctor Pro、Mp3tagなど、人気のMacアプリケーションになりすました14個の悪意
ハッカーは、広く利用されているRust crate「arrayref」のメンテナーアカウントを侵害し、コンパイル時に開発者のシステム上で実行されるマルウェアを仕込みました。 攻撃者は同じサプライチェーン攻撃の中で、わずか23分の間に「append-only-vec」と「internment」という2つの別のcrate
eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上の独立性を保っています。パートナーへのリンクをクリックしていただくことで、当社が収益を得る場合があります。 詳しくはこちら Microsoftは今回のPatch Tuesdayで400件を超えるCVEに対する修正パッチを公開
ある報告書により、幅広い脅威グループでAIの悪用が広がっている実態が改めて裏付けられました。 AIの悪用が急速に加速しており、一部の脅威グループはすでにサイバー攻撃活動全般にこの技術を組み込む段階に至っていることが、月曜日に発表された報告書で明らかになりました。この報告書はCrowdStrikeによ
韓国外交部は、国立外交院のオンライン教育システムが攻撃者に侵害され、現職・元職の外交部職員や海外駐在の外交官の個人情報が流出したことを明らかにしました。 国立外交院は、新型コロナウイルス流行下での遠隔学習を支援するため、2022年にこのオンライン研修プラットフォームを開設しました。以来、外交官向けの
Genians Security Centerのサイバーセキュリティ研究者が、「NarwhalRAT」と名付けられた高度なPythonベースのマルウェアを拡散する現在進行中の脅威キャンペーンを確認しました。 この攻撃は、Microsoftアカウントチームの公式通知を装った標的型スピアフィッシングメールから始まります。
2022年初頭以来、北朝鮮のハッカー集団は暗号資産業界への攻撃を執拗に続けてきました。今、彼らはその戦術を進化させ、こうしたプラットフォームを構築する開発者たちを直接狙うようになっています。 Proofpointが「UNK_DeadDrop」として追跡する新たな脅威クラスターは、ソフトウェア開発者を標的とした大規模な

仮想通貨プラットフォームのTHORChainは、金曜日の朝のセキュリティインシデント中に1,000万ドル以上が盗まれたと述べた。 攻撃はまずブロックチェーンセキュリティ企業Peckshieldと暗号通貨調査者Zachary Wolk(オンラインネームZachXBT)に特定された。東部時間午前6時頃、両者
すべての記事を読み込みました