
中国のハッカー、米政府関係者になりすましてAI分野のサイバースパイ活動を展開
中国のハッカーが、米国の政策担当者になりすまし、アドバーサリー・イン・ザ・ミドル(AiTM)型のフィッシングキャンペーンを展開しました。標的は、米国のシンクタンク、大学、法律関連組織に所属する人工知能(AI)専門家で、認証情報の窃取が狙いです。このキャンペーンは7月に発生し、Proofpointの研究者が発見しました。
中国のハッカーが、米国の政策担当者になりすまし、アドバーサリー・イン・ザ・ミドル(AiTM)型のフィッシングキャンペーンを展開しました。標的は、米国のシンクタンク、大学、法律関連組織に所属する人工知能(AI)専門家で、認証情報の窃取が狙いです。このキャンペーンは7月に発生し、Proofpointの研究者が発見しました。
eSentireの脅威対応チーム(TRU)は、Microsoftの OAuth 2.0 デバイス認可グラントフローを悪用し、M365アカウントを乗っ取る未確認のデバイスコードフィッシングキット「GhostCode」を発見しました。このキットはプライマリリフレッシュトークン(PRT)を発行し、被害者がMFAを完了してか
セキュリティ研究者らは、新たなフィッシング・アズ・ア・サービス(PhaaS)の運用を発見しました。この運用ではすでに被害者から5100件を超えるMicrosoft 365認証情報レコードが窃取されたとみられています。 CloudSEKによると、Bigbear 2.0はアドバーサリー・イン・ザ・ミドル(AiTM)
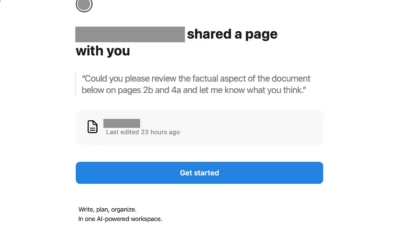
攻撃者集団が、ごく普通のNotion通知を武器に変えて従業員の認証情報を盗み出す手口を編み出しました。DOUBLOON DREDGERと呼ばれるこのグループは、経営幹部を装った偽アカウントを作成し、文書共有の招待を送りつけたうえで、複数のPDFファイルを経由させて被害者を誘導し、最終的に認証トーク
Gunraランサムウェアの攻撃者がFortinetの2件の脆弱性を悪用し、政府機関や重要インフラ組織を標的にしていることが、米国と韓国当局が共同で発表した勧告により明らかになりました。 Gunraはランサムウェア・アズ・ア・サービス(RaaS)の一種で、ファイアウォールやVPN機器などインターネットに公開された

GhostwriterまたはFrostyNeighborとして広く知られるUNC1151が、リアルタイムのWebSocketリレーを利用してSMSおよびOTPベースの多要素認証(MFA)を突破するクレデンシャル・フィッシング技術をさらに高度化させています。 この手法は、ベラルーシの政治家ユーリ・フバレビッチ氏と複数の
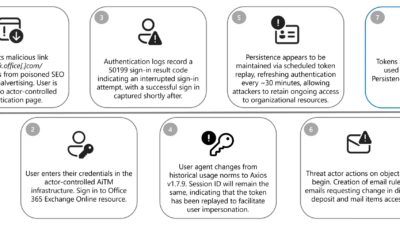
新たな「ペイロール・パイレーツ」攻撃が、複数の業界にまたがって静かに給与を奪い続けています。Security Risk Advisors(SRA)は最近、監視対象の複数クライアントネットワーク内で活発な侵害活動を検知しました。この攻撃の特徴は、マルウェアを一切使用しない点です。代わりにMicros

Googleは、Device Bound Session Credentials(DBSC)をWindowsのChromeブラウザで正式に一般提供開始しました。 このアーキテクチャ上の刷新は、現代のサイバーセキュリティにおいて最も広く見られる脅威の一つ――セッションCookieの窃取とトークン流出――に対する強力な防

急速に拡大する中国語圏のPhaaS(フィッシング・アズ・ア・サービス)エコシステムが、脅威アクターによる認証情報の窃取や多要素認証(MFA)の回避方法を根本的に変えつつある。 Googleの脅威インテリジェンスグループ(GTIG)による最新の脅威インテリジェンスによると、こうした成熟した犯罪ネットワークは静的なパスワ

著者:Jamie Collier ロシア語を話す脅威行為者が歴史的にはフィッシング・アズ・ア・サービス(PhaaS)の分野を支配してきた一方で、中国語の地下組織内で競合するエコシステムが急速に成長しています。Google Threat Intelligence Group(GTIG)は中国の地下組織における現在のPh
すべての記事を読み込みました