
スポンサード記事:GenAIにはGenAIで対抗する、電子メールセキュリティの新たな勢力図
情報を盗み出したり、破壊的なマルウェアを仕込んだりする手段としてフィッシングメールが使われ始めたのは、1990年代半ばにさかのぼります。インターネットとほぼ同じだけの歴史を持つ手口ですが、信頼できる組織や個人になりすまして企業に侵入しようとする攻撃者にとって、今も選ばれ続けている武器です。実際、利用は増加傾向
情報を盗み出したり、破壊的なマルウェアを仕込んだりする手段としてフィッシングメールが使われ始めたのは、1990年代半ばにさかのぼります。インターネットとほぼ同じだけの歴史を持つ手口ですが、信頼できる組織や個人になりすまして企業に侵入しようとする攻撃者にとって、今も選ばれ続けている武器です。実際、利用は増加傾向
金銭目的のキャンペーンで、エージェント型AIツールが韓国の金融機関への侵入とデータの窃取に使われていた。StoreBig Data この攻撃は2026年9月下旬から10月上旬にかけて展開された。攻撃者は、中国で開発されたオープンソースのペネトレーションテストプラットフォーム「ARTEX」と、複数の大規模言語モデル(L
酔っ払いのような文章を書くよう学習させたAIモデルは、ジェイルブレイク(脱獄)されやすくなり、内密に共有された秘密を漏らしやすくなることがわかりました。これは、シドニーにあるニューサウスウェールズ大学(UNSW)のAnudeex Shetty氏、Aditya Joshi氏、Salil Kanhere氏
You are here: ホーム / ハッキングツール / http-terminator – AIを活用したHTTPリクエストスマグリング発見ツール http-terminatorは、PortSwiggerが公開した調査用パイプラインです。大規模言語モデル(LLM)にHTTP仕様を読み込ませ、リクエストスマグリング
Claude Opus 5.5は、Anthropicの各プラットフォームに加え、Amazon Web Services、Google Cloud、Microsoft Azureでも利用可能です。開発者はClaude Platform上でモデル名claude-opus-5-5を指定してアクセスできます。
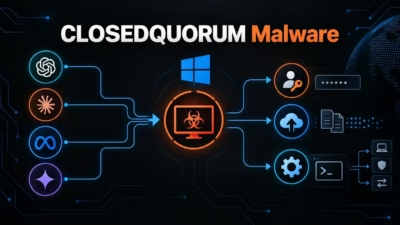
Cisco Talosは、商用AIモデルを利用して侵害後の判断を自ら下すWindowsマルウェアインプラント「CLOSEDQUORUM」を発見しました。 このマルウェアは、AI統合型マルウェアに関連するアーティファクトを追跡するTalosの新しい研究プロジェクト「CAIRN」を通じて特定されました。 Talosは、C
AIを活用するマルウェアの検出を支援するため、Cisco Talosの研究者はオープンソースのフレームワークを公開しました。脅威の分類と分析に役立てることを目的としています。このツールはCAIRNと呼ばれ、ファイルから抽出したメタデータのみを使って動作します。マルウェア本体をダウンロードする必要も、実
AIアプリケーションは、1件のリクエストが消費できる計算資源やその他のリソースの量に対して有効な制御機構を欠いている場合、想定外のコストが積み上がってしまうことがあります。この大規模言語モデル(LLM)の脆弱性は「unbounded consumption(無制限消費)」と呼ばれ、暴走的な処理、サービス障害、モデル窃取
AI駆動型マルウェアが、エンドポイントセキュリティの最も古い前提の一つを揺るがし始めています。それは、悪意のあるコードが識別・フィンガープリント化・ブロックできるだけの間、安定した状態を保ち続けるという前提です。 新種の脅威は、実行中に大規模言語モデル(LLM)を利用してスクリプトを書き換え、コマンドを生成し、難読化
サイバー犯罪者たちの間で、「Luciferus」と呼ばれる新たな「無検閲」型AIサービスが宣伝されています。一般的なAIプラットフォームに備わっている安全対策を回避し、リモートアクセス型トロイの木馬(RAT)のコンポーネントを含む悪意あるコードを生成できると謳われています。 Sophos Counter Threat
すべての記事を読み込みました