
npmのTrusted Publishingに欠陥、認証情報なしで悪意あるパッケージを乗っ取り可能に
セキュリティ研究者らが、npmのTrusted Publishingに存在する弱点を発見しました。この弱点を突かれると、攻撃者はメンテナーの認証情報を盗まなくても、悪意あるリリースを公開できてしまう可能性があります。 研究者らによると、「SlugFest」と名付けられたこの問題は、累計ダウンロード数が1,000万回を
セキュリティ研究者らが、npmのTrusted Publishingに存在する弱点を発見しました。この弱点を突かれると、攻撃者はメンテナーの認証情報を盗まなくても、悪意あるリリースを公開できてしまう可能性があります。 研究者らによると、「SlugFest」と名付けられたこの問題は、累計ダウンロード数が1,000万回を
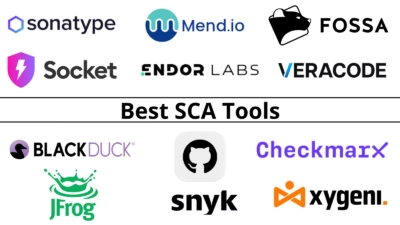
開発者向けプラットフォーム型SCAで最有力なのはSnykです。Sonatypeはリポジトリファイアウォールで抜きん出ており、SocketはCVEスキャナーが対応できない悪意あるパッケージの検出に特化しています。 本記事では、無料枠、開発者向け、レジストリ、コンプライアンス、サプライチェーン態
セキュリティ研究者らが、npmのサプライチェーン攻撃キャンペーン「MALFEX」の詳細を明らかにしました。このキャンペーンでは8つの悪意あるパッケージを使い、Windowsシステムにリモートアクセス型マルウェアや認証情報窃取マルウェアを送り込みます。 この活動は、2023年8月からパッケージを公開している単一の攻撃者
npmのサプライチェーン攻撃キャンペーン「MALFEX」が確認されました。8つの悪意あるパッケージを通じて、Windows向けマルウェアを拡散しています。 このキャンペーンは、2023年8月から活動している単一とみられる攻撃者によるものです。Overlord RATと情報窃取マルウェア「movinlike」に加え、A
長期にわたるNPMサプライチェーン攻撃キャンペーンの一環として公開された悪意あるパッケージが、累計4万件を超えるダウンロードを集めていることが、Checkmarxの報告で明らかになりました。 このキャンペーンはMALFEXと名付けられ、Overlord RATや情報窃取型マルウェアなどを配布しています。攻撃者が最初の
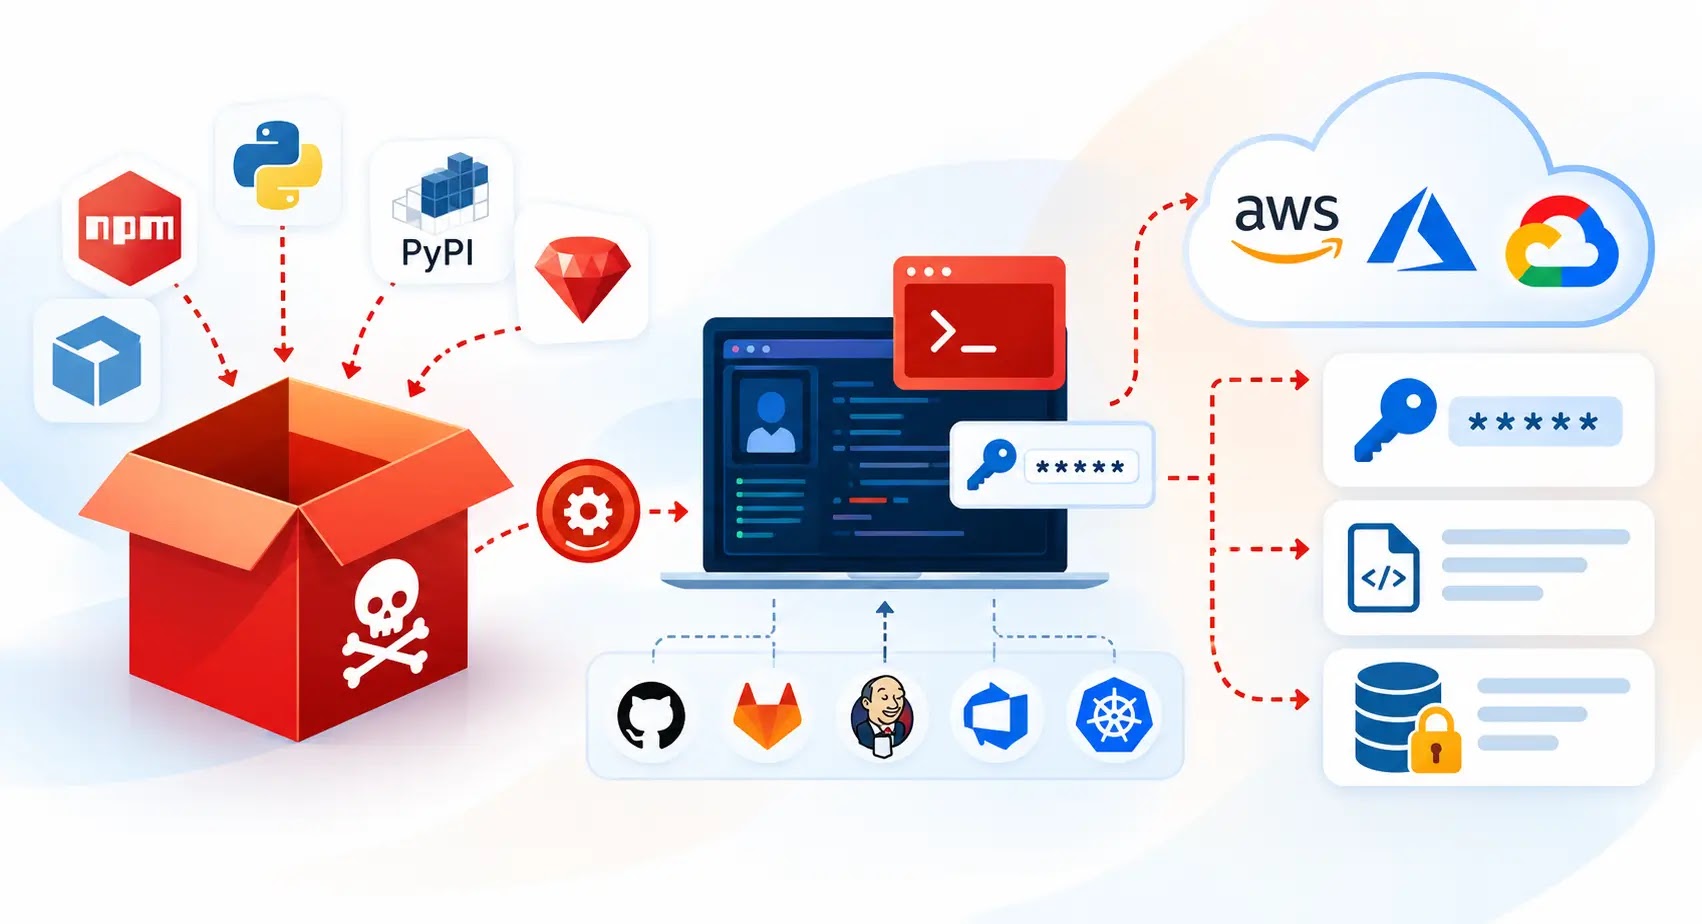
悪意あるソフトウェアパッケージが、インストール中にクラウド認証情報を盗み出す恐れがあります。アプリケーションが動作する前の段階で、開発者のワークステーションや継続的インテグレーション/デリバリー(CI/CD)パイプラインが危険にさらされます。 こうした攻撃は、日常的な依存関係の更新をクラウドアカウント侵害の入り口に変
OpenAIの内部AIエージェント群が2026年5月、RubyGemsのドキュメント生成インフラを悪用し、RubyDoc.infoのシステム上で任意コードを実行するかたちで、2,000個を超える悪意あるRubyGemsパッケージをアップロードしました。 セキュリティ企業各社が「GemStuffer」と名付けたこの一連

研究者らは、公開ソフトウェアリポジトリにアップロードされた数千件もの悪意あるソフトウェアパッケージを発見したと発表しました。これらはOpenAIエージェントの「群れ」によって残されたものだといいます。 研究者のSpencer Kitts氏、Thomas Larsen氏、Sydney Von Arx氏が金曜日に公表した
共有脅威インテリジェンスを活用せよ、ISACに参加せよ、コミュニティフィードを自社のパイプラインに組み込め――こうしたアドバイスはよく聞かれますし、私自身もその通りだと思います。しかし誰も教えてくれないのが「運用マニュアル」です。なぜなら、アクセスすることは決して難しい部分ではなかったからです。脅威フ
Arch Linuxは月曜日、進行中のサプライチェーン攻撃の一環として大量の悪意あるパッケージが公開されたことを受け、Arch User Repository(AUR)への新規アカウント登録を一時停止すると発表しました。 AURはコミュニティ主導のリポジトリで、公式リポジトリに収録されていないソフトウェアのビルドスク
すべての記事を読み込みました