
暗号資産ウォレットを装う悪意あるFirefox拡張機能16件、シードフレーズと秘密鍵を窃取
暗号資産(仮想通貨)ウォレットになりすました悪意あるFirefox拡張機能16件が見つかりました。これらはウォレットのインポート時に、リカバリーフレーズと秘密鍵を盗み取ります。 拡張機能は、ウォレットのポータルやデスクトップ用ユーティリティ、ブラウザーツールを装っています。盗んだ情報は、攻撃者が管理するCloudfl
暗号資産(仮想通貨)ウォレットになりすました悪意あるFirefox拡張機能16件が見つかりました。これらはウォレットのインポート時に、リカバリーフレーズと秘密鍵を盗み取ります。 拡張機能は、ウォレットのポータルやデスクトップ用ユーティリティ、ブラウザーツールを装っています。盗んだ情報は、攻撃者が管理するCloudfl
Threat Researchは、暗号資産ウォレットのリカバリーフレーズと秘密鍵を盗むために作られた、悪意あるFirefox拡張機能16件による組織的な攻撃キャンペーンを確認しました。 これらの拡張機能は、ウォレットのポータルやデスクトップ用ユーティリティ、ブラウザツールを装い、ウォレットの機密情報を攻撃者が管理する
開発者を狙うマルウェアキャンペーン「GlassWorm」に関連するVS Codeのテーマ拡張機能群が見つかりました。調査では、Visual Studio MarketplaceとOpen VSXレジストリにまたがり、悪意があると確認された拡張機能2件と、関連するテーマ複数が特定されました。 不審なテーマのうち「Coc
Forever Securityのセキュリティ研究者Gal Weizman氏は、単一の悪意ある拡張機能を使って主要ブラウザに組み込まれたAIアシスタントを乗っ取る新たな攻撃手法を公表しました。 「BragJack」と名付けられたこの概念実証は、Chromiumベースの5つのブラウザまたはブラウザアシスタント、すなわち
新たに明らかになったマルウェアツールキットは、Google ChromeとMicrosoft Edgeを恒久的なバックドアに変え、攻撃者にブラウザから基盤となるオペレーティングシステムへの侵入経路を提供します。 SOCRadarの研究者らは、「Smart Bookmarks」という拡張機能に偽装するChromi
Google ChromeおよびMicrosoft Edge向けの複数の拡張機能が、暗号資産や機密データ、ブラウザ履歴を盗み出すモジュールを展開し、さらにClickFix詐欺への誘導も仕込むマルウェアフレームワークを配布していたことが分かりました。 研究者によると、今回のキャンペーンで発見された16種類の悪意あるモジ
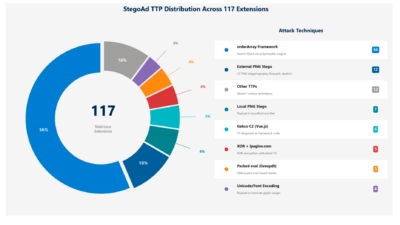
セキュリティ研究者が、Microsoft Edge の公式ストア内に悪意ある拡張機能のネットワークを発見しました。これらのアドオンは便利なツールを装い、正規の拡張機能と並んで何年にもわたって動作を続けていました。広告ブロッカー、天気ウィジェット、動画ダウンローダー、PDF ツール、カラーピッカー、
「SearchJackキャンペーン」と名付けられた大規模な不正活動が明らかになりました。ユーザーのデフォルト検索エンジンを密かに書き換える悪質なChromeブラウザ拡張機能が、合計23本にのぼることが判明しています。 IntCyberDigestの最新レポートによると、これらの拡張機能は実際の検索結果をユーザーに返す

セキュリティ研究者が、Visual Studio Code(VS Code)に存在する重大な脆弱性の詳細を公開しました。この脆弱性を悪用すると、ユーザーの GitHub トークンを窃取し、そのリポジトリにアクセスできる恐れがあります。 Microsoftの人気コードエディタに存在するこの脆弱性を発見したのは、セキュリ

セキュリティ研究者グループによると、正体不明の脅威アクターが、Microsoft...
すべての記事を読み込みました