
DarkSword・Coruna iOSエクスプロイトキット、稼働中のC2インフラで暗号資産ウォレットを標的に
研究者らは、稼働中のDarkSword/Coruna関連インフラを発見しました。このインフラは、暗号資産ウォレットのデータを盗むために作られた、商用のiOS向けエクスプロイト兼情報窃取プラットフォームを公開状態にしていました。 5つのオープンディレクトリからは、マルウェア配布サーバー、被害者のテレメトリ、エクスプロイ
研究者らは、稼働中のDarkSword/Coruna関連インフラを発見しました。このインフラは、暗号資産ウォレットのデータを盗むために作られた、商用のiOS向けエクスプロイト兼情報窃取プラットフォームを公開状態にしていました。 5つのオープンディレクトリからは、マルウェア配布サーバー、被害者のテレメトリ、エクスプロイ
ブラウザキャッシュに画像を装ってVBScriptペイロードを隠し、被害者を騙してWindowsの「ファイル名を指定して実行」からコマンドを実行させる時点で、すでにスクリプトが端末内に存在している状態にするClickFixキャンペーンが確認されました。 Microsoft Threat Intelligenceは
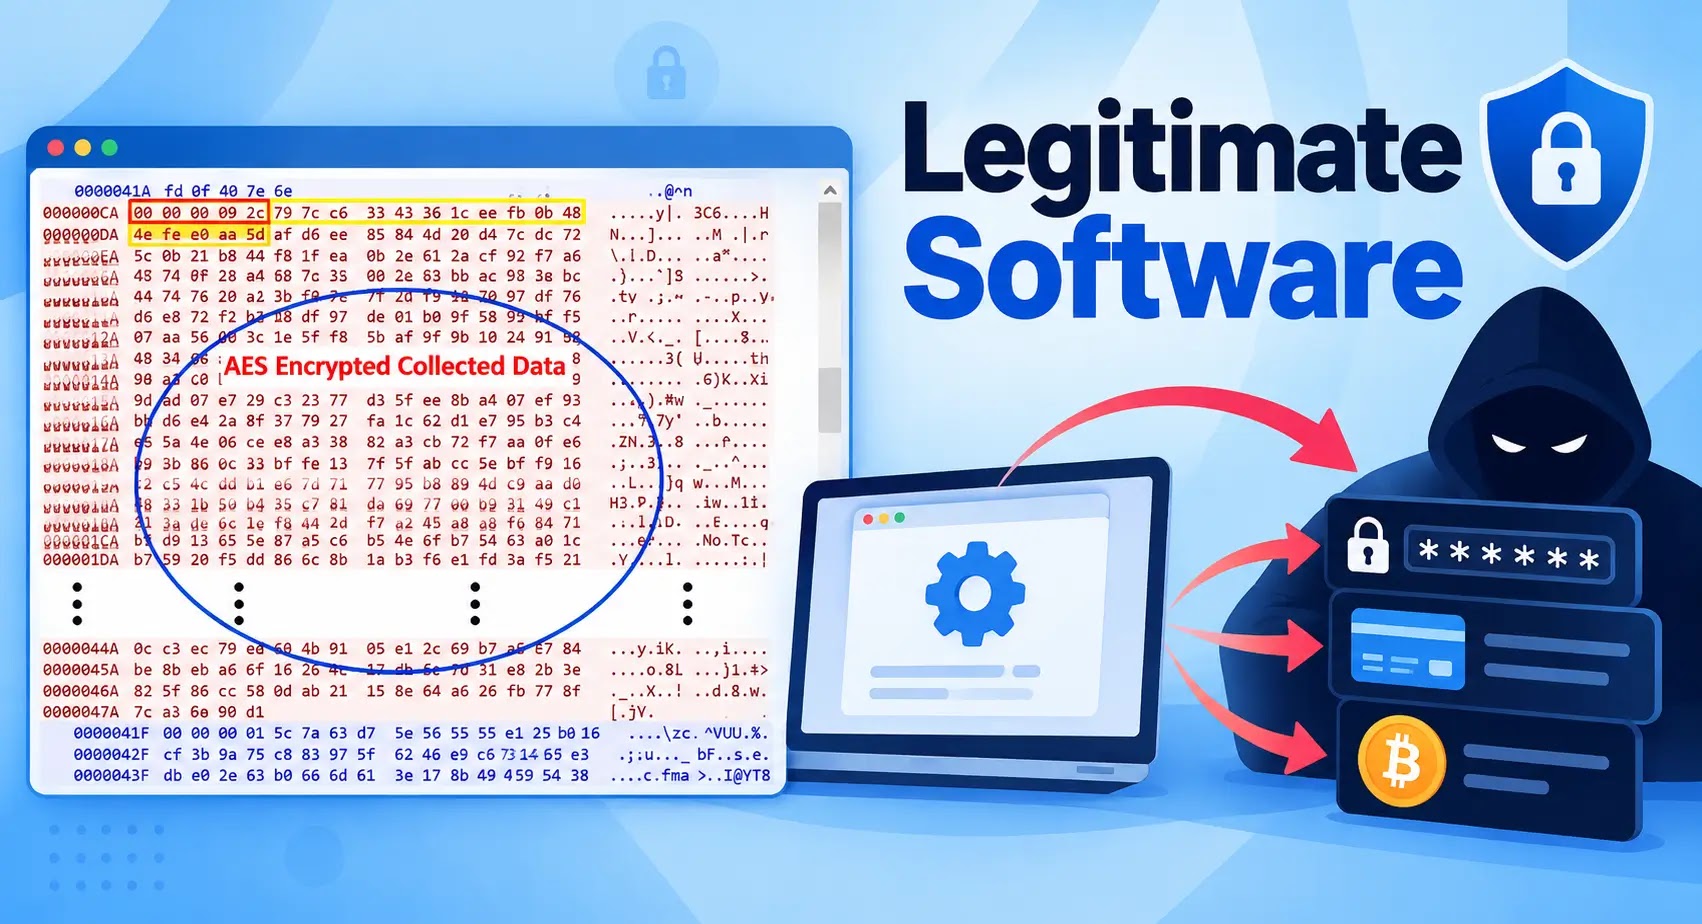
FortiGuardのインシデントレスポンス担当研究者が、攻撃者が正規ソフトウェアのフォルダー内にSectopRATを隠していた侵入事案を調査しました。 SectopRATは「ArechClient2」とも呼ばれ、.NET製のリモートアクセス型トロイの木馬(RAT)です。今回の事案で攻撃者は、イタリア企業が開発したデ
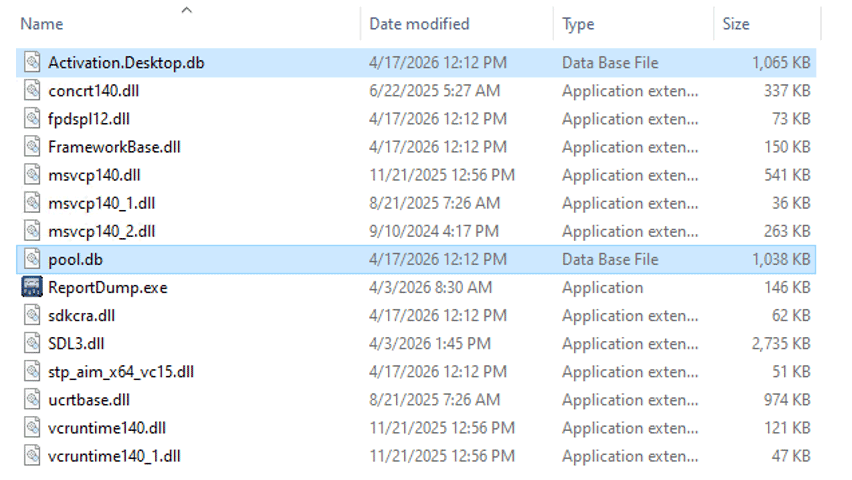
新たに分析されたSectopRATのキャンペーンから、攻撃者が信頼されたアプリケーションのコンポーネントを悪用し、多機能なリモートアクセス型トロイの木馬(RAT)を隠蔽したうえで、価値の高いデータを盗み出す手口が明らかになりました。Incidentresponse planning 調査では、ソフトウェアベンダーがト
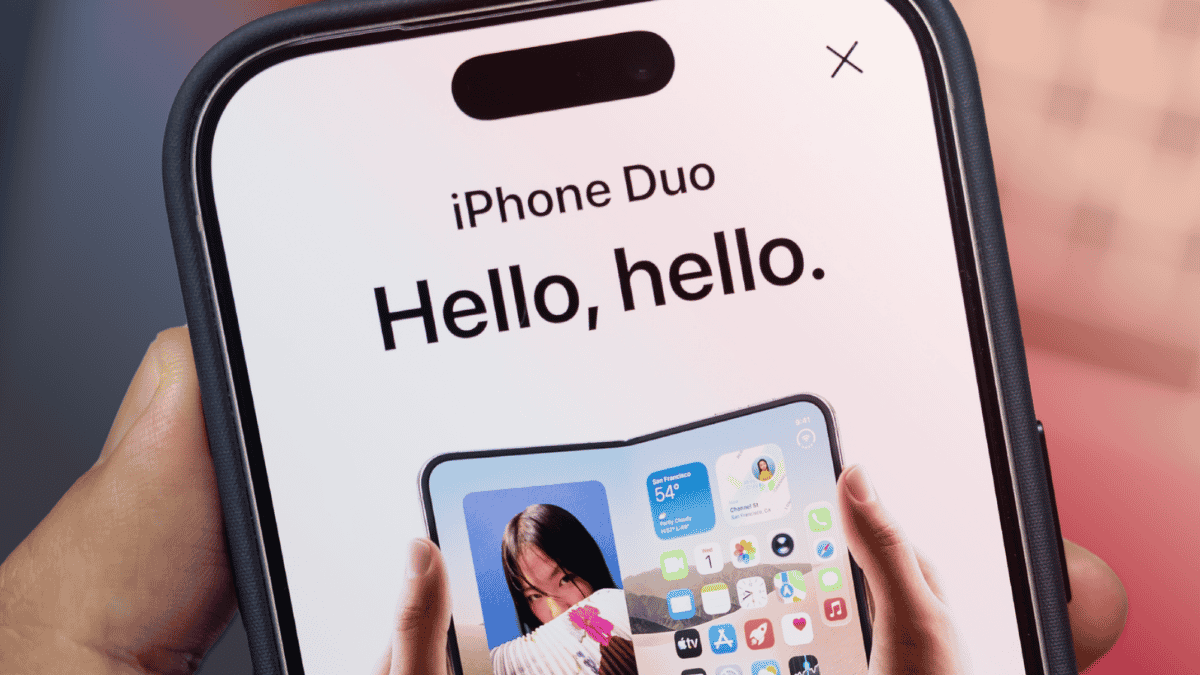
Appleは9月9日、初の折りたたみ式iPhoneを発表しました。すると詐欺師たちは、誰も購入できないうちから「お届け」する準備を整えていました。 iPhone DuoとiPhone 18 Proの発売に絡んで確認した詐欺の大半は、よくある手口でした。 しかし、ある偽の予約ページだけは違っていました。 このペー
このマルウェアがデコードするペイロードは、ローカルドライブを検索して新規ファイルを監視し、収集したデータを2つのC2(コマンド&コントロール)サーバーへ送信します。さらにスクリーンショットの取得、保存済みWi-Fiパスワードやクリップボードのテキストの窃取、オペレーターからのコマンド実行にも対応しています。 確認され
Windowsを標的とするバックドア「TASK#STOMP」は、VBScript、PowerShell、スケジュールタスク、そしてランタイムでのC#コンパイルを組み合わせることで、堅牢な永続化を確立し、業務文書を継続的に窃取します。 このインプラントはスクリーンショットの取得、保存済みWi-Fiパスワードの抽出、クリ
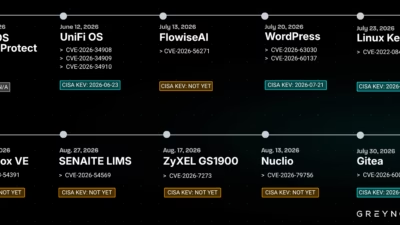
中国語話者とみられる脅威アクターが、WordPressの重大な脆弱性チェーン「wp2shell」を悪用し、29カ国にまたがる政府機関や中小企業を侵害していたことが分かりました。西側のある政府機関からは、少なくとも18,566件の機密記録が窃取されています。Hacking& Cracking GreyNoise
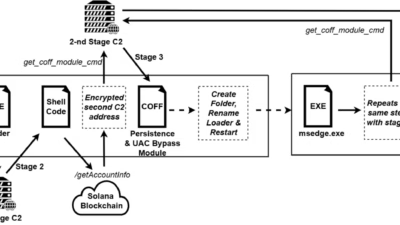
おなじみのトレントトラッカーを通じて映画をダウンロードしようとしただけで、トラッカー自体がハッキングされていなくてもコンピューターが感染する恐れがあります。攻撃者はトレントファイルの人気リポジトリであるiTorrents.orgを侵害し、このサービスに依存するプラットフォームに意図せず悪意あるリリ
複数国の法執行機関による共同勧告によると、北朝鮮のハッキング集団WaterPlumは2025年12月から2026年7月にかけて世界中で少なくとも3万台のデバイスを侵害し、1,070万ドル以上に相当する暗号資産を北朝鮮に送金していたことが分かりました。 この数値は、日本、米国、オーストラリア、ドイツの各当局が共同でこの
すべての記事を読み込みました