
偽のGTA 6ダウンロード、Steamのログイン情報や暗号資産ウォレットのデータを狙う
Cynetの研究者は、Google Colabのノートブックにある「GTA 6 EXE file download」のリンクをたどってZIPアーカイブにたどり着き、その中にWARDEN Stealerのローダーが潜んでいることを突き止めました。このマルウェアは、感染したマシンから、保存されたパスワード
Cynetの研究者は、Google Colabのノートブックにある「GTA 6 EXE file download」のリンクをたどってZIPアーカイブにたどり着き、その中にWARDEN Stealerのローダーが潜んでいることを突き止めました。このマルウェアは、感染したマシンから、保存されたパスワード
「RevStealer」と呼ばれるWindows向け情報窃取マルウェアが、急速に拡散しています。ゲームのチートや偽のAIツールを装ってユーザーをおびき寄せ、ブラウザー、ウォレット、ゲームアカウントの認証情報を盗み出します。 RevStealerは、14個の間接システムコール(syscall)ラッパーを使ってエンドポイ
「勝利の女神:NIKKE」の開発元は、サプライチェーン攻撃によりゲームのPCランチャーのスクリプトが改ざんされ、認証情報や暗号資産ウォレットのデータを盗み出すマルウェアが配布されていたことを認めました。 Xで公開された告知によると、問題に対処するため、11月4日午前2時30分(UTC+9)にクライアントのアップデート
ESETの研究者は、ロシアと連携する脅威グループ「Gorbag」の活動を明らかにしました。このグループは、情報窃取マルウェア「BeautyStealer」を使ってウクライナの組織からブラウザのパスワードや機密ファイルを盗み出し、その後マルウェア自身を削除します。Gorbagは少なくとも2025年2月から活動しており、
ESETは、ロシア寄りの攻撃グループ「Gorbag」の動向を追跡しています。このグループは少なくとも2025年2月以降、スピアフィッシングの添付ファイルと、データを窃取したあとに自らを消去するスティーラーを使い、ウクライナの組織に侵入を繰り返してきました。 侵害されたメール送信元から届いたスピアフィ
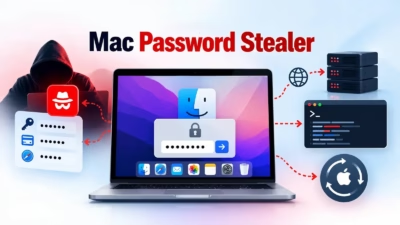
ICMacOSの名称で販売されているmacOS向け情報窃取マルウェア「Icarus」が、単なる「盗んで逃げる」型から進化しました。最新版は永続化の仕組みを導入し、攻撃者との常時接続を維持したうえで、リモートサーバーから送られたコマンドを実行します。 SOCRadarは2026年9月にICMacOSを確認し、2つの亜種
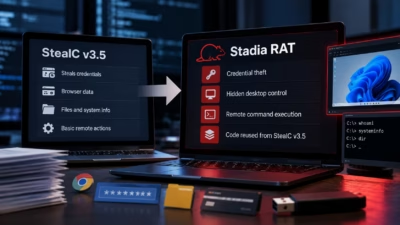
StealCの販売者が、StealC v3.5のコードを流用した新型マルウェア「Stadia RAT」を引っ提げて戻ってきました。認証情報の窃取、隠しデスクトップの操作、リモートでのコマンド実行を併せ持つ脅威です。 欧州刑事警察機構(Europol)がOperation Endgameの一環としてStealCを壊滅状
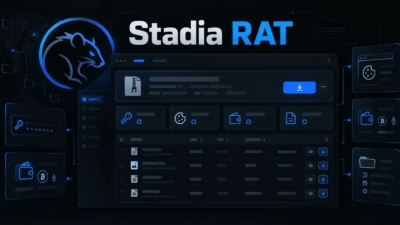
情報窃取マルウェア「StealC」の販売者が、新たなリモートアクセス型トロイの木馬(RAT)「Stadia」を引っ提げて戻ってきました。Stadiaは、パスワードや暗号資産ウォレットの窃取に加え、感染したWindowsコンピューターを広範に遠隔操作できる点が特徴です。 このマルウェアは2026年10月16日に宣伝が始
LiteLLMが新たなサプライチェーン攻撃を受け、PyPIとDockerの両方で、ユーザーに悪意あるパッケージが配布されました。 この事件が起きたのは10月21日です。影響を受けたのは、複数のLLMプロバイダーへのリクエストを振り分ける人気のオープンソースプロキシ、LiteLLMのバージョン1.107.0です。 悪意
ハッカーがLiteLLMプロジェクトのPyPIパッケージを侵害し、認証情報やシークレット、環境変数を盗み出すペイロードを仕込んだ悪意あるDockerイメージを公開しました。 このサプライチェーン攻撃では、LiteLLMバージョン1.107.0のPyPI向けホイール(.whlインストールパッケージ)がすべて影響を受けま
すべての記事を読み込みました