
FakeGitマルウェアキャンペーンが再燃、悪意あるGitHubリポジトリは1万7,610件に
GitHub上の1万7,000件超の偽リポジトリが、マルウェア「SmartLoader」を配布しています。「FakeGit」キャンペーンが今月初めに再始動し、情報窃取型マルウェア「StealC」を拡散しているものです。 攻撃者は主に使い捨てアカウントを利用していますが、研究者らは、正規の開発者のものとみられるアカウン
GitHub上の1万7,000件超の偽リポジトリが、マルウェア「SmartLoader」を配布しています。「FakeGit」キャンペーンが今月初めに再始動し、情報窃取型マルウェア「StealC」を拡散しているものです。 攻撃者は主に使い捨てアカウントを利用していますが、研究者らは、正規の開発者のものとみられるアカウン
ハッカーが100を超えるウェブサイトを乗っ取り、ウクライナのユーザーに情報窃取型マルウェアを感染させていたことが、新たな報告で明らかになりました。 ウクライナのコンピュータ緊急対応チーム(CERT-UA)は、9月に確認されたこのキャンペーンについて発表しました。攻撃者は正規のウェブサイトに悪意あるコードを埋め込んで
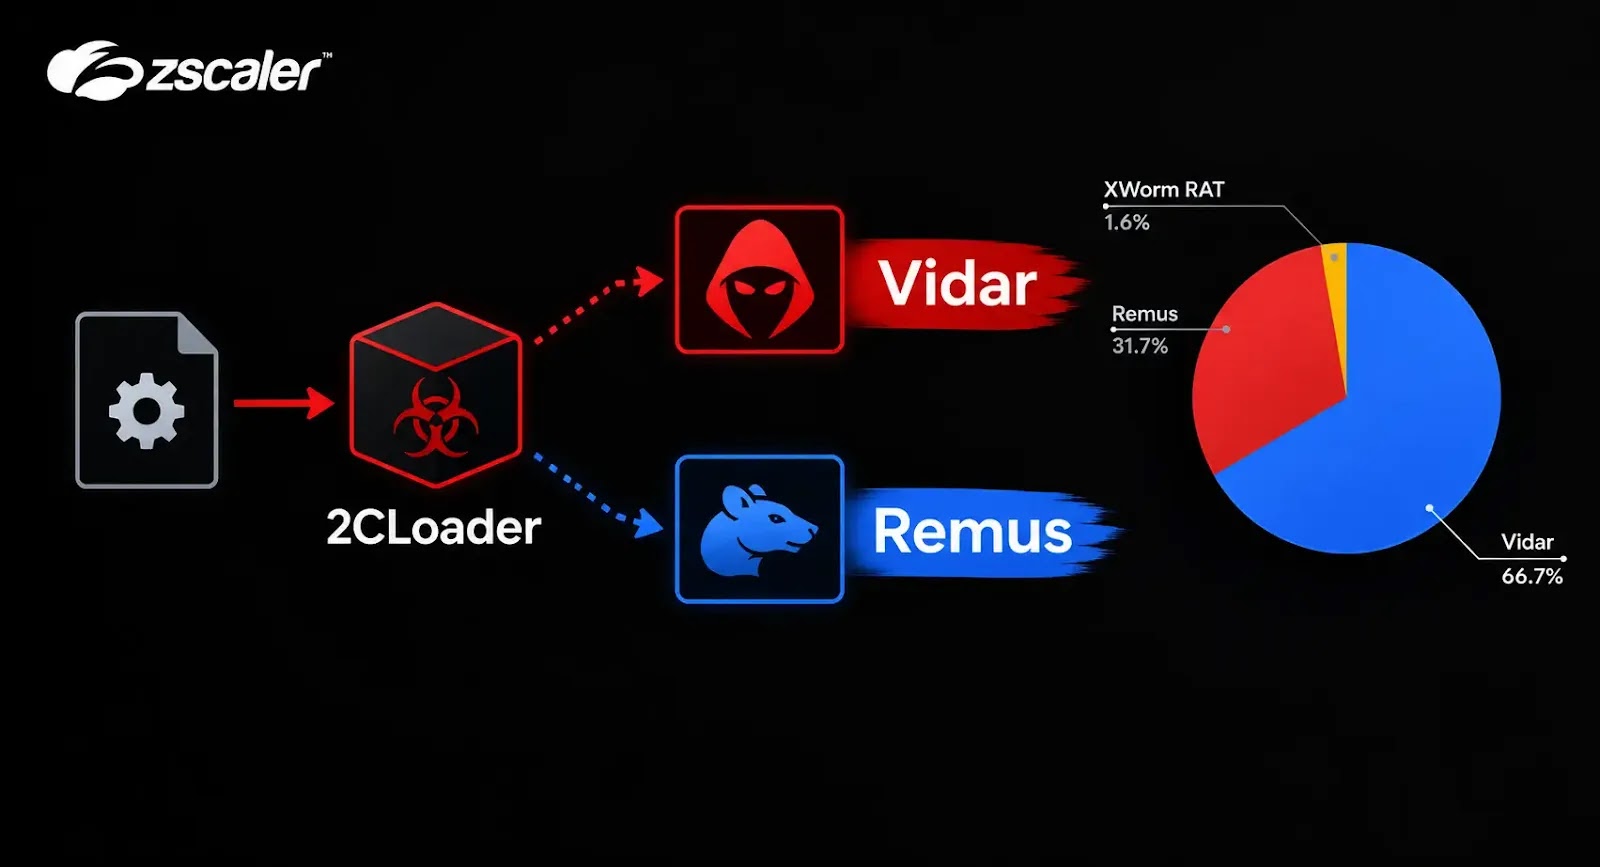
ThreatLabzは、「2CLoader」と呼ばれる新しいWindows向けマルウェアローダーを確認しました。このローダーは、情報窃取型マルウェアのVidarとRemus、そしてリモートアクセス型トロイの木馬(RAT)のXWormの配布に使われています。 研究者らは2026年8月にこのローダーを観測しました。暗号化
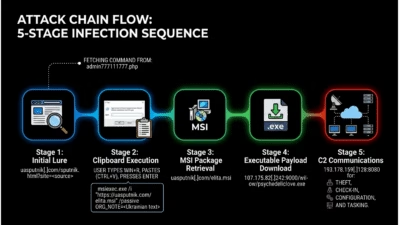
見慣れたウェブサイトに、危険な罠が仕掛けられている可能性があります。攻撃者はウクライナの正規ウェブサイト複数を組織的に侵害し、偽のCloudflare認証画面をひそかに埋め込みました。この偽画面は訪問者をだまし、新たな情報窃取型マルウェア「Psychedelic Stealer」をインストールさせ
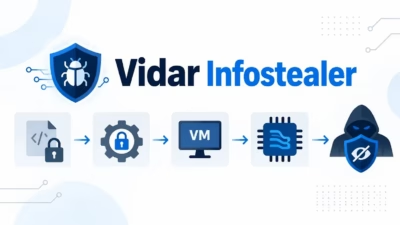
2018年に初めて確認された情報窃取型マルウェアとしてよく知られる「Vidar」に、セキュリティ研究者や自動マルウェア解析システムの動きを遅らせることを狙った新たな文字列難読化手法が導入されました。 Zscaler ThreatLabzの研究者は2026年5月から9月上旬にかけてVidarの検体を追跡調査し、このマル
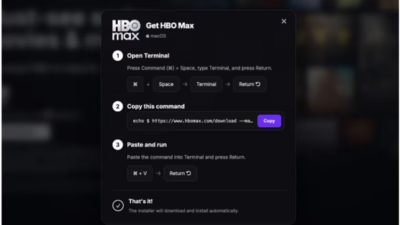
認証済みのHBO Maxアカウントは、広告を目にしても安全な場所のように見えます。しかし攻撃者は、その信頼性をマルウェア配布の仕組みへと転用したとみられています。 Hudson Rockの研究者によると、攻撃者はHBO Maxの認証済みRedditアカウント(広告用)を侵害し、これを使って約48時間にわたり10
脅威研究者らは、これまで確認されていなかったマルウェア・アズ・ア・サービス(MaaS)プラットフォーム「VectraRAT」を発見しました。月額わずか250ドルという価格で、サイバー犯罪者にエンタープライズ級の侵入機能を提供するフルスタックのツールキットです。 一般的なコモディティRATの多くはAsyncRATやXW
Hudson Rockの研究者によると、サイバー犯罪者はHBO Maxの認証済みRedditアカウントを乗っ取り、約48時間にわたって108件の悪意ある広告を配信しました。 これらの広告はHBO Maxの信頼された企業アカウントを利用し、偽のAIツールや開発者向けソフトウェア、macOS用ユーティリティを宣伝する
脅威アクターがHBO Maxの認証済みRedditアカウント「u/hbomax」を乗っ取り、その信頼された広告アカウントとしての地位を利用して、48時間にわたる連携型マルバタイジング(malvertising)キャンペーンで108件の悪質なClickFix広告を配信していたことが分かりました。 PasteSwitch
ハッカーがHBO Maxの公式Redditアカウントを侵害し、悪質な広告を配信していたことが判明しました。この広告はClickFix攻撃を発動させ、WindowsおよびmacOSデバイスに情報窃取型マルウェアを感染させるものでした。 Hudson RockとADAMnetworksのセキュリティ研究者がこのキャンペー
すべての記事を読み込みました