
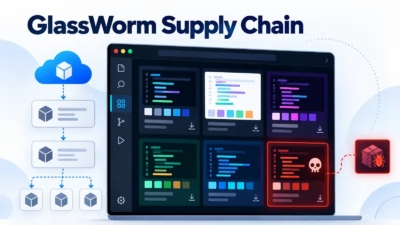
GlassWorm型サプライチェーン攻撃、VS Codeのカラーテーマにマルウェアを偽装
GlassWormに関連するソフトウェアサプライチェーン攻撃のキャンペーンで、一見無害なVisual Studio Code(VS Code)のカラーテーマが悪用されました。攻撃者はこれらを通じて、Visual Studio MarketplaceとOpen VSX Registryの両方に悪意のあるローダーを配布し
GlassWormに関連するソフトウェアサプライチェーン攻撃のキャンペーンで、一見無害なVisual Studio Code(VS Code)のカラーテーマが悪用されました。攻撃者はこれらを通じて、Visual Studio MarketplaceとOpen VSX Registryの両方に悪意のあるローダーを配布し
「BragJack」と名付けられた新たな概念実証(PoC)攻撃により、5種類のエージェント型ブラウザ環境が侵害され、機密情報が窃取される恐れがあることが判明しました。対象となったのは Google Chrome(Gemini搭載)、Microsoft Edge、Opera Neon、Perplexity Comet、そ
偽のOpen VSX拡張機能が、Open VSXレジストリ上でAMD、Azure、Salesforce、Hyperledger、そして米国政府機関といった高い信頼性を持つ名前空間を乗っ取り、開発者やCI環境からGitおよびCIのメタデータを密かに収集しながら、正規のツールを装っていたことが分かりました。 各パッケージ
Googleは、ポリシー経由でインストールされた拡張機能が新規タブページを乗っ取ったり、デフォルトの検索エンジンを変更したりするのをブロックする新たなChromeセキュリティ機能を準備しています。 BleepingComputerは、作業中のChromium Gerritの一連の変更の中にこの保護機能を発見しました。
DuckDuckGoは、デスクトップ版・モバイル版のブラウザ全体にネイティブのYouTube広告ブロック機能を展開しました。これにより、ユーザーは動画再生前や再生中に挿入される広告に中断されることなく、YouTube動画を視聴できるようになります。 この機能は自動的に有効化され、手動設定は一切不要です。プライバシー重
Firefox 152は、前バージョンが異例なほど慌ただしい月を送った後のリリースです。Firefox 151は短期間に4件もの小規模パッチが立て続けに適用されましたが、この新バージョンは日常的な使い勝手の向上に重点を置いています。たとえば、数十枚も開いているタブのどこかから突然音声が流れ始めた、

あるセキュリティ研究者が、Visual Studio Code(VS Code)のゼロデイ脆弱性に対するエクスプロイトコードを公開しました。この脆弱性を悪用すると、攻撃者はユーザーにリンクをクリックさせるだけでGitHub認証トークンを窃取できます。 Microsoftは、公式パッチが存在しない状態で公開または積極
Microsoftが所有するソフトウェア開発者プラットフォームのGitHubは、第三者が3,800個の内部リポジトリへの不正アクセスを獲得したことを確認しました。 侵害は5月19日に検出され、GitHubのセキュリティチームが従業員のデバイスで発見した「毒性」Visual Studio Code(VS Code)拡張

AI搭載の開発ツールであるCursorの高い重要度の脆弱性により、インストールされた拡張機能がユーザーの操作なしに機密情報にアクセスでき、APIキーとセッショントークンを露出させることができます。 LayerXの調査によると、Cursorが秘密情報をローカルに保存する方法に問題があり、権限に関係なくすべての拡張機能が

LayerXのセキュリティ研究者は、AI搭載開発環境Cursorの高危険度脆弱性を公開しました。この脆弱性により、悪意のある拡張機能を通じて認証情報を完全に漏洩させることが可能になります。 非公式に「CursorJacking」として追跡されているこの脆弱性はCVSSスコア8.2を持ち、インストールされたあらゆる拡張
すべての記事を読み込みました