
SentinelOne、AIエージェント向けにランタイムの脅威検知・対応機能を提供
SentinelOneは、新製品「Singularity Agentic Detection and Response(ADR)」を発表しました。この製品は、AIエージェントを検出し、エージェントに許可する動作を強制的に制御します。さらにエージェントの挙動を詳細に監視し、意図しない活動や悪意ある活動を
SentinelOneは、新製品「Singularity Agentic Detection and Response(ADR)」を発表しました。この製品は、AIエージェントを検出し、エージェントに許可する動作を強制的に制御します。さらにエージェントの挙動を詳細に監視し、意図しない活動や悪意ある活動を
攻撃者はAIを使ってマルウェアの再構築を加速し、ハッシュ値を変えて検知をすり抜けようとします。しかし、AIを使っても消えない痕跡は残り、防御側はそれを手がかりに脅威を無力化できます。 最新の調査によると、AI生成マルウェアをめぐ
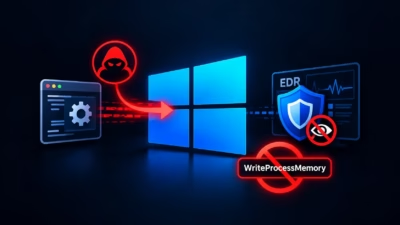
新たに公開されたWindowsのプロセスインジェクション手法は、リダイレクトしたコンソール入力と名前付きパイプを利用し、厳重に監視されているAPIのVirtualAllocExやWriteProcessMemoryを呼び出すことなく、ペイロードのデータを子プロセスへ転送します。GetDatabase Tools 「コ
Nightmare-Eclipseという情報開示アクターが、最新のWindows向け概念実証(PoC)コード「LegacyHive」を公開しました。これはGreenPlasma、YellowKey、MiniPlasma、RoguePlanet、GreatXMLに続く一連の公開に続くものです。 従来の脆弱性開示とは異な
防御回避は、高度なサイバー侵害において最も重大な段階の一つとして、静かに地位を確立してきました。エンドポイント保護が突破しにくくなるにつれ、攻撃者は隠れることをやめ、防御機能そのものを無効化する方向へと戦術を転換しました。 近年の多くのランサムウェア攻撃では、アンチウイルス(AV)およびエンドポイント検知・応答(ED

高度な隠蔽性を持つサイバー攻撃が米国企業に忍び込み、標準的なセキュリティツールをすり抜けて持続的なアクセスを確立しています。ANY.RUNの研究者が、「JS.MonoGlyphRAT」と名付けられた新たなバックドアを発見しました。 この高度なマルウェアは、発注書や見積書といった日常的なビジネス文書に偽装し、シンプルな

OntinueのCyber Defense Centerのセキュリティ研究者は、...