
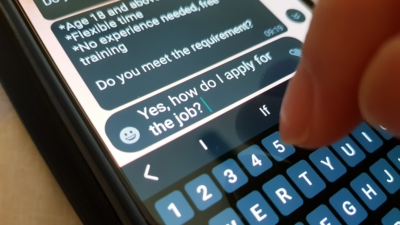
「手当たり次第」の就職活動が、詐欺の見極めを難しくする可能性
AIを使えば、より多くの求人に応募できます。しかし、どこに応募したのかを把握しきれなくなると、偽の採用担当者からのメッセージが、待ち望んでいた返信のように見えてしまうことがあります。就職活動は、虚空に向かって叫んでいるように感じられるものです。応募書類を送り、カバーレターを書き直し、来るかどうかもわからない
AIを使えば、より多くの求人に応募できます。しかし、どこに応募したのかを把握しきれなくなると、偽の採用担当者からのメッセージが、待ち望んでいた返信のように見えてしまうことがあります。就職活動は、虚空に向かって叫んでいるように感じられるものです。応募書類を送り、カバーレターを書き直し、来るかどうかもわからない
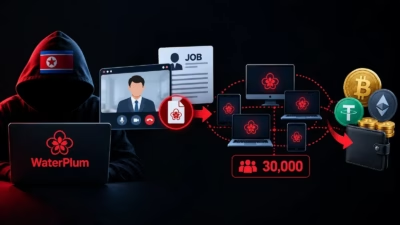
WaterPlum(別名Contagious Interview)として追跡されている北朝鮮の脅威アクターが、採用担当者や採用企業になりすまし、100カ国以上で少なくとも3万台の端末を侵害していたことが分かりました。 このキャンペーンは主に開発者、Webフリーランサー、暗号資産の専門家を標的としており、これまでに7,
security
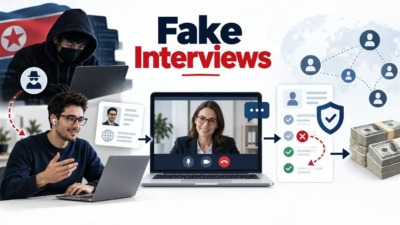
Silent Pushのセキュリティ研究者は、外国人を採用して就職面接の「代理人」として利用する、北朝鮮関連とみられるITワーカー工作を発見しました。 この仕組みでは、米国、欧州、ラテンアメリカの人々を使ってカメラの前に映らせ、本人確認を通過させ、報酬を受け取らせることで、実際の作業者の所在地を隠します。 この活動
Huntressの報告によると、北朝鮮の求職者はIT分野にとどまらず、医療・営業・マーケティング分野にも進出しています北朝鮮の工作員は盗んだ身元情報、偽造書類、AIツール、プロキシを駆使して検知を回避しています「ITワーカー工作」と呼ばれるこの活動は依然として継続しており、制裁違反のリスクと独特の検知の難しさをも
詐欺師たちがIndeedという信頼されたブランド名をマルウェア配布の手段として悪用しています。餌になっているのは、求職者が切実に求めているもの、つまり面接の機会です。 セキュリティ研究者たちは、偽の採用担当者がIndeedの応募者を、面接を完了させるためと称するAndroidアプリへ誘導するキャンペーンを発見し
Zimperiumによると、有名企業の人事担当者になりすました詐欺師が面接日程調整詐欺を仕掛け、最終的に企業パスワードを盗み出す手口が確認されています。 攻撃者は「ブラウザ・イン・ザ・ブラウザ(BitB)」と呼ばれる手法を使用しており、これは採用フィッシングに関する以前の調査でCTM360が報告してい
偽の採用担当者を装う詐欺キャンペーンが、モバイル端末を狙って企業の認証情報を標的にしていることが分かりました。全画面表示のログインページを使用し、事前審査によって個人用メールアドレスを拒否し、企業アカウントに絞り込む手口が確認されています。 Zi
標的型の暗号資産侵害事件により、Googleがホストする Apps Script ページが悪用され、標的候補をプロファイリングした上で署名済みのWindowsマルウェアを配布する手口が明らかになりました。アンチウイルス& マルウェア このキャンペーンでは、偽のWeb3採用プロセスを利用して、NeedleSte
UAC-0145に起因する高度な採用偽装型侵入キャンペーンが確認されました。このクラスターにはサブクラスターUAC-0002も含まれており、Sandworm、APT44、Seashell Blizzardとしても追跡されています。 この活動は少なくとも2026年5月から観測されており、求人検索プラットフォーム上で始ま
すべての記事を読み込みました