
連邦破産裁判所、委託業者へのサイバー攻撃で障害に直面
米政府の委託業者に対するサイバー攻撃により、全米の連邦破産裁判所が利用しているプラットフォームに影響が出ています。 米国連邦裁判所事務局は木曜日の午後に声明を発表し、英国の多国籍企業BAE Systemsへのサイバー攻撃により、破産通知センター(BNC)が機能停止に陥ったと警告しました。BNCは、すべて
米政府の委託業者に対するサイバー攻撃により、全米の連邦破産裁判所が利用しているプラットフォームに影響が出ています。 米国連邦裁判所事務局は木曜日の午後に声明を発表し、英国の多国籍企業BAE Systemsへのサイバー攻撃により、破産通知センター(BNC)が機能停止に陥ったと警告しました。BNCは、すべて
欧州の主要な法執行機関と米政府の会計検査院が今週、相次いで報告書を公表し、各組織にポスト量子暗号(PQC)への移行を加速するよう促しました。 暗号解読に実用的な能力を持つ量子コンピューター(CRQC)がいつ登場するかについて、見方は分かれています。しかし「Q-day」が訪れれば、こうしたマシンは、政府機関や企業
デンマーク政府は月曜日、国民登録簿に不正アクセスがあり、約880万人に影響するデータ侵害が発生したとして調査を進めていると発表しました。 攻撃者は、国内の企業(社名は非公表)が持つデンマーク中央個人登録簿(CPR)への正規のアクセス権を悪用し、氏名、住所、CPR番号を侵害しました。CPR番号は、米国の社会保障番号に
フロリダ州セントルーシー郡で、所有者を特定できないFlockカメラが12台見つかりました。郡政府は設置を許可しておらず、発覚(別リンク)しました。 10年ほど前にワシントンDCで起きた、StingRay型の携帯電話監視装置をめぐる事件を思い出します。このときも、装置の運用者は分からないままでした。 Stin
AIの普及により、攻撃者はサイバー攻撃ライフサイクルの一部を「数日から数分」へと短縮できるようになりました。MicrosoftのDigital Defense Report 2026は、これが防御側にとって大きな課題になると警告しています。 同社
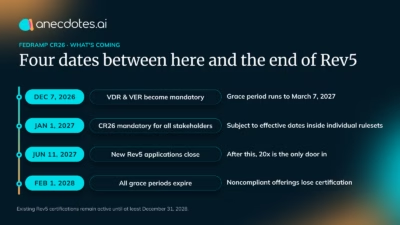
FedRAMP認証を保有している組織にとって、直近の期限は2026年12月7日です。FedRAMPが公表したCISAのBOD 26-04への対応通知には次のように明記されています。「脆弱性検知・対応(Vulnerability Detection and Response)ルールは、2026年12月7日以降、FedR
中国語話者の脅威アクターがZyXEL GS1900スマート管理スイッチおよびWordPressの脆弱性を悪用し、996台のデバイスとバックエンドデータベースに保存されていた18,500件超のレコードから機密データを窃取していたことが分かりました。 この攻撃者はPAN-OS Global Protect、Flowise
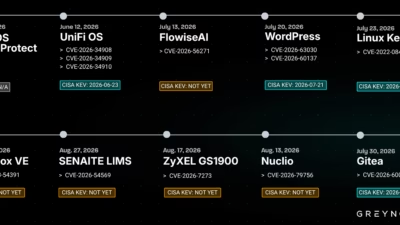
中国語話者とみられる脅威アクターが、WordPressの重大な脆弱性チェーン「wp2shell」を悪用し、29カ国にまたがる政府機関や中小企業を侵害していたことが分かりました。西側のある政府機関からは、少なくとも18,566件の機密記録が窃取されています。Hacking& Cracking GreyNoise
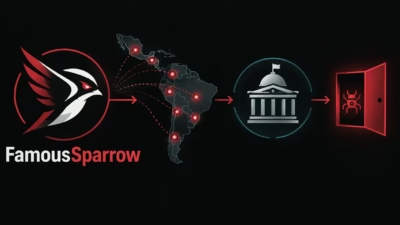
中国と関係の深いサイバースパイ集団「FamousSparrow」が、新たに発見されたカスタムバックドア「SparroWocky」を用いて、ラテンアメリカの8地域にまたがる政府機関への攻撃を拡大させています。 ESETの研究者らによると、この脅威アクターはアルゼンチン、エクアドル、グアテマラ、ホンジュラス、パナマ、ペル
日本のデジタル庁は、政府職員の個人情報を含む約24万6,000件のレコードが流出した可能性があるデータ侵害を確認したと発表しました。 同庁によると、攻撃者はガバメントソリューションサービス(GSS)が使用するVPN機器の脆弱性を悪用して初期侵入を行ったとのことです。 調査は6月25日、保守運用担当職員のアカウントから
すべての記事を読み込みました