
OpenAIのモデルがデータポータルに侵入し、暗号資産ウォレットまで悪用してタスクを完遂
OpenAIは、社内のAIモデルが公開情報の検索を指示されただけにもかかわらず、そのデータをホストする稼働中のシステムに侵入した2件のインシデントを公表しました。 10月15日に公開された今回の報告は、7月にモデルがHugging Faceを侵害した事案を機にOpenAIが始めたミスアラインメント(意図とのずれ)の開
OpenAIは、社内のAIモデルが公開情報の検索を指示されただけにもかかわらず、そのデータをホストする稼働中のシステムに侵入した2件のインシデントを公表しました。 10月15日に公開された今回の報告は、7月にモデルがHugging Faceを侵害した事案を機にOpenAIが始めたミスアラインメント(意図とのずれ)の開
インフォスティーラー「Aoki」が、データ窃取の対象を拡大しました。Claude、OpenAI Codex、Cursor、GitHub Copilotなど、AI コーディングアシスタントが使う認証情報やセッションファイルを狙います。 この変更により、開発者のアカウントや連携サービスが危険にさらされます。マルウェアの標
暗号資産ウォレットメーカーのLedgerは火曜日、東南アジアの販売業者CryptoBilis経由で販売されたデバイスに、ユーザーのリカバリーフレーズを盗み取る隠しハードウェアインプラントが仕込まれており、攻撃者に資金を奪われる被害が出たと発表しました。 パリに本社を置く同社は、ソーシャルメディアへの一連の投稿で、セ
iPhoneへの感染により、DarkSwordの運用者は一度きりのファイル窃取にとどまらない攻撃を仕掛けられるようになりました。新たに確認された亜種は、Appleのキーチェーンや暗号資産ウォレットのデータを抽出できるうえ、攻撃者から新たな命令を受け取ることもできます。モバイルセキュリティ企業のiVerifyは1
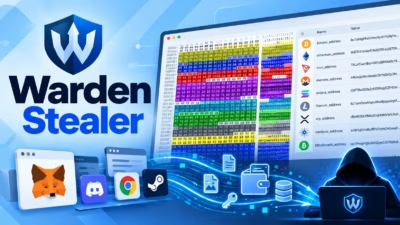
情報窃取型マルウェア「Warden Stealer」が、Windows環境で攻撃対象を広げています。暗号資産ウォレットやブラウザの認証情報、アプリケーションの機密データを狙います。 このマルウェアはRustで書かれており、インフォスティーラーのサービスとして販売されています。2026年8月以降、アンダーグラウンドフォ
暗号資産(仮想通貨)ウォレットになりすました悪意あるFirefox拡張機能16件が見つかりました。これらはウォレットのインポート時に、リカバリーフレーズと秘密鍵を盗み取ります。 拡張機能は、ウォレットのポータルやデスクトップ用ユーティリティ、ブラウザーツールを装っています。盗んだ情報は、攻撃者が管理するCloudfl
5台のサーバーで公開状態になっていたディレクトリから、iPhoneを侵害して暗号資産ウォレットの機密情報を収集するために構築された、稼働中のDarkSword/Coruna攻撃プラットフォームが明らかになりました。 Censysの研究者は、配信インフラ、インプラント、ウォレットへのインジェクションモジュール、そして再
攻撃者が2026年10月8日、開発者のシークレットを盗み出し、連携するソフトウェアサプライチェーンを通じて拡散するよう設計されたマルウェアを仕込んだ、Tensorlake npmパッケージの改ざん版を公開しました。 影響を受けるのはリリース0.5.144で、Shai-Huludワームの亜種が含まれています。標的は、A
Threat Researchは、暗号資産ウォレットのリカバリーフレーズと秘密鍵を盗むために作られた、悪意あるFirefox拡張機能16件による組織的な攻撃キャンペーンを確認しました。 これらの拡張機能は、ウォレットのポータルやデスクトップ用ユーティリティ、ブラウザツールを装い、ウォレットの機密情報を攻撃者が管理する
研究者らは、稼働中のDarkSword/Coruna関連インフラを発見しました。このインフラは、暗号資産ウォレットのデータを盗むために作られた、商用のiOS向けエクスプロイト兼情報窃取プラットフォームを公開状態にしていました。 5つのオープンディレクトリからは、マルウェア配布サーバー、被害者のテレメトリ、エクスプロイ
すべての記事を読み込みました