
北朝鮮系ハッカー集団、トロイの木馬化したmacOSインストーラーでOtterCookie RATを展開
Jamf Threat Labsは、The Unarchiver、Presentify、PDFify、Magic Disk Cleaner、Sketch、SiteSucker Pro、Mole、Bartender、Disk Doctor Pro、Mp3tagなど、人気のMacアプリケーションになりすました14個の悪意
Jamf Threat Labsは、The Unarchiver、Presentify、PDFify、Magic Disk Cleaner、Sketch、SiteSucker Pro、Mole、Bartender、Disk Doctor Pro、Mp3tagなど、人気のMacアプリケーションになりすました14個の悪意
Anthropicになりすまし「Claude Opus 5」への無料アクセスを提供すると謳う悪質なGitHubリポジトリが、Windows向け情報窃取マルウェア「RevStealer」を配布していることが、Morphisecの調査で明らかになりました。このマルウェアはパスワードや暗号資産ウォレットのデ
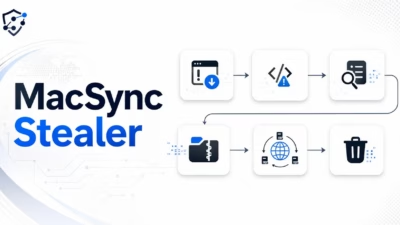
MacSyncスティーラーは、macOSを標的とする情報窃取型マルウェアで、めまぐるしく変化するコマンド&コントロール(C2)ドメインを使ってペイロードを配信し、感染デバイスと通信してデータを窃取します。 しかし、Microsoft Defenderのエキスパートチームによる調査で、このマルウェアはドメインが変わった

ゲームフォーラムやDiscordで現在出回っている「検出回避」を謳う偽Xeno Roblox Executorは、Powercat Javaステーラーを仕込む武器化されたローダーであることが判明しました。Powercatは多段階型のRAT兼インフォスティーラーで、Discord、Roblox、Minecraft、暗号
MacSyncと呼ばれる新たに発覚したmacOSマルウェアキャンペーンは、偽のClaude AIインストールガイドを悪用して6段階のステアラー兼リモートアクセス型トロイの木馬を展開します。Huntressが報告したこのキットは、ブラウザの認証情報、キーチェーンの秘密情報、暗号資産ウォレットを標的としています。マルウェ
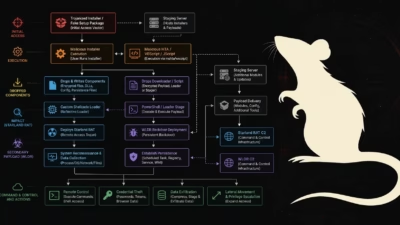
Cisco Talosは、UAT-11795として追跡されている新たな金銭目的の脅威クラスターを発見しました。このクラスターは2025年6月以降、米国および欧州の一部地域のユーザーを標的に大規模なマルウェアキャンペーンを展開しています。 このキャンペーンは、トロイの木馬化されたソフトウェアインストーラーを利用して、独
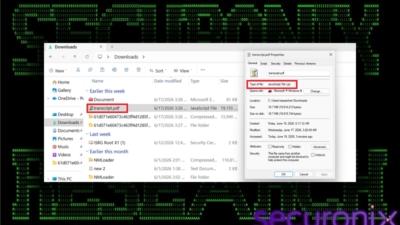
ハッカーは、侵害されたウェブサイトとtranscript.pdf.jsという偽装ファイルを悪用し、PowerShell、信頼された クラウドインフラ、メモリ内実行を多用する多層的なファイルレス感染チェーンを通じてPureLog Stealerを配布しています。 関連する調査資料で解説されているこのキャンペーンは、現代
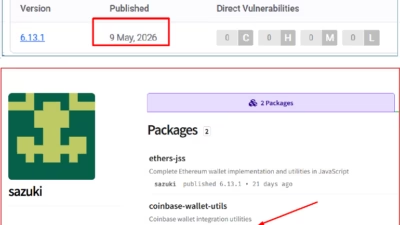
ハッカー集団が、タイポスクワッティング(名前の誤記を狙った)npmパッケージを用いて、Web3開発チームがオープンソースの依存関係に寄せる信頼を武器に変えています。通常のパッケージインストールが、ウォレット窃取・機密情報の収集・段階的なマルウェア配布への入口となっています。 このキャンペーンが特に危険なのは、Ethe
REF6598インtrusion setの最終段階として、PHANTOMPULSE と名付けられた高度なリモートアクセス型トロイの木馬(RAT)の実態が明らかになりました。 このマルウェアは悪意あるObsidianプラグインを通じて配布され、高度な検出回避技術、ブロックチェーンを利用したコマンド&コントロール(C2)
Void DokkaebiまたはFamous Chollimaとして追跡されている北朝鮮系の脅威アクターは、ソフトウェア開発者を標的とする戦術を進化させています。 TrendAI™ Researchが発見したように、このグループは人工知能および暗号資産企業での偽の採用面接を利用して、開発者に悪意のあるコードリポジトリ
すべての記事を読み込みました