
ハッカーがLiquid Networkから盗まれた2億6,300万ドルを返還
「ホワイトハット」を名乗るハッカーが、週末にビットコインのサイドチェーンであるLiquid Networkから盗まれた4,000ビットコイン(約3億2,000万ドル)のうち、3,400ビットコイン(約2億6,260万ドル相当)を返還しました。 Blockstreamが開発するこのサイドチェーンは、ノードを無効化し、今
「ホワイトハット」を名乗るハッカーが、週末にビットコインのサイドチェーンであるLiquid Networkから盗まれた4,000ビットコイン(約3億2,000万ドル)のうち、3,400ビットコイン(約2億6,260万ドル相当)を返還しました。 Blockstreamが開発するこのサイドチェーンは、ノードを無効化し、今
SECURITY 自称ホワイトハットが、脆弱性修正後に4,000BTCの「大部分」を返還すると約束 ハッカー
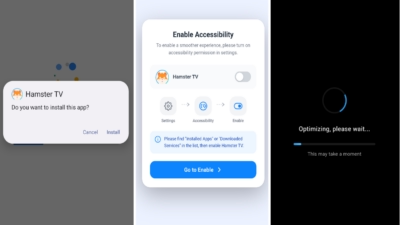
悪名高いバンキング型トロイの木馬「ToxicPanda」が、大幅に強化された新バージョンとなって再び姿を現しました。ToxicPanda 2.0は、銀行アプリや暗号資産アプリからPINコードを盗み出す機能を備えています。スマートフォンのロック解除パスワードも驚くほど簡単に傍受してしまいます。さらに
ハードウェアウォレットメーカーのTrezorは、出荷・フルフィルメント業務を委託しているサードパーティ企業ShipMonkが運用するシステムへの不正アクセスにより、約13,689人の顧客に影響が及ぶデータ侵害が発生したことを公表しました。 今回の事案では注文関連の個人データが流出しており、暗号資産保有者を標的とした狙
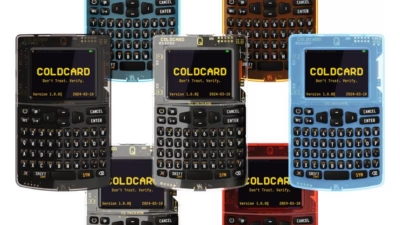
ビットコイン保有者向けの人気ハードウェアウォレットを手がける企業が、ファームウェアの脆弱性を突いた攻撃によって顧客から8,800万ドル超のビットコインを窃取され、在庫の一部廃棄という異例の対応を余儀なくされました。 カナダのCoinkite社は、顧客がビットコインを盗まれているとの報告が先週相次いだことを受け、Co
eSecurity Planetのコンテンツおよび製品紹介は、編集上の独立性を保っています。当サイトはパートナーへのリンクがクリックされることで収益を得る場合があります。 詳しくはこちら Coldcardのファームウェアに存在する乱数生成の不具合により、数千件ものビットコインアドレスのシード強度が大幅に低
Coinkite社のハードウェアウォレット「Coldcard」に存在するファームウェアのエントロピー欠陥により、攻撃者が2026年7月30日にわずか41分間で1,196件のビットコインアドレスから1,082.65 BTC(約7,020万ドル相当)を一気に抜き取っていたことが分かりました。 この窃取は、ベンダーが公開の
研究者らは、COLDCARDハードウェアウォレットのファームウェアに存在する脆弱性が悪用され、欠陥のある乱数生成器でシードが生成された数千のウォレットから推定8,860万ドル相当のビットコインが盗まれたとみています。 デジタル資産の調査会社であるGalaxy Researchの発表によると、同社はこの脆弱性に関連する
Zimperiumが新型Androidバンキング型トロイの木馬「Rokarolla」を発見、217件の銀行・暗号資産アプリを標的に偽装サイト、サードパーティストア、SNSを通じて配布。ドロッパーはGoogle Play Protectに成りすます不可視のオーバーレイで認証情報を詐取。自身を隠蔽しつつ、キーロギング・
研究者らが、Rokarollaと呼ばれる新しいAndroidバンキング型トロイの木馬を解析しました。このマルウェアはデバイスを事実上乗っ取り、200以上のアプリからバンキングおよび暗号資産のログイン情報を窃取できるほか、スマートフォン上での操作の多くをひそかに監視します。 感染したデバイス上で、Rokarolla
すべての記事を読み込みました