
Microsoft Edgを装うマルウェアを仕込まれ、企業のバックアップサーバーが暗号資産マイニングに悪用される
攻撃者はAhsayCBSバックアップソフトウェアの重大な脆弱性を悪用し、組織のバックアップサーバーを侵害侵入後はWebシェルと偽装したXMRig暗号資産マイナーを設置し、永続化とステルス性を確保研究者は直ちにパッチを適用し、アクセスを制限するよう呼びかけ。侵害された場合はシステム全体の再イメージングが必要企業がサ
攻撃者はAhsayCBSバックアップソフトウェアの重大な脆弱性を悪用し、組織のバックアップサーバーを侵害侵入後はWebシェルと偽装したXMRig暗号資産マイナーを設置し、永続化とステルス性を確保研究者は直ちにパッチを適用し、アクセスを制限するよう呼びかけ。侵害された場合はシステム全体の再イメージングが必要企業がサ
攻撃者が、AhsayCBSバックアップサーバーに存在する2つの脆弱性を組織的に悪用し始めました。侵入に成功した攻撃者は、Webシェルと暗号資産マイナー「XMRig」を設置します。サイバーセキュリティ企業Huntressのアナリストは、少なくとも5つの組織がこの標的型攻撃を受けていることを確認しまし
脅威アクターが、バックアップ管理プラットフォーム「AhsayCBS」で未修正のままとなっている深刻度「重大」と「中」の2件の脆弱性を悪用し、Webシェルや暗号資産マイナーを展開しています。 AhsayCBSは、マネージドサービスプロバイダー(MSP)やシステムインテグレーターで広く使われています。この悪意ある活動は1
攻撃者がGitHubに投稿された詩を読み取るマルウェアを開発詩はC2サーバーの所在を示す暗号になっているサーバーはマルウェアに、クリプトジャッカーやスキャナーの展開を指示サイバー空間の果てしない荒野のどこかで、デジタル版ロバート・ラングドンが古い詩を解読し、主人の居場所と次の指示を突き止めようとしています。少し大
Black Lotus Labsによると、乗っ取られた数千台のサーバーが、GitHubに投稿された詩を参照して、コマンド&コントロール(C2)サーバーを割り出していました。 この詩を読み取るマルウェアは「PoeLLM」と名付けられています。公開状態のAIサービスやオープンソースツールに侵入し、そこで暗
暗号資産マイニングキャンペーン「PoeLLM」が、公開状態のAIインフラやインターネットに接続されたアプリケーションを標的に、3,400台以上のサーバーを侵害しました。 このキャンペーンは2026年4月から活動しています。脆弱性の悪用と暗号資産マイナーに加え、GitHub上に置かれた詩からサーバーのアドレスを導き出す
オープンソースのAIサービスを狙い、詩を技術的な手がかりとして拡大を続けるボットネットを構築するマルウェアが、4月以降に3,400台超のサーバーを侵害しました。Lumen TechnologiesのBlack Lotus Labsが水曜日に公表したレポートで明らかにしました。 この詩は、攻撃者が書いてGi
公開状態のAIサービスを狙った暗号資産マイニングキャンペーンで、PoeLLM マルウェアが使われています。このマルウェアは、乗っ取ったサーバーをスキャナーやエクスプロイトの発射台に変えてしまいます。 このマルウェアには珍しい特徴があります。GitHub上に置かれた詩からキーワードを抽出し、コマンド&コントロー
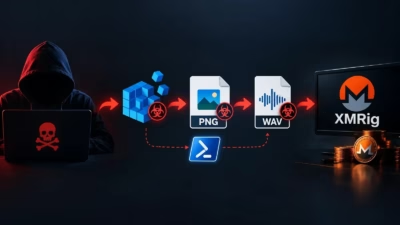
研究者らは、PowerShell、レジストリに保存されたペイロード、DNS TXTレコード、PNG画像、WAV音声ファイルを組み合わせてマルウェアを隠蔽し、侵害したWindowsシステムにXMRigベースの暗号通貨マイニングマルウェアを展開する多段階の暗号資産マイニングキャンペーンを発見しました。 この活動は当初、不
脅威アクターが大規模な暗号資産マイニングキャンペーンにおいて、インターネットに露出したRedisサーバー3,562台を侵害しました。攻撃者はRedisのレプリケーション機能を悪用し、XMRigをインストールしていたことが判明しています。 攻撃者は認証未設定のインスタンスを標的にし、不正なレプリケーションサーバーを使っ
すべての記事を読み込みました