
ジャンプスケアと悲鳴で利用者を怯えさせる奇妙な新種マルウェアを研究者が発見
KGB RATは、リモートアクセス、認証情報の窃取、暗号資産のハイジャック機能を提供するMaaS(サービスとしてのマルウェア)プラットフォーム偽のブルースクリーン(BSOD)、ジャンプスケア、スクリーマー機能など、特異な心理的攻撃手法を備える研究者は複数の運用者がこのツールを使用していることを確認。犯罪目的の機能
KGB RATは、リモートアクセス、認証情報の窃取、暗号資産のハイジャック機能を提供するMaaS(サービスとしてのマルウェア)プラットフォーム偽のブルースクリーン(BSOD)、ジャンプスケア、スクリーマー機能など、特異な心理的攻撃手法を備える研究者は複数の運用者がこのツールを使用していることを確認。犯罪目的の機能
暗号資産ウォレットメーカーのLedgerは火曜日、東南アジアの販売業者CryptoBilis経由で販売されたデバイスに、ユーザーのリカバリーフレーズを盗み取る隠しハードウェアインプラントが仕込まれており、攻撃者に資金を奪われる被害が出たと発表しました。 パリに本社を置く同社は、ソーシャルメディアへの一連の投稿で、セ
2026年7月、トロイの木馬化したTerraformプロバイダーを使い、開発者環境を狙ってクロスプラットフォーム型マルウェアを展開するキャンペーンが確認されました。 この攻撃ではまず、認証情報の窃取と初期アクセスの確保を担う「FLATROOF」が配信されます。その後、より広範なリモート制御を可能にする「ROOFDEC
メリーランド州の男が、分散型暗号資産取引所Uranium Financeを2021年4月に2度ハッキングし、5300万ドル超を盗んだ罪で有罪評決を受けました。 この男は36歳のJonathan Spalletta被告(ネット上では「Jspalletta」「Cthulhon」の名でも知られる)です。3月30日に法執行機
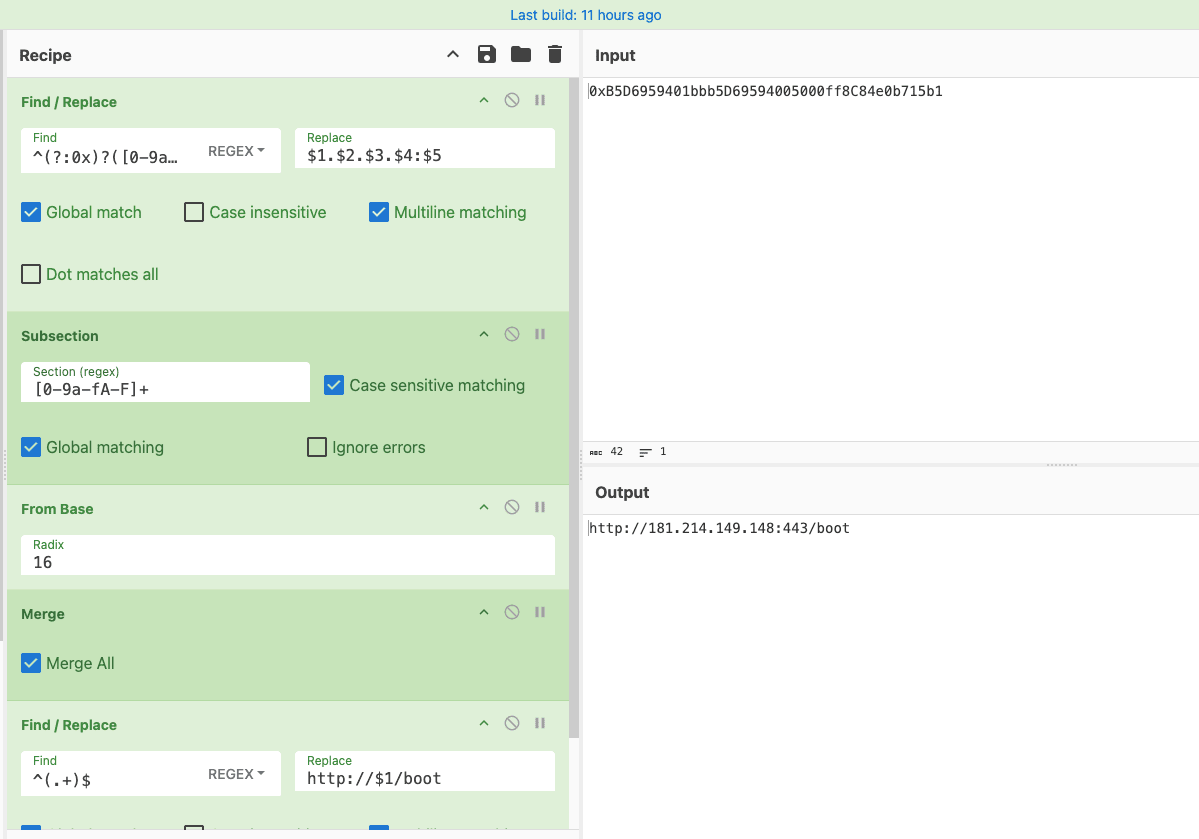
北朝鮮(DPRK)とつながりのある攻撃グループが、「Cross-Chain TxDataHiding(XCTDH)」キャンペーンで運用しているブロックチェーン基盤のコマンド&コントロール(C2)インフラを拡張しました。新たに加わったのは、イーサリアムを利用した復旧用チャネル「HashHiding」です。 この手法は、
攻撃者たちはRust Projectのメンバーや、広く使われているクレート(Rustのコードライブラリ)のメンテナーを標的にしています。魅力的な機会をちらつかせて相手のデバイスやアカウントを侵害し、最終的にマルウェアを配布することが狙いです。 先週、Rust Projectのcrates.ioチームと
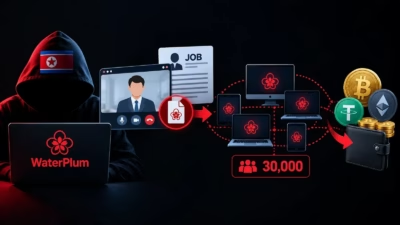
WaterPlum(別名Contagious Interview)として追跡されている北朝鮮の脅威アクターが、採用担当者や採用企業になりすまし、100カ国以上で少なくとも3万台の端末を侵害していたことが分かりました。 このキャンペーンは主に開発者、Webフリーランサー、暗号資産の専門家を標的としており、これまでに7,
米国および同盟国の政府は金曜日、北朝鮮のハッカーが人工知能企業などの採用担当者を装い、数万人におよぶ求職者のコンピューターネットワークに侵入して機微情報や数百万ドル相当の暗号資産を盗んでいると警告しました。 今回の警告を発したセキュリティ機関は、この攻撃グループを「WaterPlum」または「Contagious I
北朝鮮のラザルスという総称の傘下は、実際には6つの異なるサイバークラスターとして活動していることが、同国の攻撃的サイバー能力に関する新たな分析で明らかになりました。 SekoiaとKudelski Securityによると、この組織構造は、諜報活動・金銭獲得・制裁回避に特化した部隊にサイバー作戦を分散させようと
20年以上にわたってオンライン上で活動を続けてきたインターネット史上最も長寿なボットネットの一つが、ついに感染マシンの制御を失いました。 CrowdStrikeによると、同社のCounter Adversary Operationsチームは米国および国際的な法執行機関、業界パートナーと連携し、8月31日にSal
すべての記事を読み込みました