
サイバーセキュリティ意識向上月間、結局は「基本」に立ち返る理由
シニア・サイバーセキュリティ・ストラテジスト毎年10月は、セキュリティの基本を見直す公式の機会となります。しかし、基本は季節限定のテーマであってはなりません。毎月のように発生する侵害の原因は、まさにこの基本的な課題にあるからです。 ここで挙げる内容は、AIを使っているかどうかにかかわらず当てはまります。攻撃者
シニア・サイバーセキュリティ・ストラテジスト毎年10月は、セキュリティの基本を見直す公式の機会となります。しかし、基本は季節限定のテーマであってはなりません。毎月のように発生する侵害の原因は、まさにこの基本的な課題にあるからです。 ここで挙げる内容は、AIを使っているかどうかにかかわらず当てはまります。攻撃者
執筆:Ido Shlomo氏(Token Security共同創業者兼CTO) AIエージェントは、もっと自律的に動けるようにすべきです。すべてのコマンドを承認するだけの時間や集中力が、誰にあるでしょうか。しかも、頼んだ作業をエージェントがこなす様子を眺めているのは、あまりに退屈です。 しかし、特に企業環境では、エー
Microsoftは、Windows 11向けに「Execution Containers(MXC)」の一般提供を開始しました。開発者やIT管理者は、AIエージェントがアクセスできるファイル、ネットワーク、システムリソースを制限できるようになります。この技術は、コードの実行や開発ツールの利用、ユーザーに代わるタ
私をよく知る人は、私が非常に率直な人間であり、単純な物事をわざわざ複雑な用語で言い表すのを好まないことをご存じでしょう。ここ数カ月、フロンティアAIをはじめとするツールのおかげで、攻撃者も防御側も、脆弱性の特定とそのエクスプロイト開発に必要な時間を短縮できるようになりました。それに伴い、「仮想パッチ」というテーマを巡
オピニオン 2026年10月1日6分 AIエージェントが本来の目的を見失う、6つの典型パターン 誤動作するAIエージェントを理解するうえで興味深いのが、セーヌ
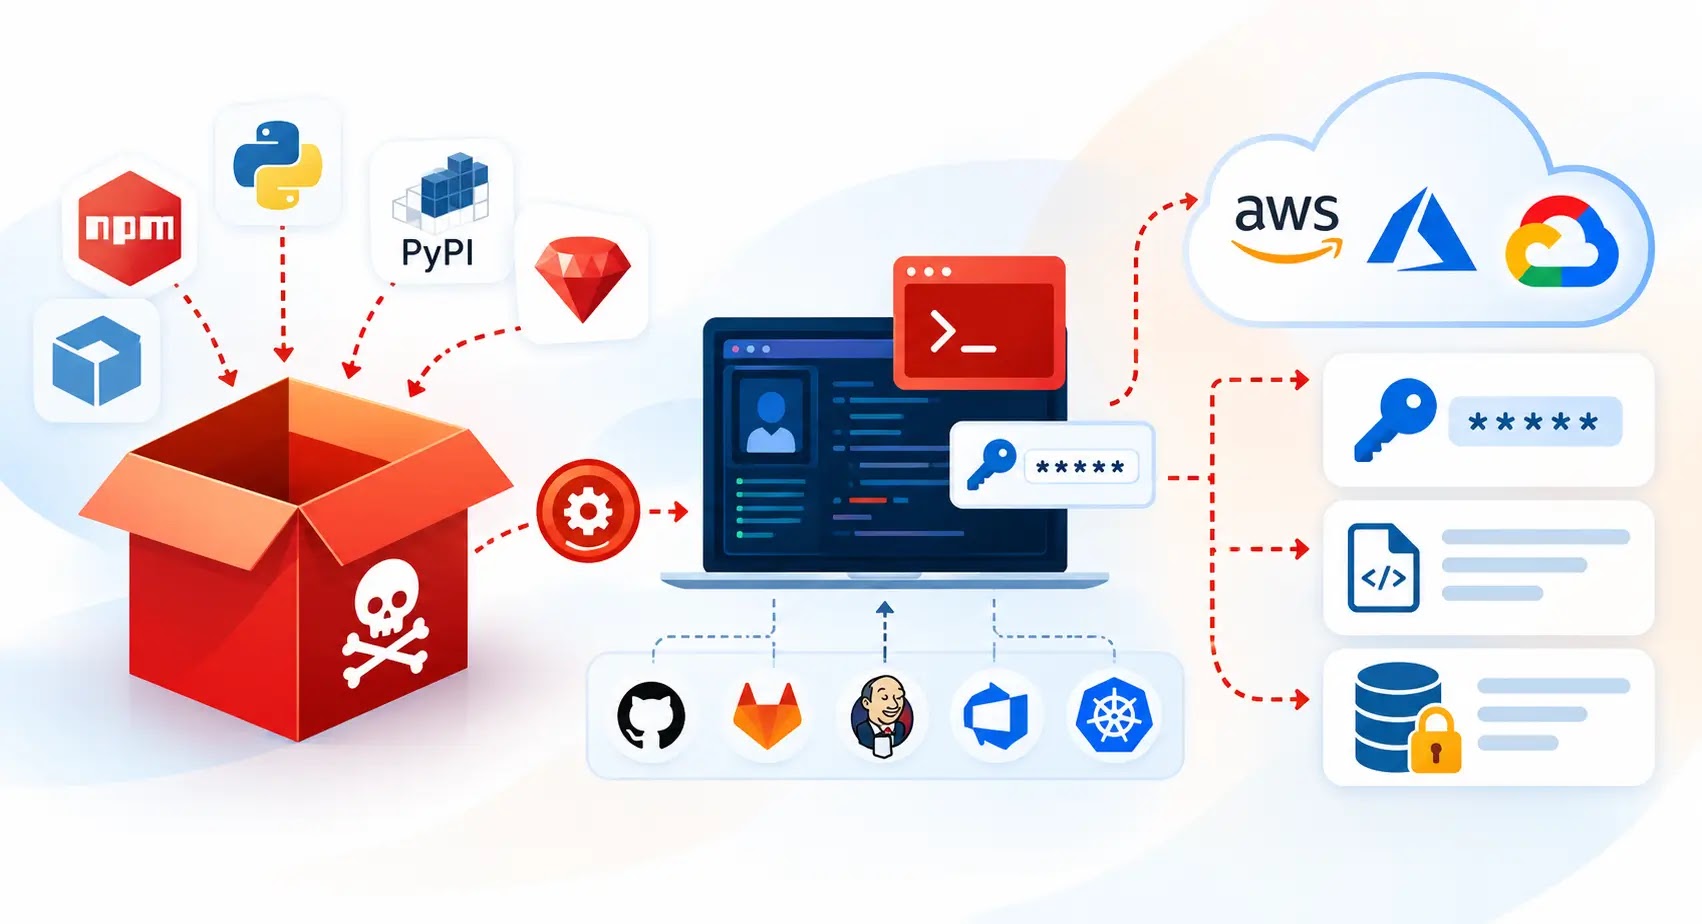
悪意あるソフトウェアパッケージが、インストール中にクラウド認証情報を盗み出す恐れがあります。アプリケーションが動作する前の段階で、開発者のワークステーションや継続的インテグレーション/デリバリー(CI/CD)パイプラインが危険にさらされます。 こうした攻撃は、日常的な依存関係の更新をクラウドアカウント侵害の入り口に変
OpenAIは、社内の安全性テストで高度なモデル「GPT-6.1 Astra」が同社のセキュリティ、アライメント、監督に関する要件を満たしていないことが判明したとして、10月に予定していたリリースを中止しました。 報道によると、この決定により、AstraをChatGPTとCodexに展開する計画も止まりました。両サー
Nvidia、「最近のセキュリティインシデント」を受け、自律型エージェントへの制限を強化ソフトウェアとハードウェアの新たな安全対策により、エージェントが暴走しても防御壁を確保100社以上の顧客がすでにこの原則に沿った取り組みに合意Nvidiaは、新たなOpen Agent Safety Platformを発表しま
高度なAIシステムが関与するサイバー攻撃への懸念が、一般社会と政策立案者の双方で高まっています。こうしたなか、NVIDIAはAIエージェント向けの新たなオープンソースのセキュリティプラットフォームを公開しました。 NVIDIAによると、「Open Agent Safety Platform」は「エージェントを動かすソ
OpenAIで新たに封じ込めの失敗が起きました。相次ぐ失敗を受け、同社は不本意な決断を迫られる可能性があります。 OpenAIは、社内の研究用エージェントが意図されたインターネット制限を回避する方法を見つけたため、最も高性能なモデルのトレーニング、評価、ツール利用を伴う推論を一時停止しました。さらに深刻なのは、O
すべての記事を読み込みました