
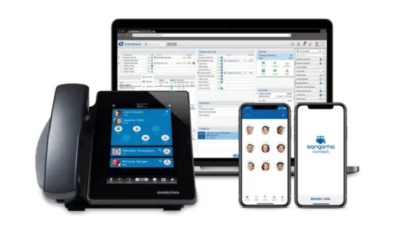
Sangomaの「Switchvox」に脆弱性、既に攻撃発生 VoIPシステム4,000台超が露出
攻撃者はすでに、Sangoma製Switchvoxの重大な脆弱性の悪用を試みています。この脆弱性は、認証やユーザー操作を必要とせずにコマンド実行を可能にするものです。 セキュリティ研究者らは、SangomaのビジネスフォンシステムSwitchvox SMBに存在するSQLインジェクションの重大な脆弱性CVE-2
攻撃者はすでに、Sangoma製Switchvoxの重大な脆弱性の悪用を試みています。この脆弱性は、認証やユーザー操作を必要とせずにコマンド実行を可能にするものです。 セキュリティ研究者らは、SangomaのビジネスフォンシステムSwitchvox SMBに存在するSQLインジェクションの重大な脆弱性CVE-2
ServiceNowは、同社のAIプラットフォームにおける重大な欠陥を含む4件の脆弱性についてセキュリティ勧告を発行しました。これらの脆弱性は、認証を経ていない攻撃者に任意のコード実行、インスタンスデータの改ざん、権限昇格、あるいは基盤データベースに対するSQLコマンドの実行を許してしまう可能性があります。 2026
Veeamは、Veeam ONEの重大な脆弱性に対するセキュリティアップデートを公開しました。この脆弱性を悪用すると、未認証のネットワーク攻撃者が、影響を受けるサービスを実行しているアカウントからSMB認証を強制的に引き出すことが可能になります。ComparingHome Security Systems CVE-2
WordPress用多言語プラグイン「TranslatePress」に存在する重大な脆弱性により、未認証の攻撃者が管理者アカウントを乗っ取り、対象のWebサイトを完全に侵害できる可能性があることが分かりました。Hacking& Cracking この脆弱性はCVE-2026-19632として追跡されており、C
Red Hatは、同社のBuild of Keycloakアイデンティティ・アクセス管理プラットフォームに深刻な脆弱性が存在することを公表しました。リモートの未認証攻撃者が任意のユーザーアカウントを乗っ取ることが可能になるというものです。 CVE-2026-18963として追跡されているこの欠陥は、パスワードリセット
Zimbra Collaboration Suiteに存在する重大なOSコマンドインジェクション脆弱性を狙った積極的な悪用が新たに確認されました。この脆弱性により、未認証のリモート攻撃者がzimbraユーザー権限で任意のシェルコマンドを実行できてしまいます。 CVE-2026-73570として追跡されているこの脆弱性
広く利用されているWordPressプラグイン「Pods」に深刻な脆弱性が発見されました。未認証の攻撃者が権限を昇格させ対象サイトを完全に制御下に置くことが可能になるというものです。Hacking& Cracking この脆弱性はCVE-2026-19598として追跡されており、CVSSスコアは9.8です。影
GitLabは、未認証の攻撃者が遠隔からパブリックプロジェクトやユーザーデータを改ざん・削除できる重大な脆弱性を発見したとして、緊急セキュリティアップデートをリリースしました。 CVE-2026-19478として追跡されているこの脆弱性は、GitLab Community EditionおよびEnterprise E
eSecurity Planet のコンテンツおよび製品推奨は編集上独立しています。当社は、パートナーへのリンクをクリックしていただくことで収益を得る場合があります。 詳細はこちら 未認証の攻撃者が任意のコードを実行できるSAP Commerce Cloudの脆弱性が、SAPがセキュリティアップデートをリ
Adobeは、Adobe Commerce、Adobe Commerce B2B、Magento Open Sourceを対象に、複数の重大な脆弱性に対応するセキュリティアップデートを公開しました。 クラウドセキュリティサービス 最も深刻な問題の一つが、影響度の高い権限昇格の脆弱性で、CVE-2026-71362とし
すべての記事を読み込みました