
WordPressサイト20万件超を乗っ取りの危機に晒す未認証RCEの脆弱性
人気プラグイン「The Events Calendar」に存在する2件の重大な脆弱性により、20万件を超えるWordPressサイトが乗っ取り攻撃にさらされる恐れがあります。 The Events Calendarはアクティブインストール数60万件を超える非常に人気の高いプラグインで、管理者がウェブサイト上にイベント
人気プラグイン「The Events Calendar」に存在する2件の重大な脆弱性により、20万件を超えるWordPressサイトが乗っ取り攻撃にさらされる恐れがあります。 The Events Calendarはアクティブインストール数60万件を超える非常に人気の高いプラグインで、管理者がウェブサイト上にイベント
The Events Calendar WordPressプラグインに存在する2つの深刻な未認証脆弱性チェーンにより、リモートの攻撃者が管理者パスワードをリセットしたり、OSコマンドを実行したり、脆弱なウェブサイトを乗っ取ったりできる可能性があることが判明しました。 この脆弱性の影響を受けるのは、60万を超えるサイト
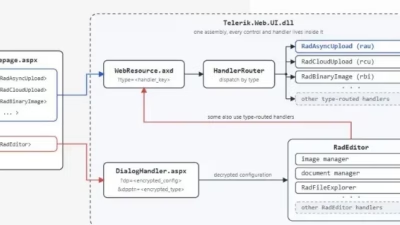
セキュリティ研究者は、Progress Telerik UI for ASP.NET AJAXにおいて、未認証の攻撃者が暗号パディングオラクルを起点として、公開されているWebアプリケーション上でリモートコード実行にまで権限を昇格できる、重大な脆弱性チェーンを確認しました。Microsoftセキュリティアップデート
ASUSはASUS Control Center Enterprise(ACC)に存在する重大な脆弱性に対するセキュリティアップデートを公開しました。同社は、未認証の攻撃者がこの脆弱性を悪用することで、影響を受けるシステム上でroot権限レベルのアクセスを取得できる恐れがあると警告しています。 この問題はCVE-20
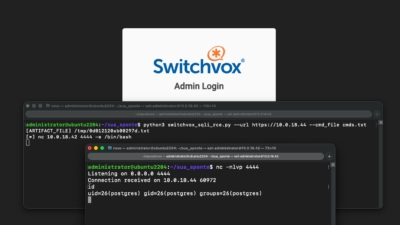
企業向け電話交換機Sangoma Switchvoxでは、特別に細工されたXMLリクエストを1件送信するだけで、インターネット上の見知らぬ第三者がサーバーのコマンドシェルに到達できてしまいます。この重大な脆弱性はすでに稼働中のシステムに対して探索行為が確認されており、攻撃は研究者が設置したデコイの
脅威アクターがSangoma Switchvoxの重大な未認証SQLインジェクション脆弱性CVE-2026-9586の悪用を積極的に試みています。この脆弱性はリモートコード実行にまでエスカレートさせることが可能です。 Horizon3.aiの研究者によると、Defused Cyberと連携して運用しているインターネッ
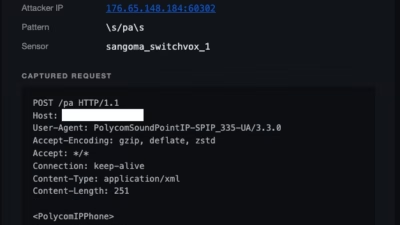
セキュリティ研究者らは、Sangoma Switchvoxに存在する重大な脆弱性を標的とした実際の悪用試行を報告しました。この脆弱性を悪用すると、未認証の攻撃者がSQLインジェクションを通じてリモートでコードを実行できてしまいます。 この脆弱性はCVE-2026-9586として追跡されており、インターネットに公開され
攻撃者は現在、SangomaのVoIPプラットフォーム「Switchvox」に存在する未認証SQLインジェクション脆弱性CVE-2026-9586を積極的に悪用しており、この脆弱性はリモートコード実行につながる恐れがあります。 セキュリティ企業Horizon3の研究者によると、インターネットに公開されているSwitc
エグゼクティブサマリー Metabaseは、未認証のまま悪用可能な最大深刻度のSQLインジェクション脆弱性を公表しました。この脆弱性はゼロデイとして実際に悪用されています。GHSA-vwf4-m7j8-wcjfとして追跡されており、CVSSスコアは10.0です。
サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、Fortinetソフトウェアの重大なセキュリティ脆弱性に関する緊急警告を発表しました。 2026年4月13日、CISAはCVE-2026-21643を既知悪用脆弱性(KEV)カタログに追加しました。このアクションは、脅威アクターが実際のサイバー攻