
OpenSUpdaterマルウェア、7-Zipインストーラーに潜んで検出を回避
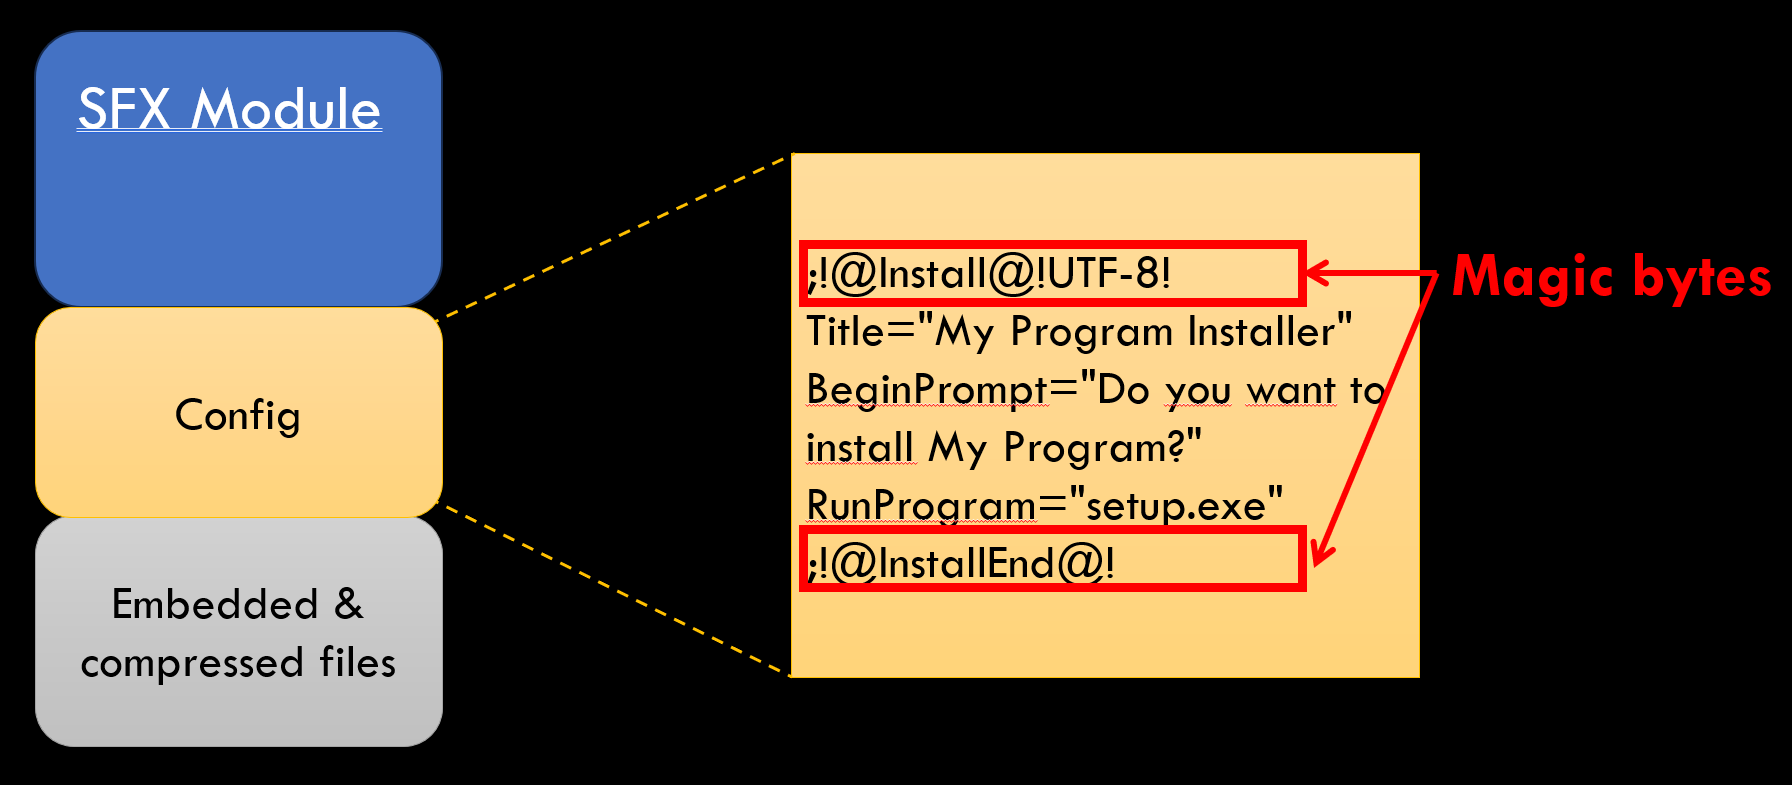
マルウェアファミリー「OpenSUpdater」の攻撃者は、再コンパイルした7-Zip自己展開(SFX)アーカイブのコンポーネント内にリフレクティブローダーを隠しています。これにより、悪意あるコードは一見正規のインストーラーに紛れ込み、従来のトリアージをすり抜けます。 攻撃者は、悪意ある実行ファイルを埋め込むだけにと
マルウェアファミリー「OpenSUpdater」の攻撃者は、再コンパイルした7-Zip自己展開(SFX)アーカイブのコンポーネント内にリフレクティブローダーを隠しています。これにより、悪意あるコードは一見正規のインストーラーに紛れ込み、従来のトリアージをすり抜けます。 攻撃者は、悪意ある実行ファイルを埋め込むだけにと

Anthropicは今週公表した脅威インテリジェンスレポートで、ロシア国家寄りのハッカー集団「Midnight Blizzard」として追跡されているグループと手口・標的が一致するサイバースパイ活動を阻止したと明らかにしました。 同レポートは、同社が2025年12月から2026年8月にかけて特定し、停止さ
Kasperskyが取り上げた最新の調査によると、サイバー犯罪者たちは画像ベースのフィッシング攻撃を検出するために設計されたメールセキュリティツールを回避するため、テキストで描画したQRコードを使う手口を増やしています。 「クイッシング(quishing)」とも呼ばれるQRフィッシングは、メール内に表示されたコードを
Black Lotus Labsは、「Showboat」と名付けられた非常に捕捉しにくいLinuxベースのポストエクスプロイテーションフレームワークを発見しました。2022年中頃から活動しているこの未文書化マルウェアは、中東の通信企業を標的にしています。 セキュリティ研究者たちは、中程度から高い確信度で、このフレーム
近年、マルウェアの設計において、目立つコマンド&コントロール(C2)インフラを避ける傾向が強まっています。その代わりに、匿名ネットワークの奥深くへ攻撃者との通信を巧みに隠蔽する手法が採用されています。こうした戦術的進化の典型例として、Microsoftが暗号資産保有者を標的とした高度な攻撃キャンペ
2026年6月12日、Sysdig脅威リサーチチーム(TRT)は、人工知能の悪用における重大な進化を発見しました。 脅威アクターは今や、クラウドのコンピューティングリソースを単純に窃取するだけにとどまらず、設定ミスのあるAIインフラを武器化して、自動化されたマルチステージの攻撃的セキュリティツールを動かすようになって

「OnyxC2」と呼ばれる強力な新型クレデンシャルスティーラーが2026年初頭にサイバー犯罪フォーラムに登場しました。月額250ドルで脅威アクターに包括的な攻撃ツールキットを提供するとされています。 このマルウェアは、偽のWindowsアップデートパッケージやFinePrintのような正規ソフトウェアに見せかけたイン
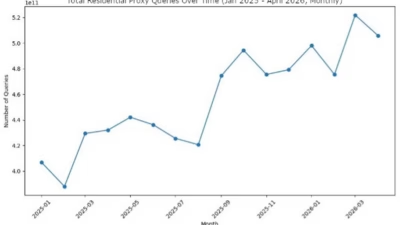
数十億件のDNS解決とそれに関連するネットワークテレメトリを集計することで、顧客基盤全体における住宅用プロキシの影響を調査しました。エンタープライズ顧客ネットワーク内部では、Kimwolfボットネットの活動も確認されています。 Infoblox Threat Defense Cloudの顧客を対象とした数十億件のDN
脅威アクターUNG0002は、「オペレーション・ドラゴン・ウィッスル」と名付けられた高度なスピアフィッシングキャンペーンにより、中国の教育分野を積極的に標的にしています。 Seqrite Labsの研究者によると、攻撃者は常州大学の学生および教員に焦点を当てています。 このキャンペーンは、大学が義務付けている2026
ハッカーが「Underminr」と呼ばれる新たに特定された技術を使用して、共有コンテンツデリバリーネットワーク(CDN)インフラを悪用し、ドメイン評価ベースのセキュリティ管理をバイパスする動きが急増しています。 Underminrは従来のソフトウェアの脆弱性ではなく、現代的なCDNがマルチテナントトラフィックを処理す
すべての記事を読み込みました