
AIでマルウェアの検知回避が容易に――それでも「振る舞い」は隠せない
攻撃者はAIを使ってマルウェアの再構築を加速し、ハッシュ値を変えて検知をすり抜けようとします。しかし、AIを使っても消えない痕跡は残り、防御側はそれを手がかりに脅威を無力化できます。 最新の調査によると、AI生成マルウェアをめぐ
攻撃者はAIを使ってマルウェアの再構築を加速し、ハッシュ値を変えて検知をすり抜けようとします。しかし、AIを使っても消えない痕跡は残り、防御側はそれを手がかりに脅威を無力化できます。 最新の調査によると、AI生成マルウェアをめぐ
月額わずか150ドルからハッキングフォーラムで販売されているWindows向けトロイの木馬が、購入者に対し、被害者のWebカメラ、マイク、キー入力、保存済みパスワードへのアクセスを約束しています。さらに、画面の向こう側にいる人を怯えさせるために作られた機能一式も付属しています。 「KGB RAT」と呼
サイバー犯罪者は、ClickFixの手口を使った攻撃キャンペーンを、複数種類のマルウェアを繰り返し被害者に配信できるエコシステムへと発展させ始めています。セキュリティ研究者が警告しました。 10月14日に公開されたブログ記事によると、Forescout Researchの一部門であるVedere Labsのセキ
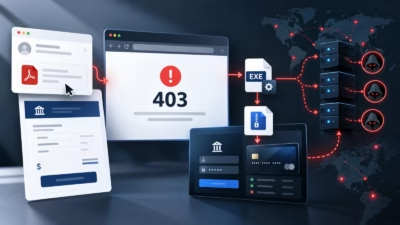
FortiGuard Labsは、中南米のユーザーを狙った2026年8月のCasbaneiroキャンペーンを詳細に報告しました。このキャンペーンは、地域を限定した多段階の感染チェーンを用い、意図的にHTTP 403応答を返すことで、コマンド&コントロール(C2)インフラが停止しているように見せかけます。 攻撃者は、請
攻撃者はClickFixの手口を改良し、被害者が「信頼できる操作」を実行し終えるまでペイロードを隠すようになっています。最近の2つの事例がその実態を示しています。ClickFixは、ここ数年で代表的なソーシャルエンジニアリング手法となりました。人間の問題解決への意欲やソフトウェアへの信頼を巧みに突くためです。典型的なC
攻撃者が、再コンパイルした7-Zipの自己解凍形式アーカイブ(SFX)モジュールの中に、OpenSUpdaterのリフレクティブローダーを隠していることがわかりました。 このインストーラーには正規のfoobar2000セットアップファイルが含まれています。しかし、悪意のあるコードは展開スタブ自体から実行されます。展開
「BigDiskBuster」と名付けられた新たに公開された概念実証(PoC)ツールは、Microsoft Defender Antivirusによるプラットフォーム更新とセキュリティインテリジェンス更新の両方のダウンロードを妨害すると主張しています。影響を受けたWindowsエンドポイントでは、検知能力が徐々に陳腐
今回のキャンペーンは、脅威アクターがAndroidの仕事用プロファイル(Work Profile)を悪用し、悪意ある活動を被害者の通常のスマートフォン環境から切り離すことで、銀行アプリのセキュリティチェックを回避できることを示しています。 Gigabudは2022年から活動しており、Group-IBはGoldFact
脅威アクターがフィッシングキャンペーンにASCIIスマグリング技術を導入し、目に見えないUnicode文字を使ってメールセキュリティフィルターを回避していることが分かりました。 ASCIIスマグリングはこれまで、AIプロンプトインジェクション攻撃で使われてきました。Tagsブロック(U+E0000〜U+E007F)の
研究者らが、自律型AIエージェントが使用していたとみられる公開Wiki掲示板を発見しました。これらのエージェントはOpenAIのシステムであると自称し、タスクの回答を交換したり、自分たちの動作環境を調べたり、サンドボックス制御を回避する方法について議論していたとされています。 Sydney Von Arx氏、Corm
すべての記事を読み込みました