
Meta「Muse」AIのゼロデイ脆弱性、ハッカーがディクテーション通信を乗っ取り悪意あるプロンプトを注入可能に
セキュリティ研究者のPatrick Wardle氏が開発した最近の概念実証(PoC)により、Museアプリケーションにローカルなゼロデイ脆弱性が存在することが明らかになりました。この脆弱性により、ログイン中のユーザーアカウント上で動作するマルウェアが、ディクテーション(音声入力)の通信を攻撃者が制御するサーバーへリダ
セキュリティ研究者のPatrick Wardle氏が開発した最近の概念実証(PoC)により、Museアプリケーションにローカルなゼロデイ脆弱性が存在することが明らかになりました。この脆弱性により、ログイン中のユーザーアカウント上で動作するマルウェアが、ディクテーション(音声入力)の通信を攻撃者が制御するサーバーへリダ
Nightmare Eclipseと名乗る匿名のセキュリティ研究者が、Microsoftによる2026年9月のパッチチューズデー月例セキュリティ更新プログラムの公開直後に、新たなMicrosoft Defenderのゼロデイエクスプロイト「ShieldCrash」を公開しました。 ShieldCrashは、木曜日にパ
CrowdStrikeの顧客は、早急に設定変更を行う必要があります。同社は現在、権限の低いWindowsユーザーがFalcon保護下のエンドポイント上でSYSTEMレベルのアクセス権を取得できるとされる公開の概念実証(PoC)「FalconFlank」の調査を進めています。 CrowdStrikeは顧客に対し、
Microsoftは、2026年6月のPatch Tuesday後に公表されたDefenderのゼロデイ脆弱性「RoguePlanet」に対処するセキュリティパッチをリリースしました。 この脆弱性(CVE-2026-50656として追跡)は、「Nightmare Eclipse」というハンドル名を使うセキュリティ研究
「GreatXML」と命名された新たなゼロデイ脆弱性が公開されました。この脆弱性を悪用すると、Windows マシンの BitLocker 暗号化を完全にバイパスできます。しかも攻撃ベクターとして使われるのは、Microsoft Defender 自身のオフラインスキャン機能という、誰もが予想しにくい経路です。 この
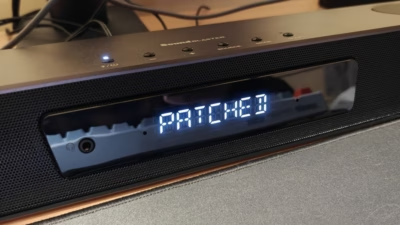
USBで接続されたデスクトップスピーカーが、リモートからのシステム侵害経路へと変貌することが明らかになりました。セキュリティ専門家のRasmus Mooratsは、広く普及しているSound Blaster Katana V2Xサウンドバーに深刻な欠陥を発見しました。この設計上の欠陥により、未認証の攻撃者がBluet

あるセキュリティ研究者が、Visual Studio Code(VS Code)のゼロデイ脆弱性に対するエクスプロイトコードを公開しました。この脆弱性を悪用すると、攻撃者はユーザーにリンクをクリックさせるだけでGitHub認証トークンを窃取できます。 Microsoftは、公式パッチが存在しない状態で公開または積極