
AIエージェントがハッカーをハッキング、セキュリティ研究団体からメールアドレスを窃取
セキュリティ
セキュリティ
セキュリティ
9月21日、オランダの脆弱性開示機関DIVD(Dutch Institute for Vulnerability Disclosure)がエージェント型AIによる攻撃を受けました。攻撃には、オープンソースのヘルプデスク/カスタマーサポート用チケット管理システム「Zammad」の2件のゼロデイ脆弱性が悪
TeamViewerは、同社のFull Client、Host、および関連サービスで見つかった5件の重要度「高」の脆弱性に対処するため、セキュリティ情報TV-2026-1010を公開しました。Cloudsecurity products これらの脆弱性はWindows、Linux、macOSの各環境に影響します。リモ
オランダの脆弱性開示機関DIVD(Dutch Institute for Vulnerability Disclosure)が、AIによる自動化された攻撃を受けました。攻撃者は、Webベースのオープンソース製カスタマーサポート/チケット管理ソリューション「Zammad」に存在する2件のゼロデイ脆弱性を悪用しました。
TeamViewerは、同社のリモートアクセスソフトウェアに存在する5件の重要度の高い脆弱性に対するセキュリティアップデートを公開しました。これらの脆弱性を悪用されると、リモートコード実行、ローカル権限昇格、任意のファイル書き込み、ユーザーが設定したセッション権限のバイパスが可能になるおそれがあります。 セキュリティ
Firefoxが、近年でも最大級のセキュリティ修正パッケージを公開しました。MozillaはFirefox 157で76件の脆弱性を修正しました。そのうちちょうど半数にあたる38件は、重大度が「高(High)」に分類されています。今回のセキュリティアドバイザリーには「緊急(Critical)」の脆
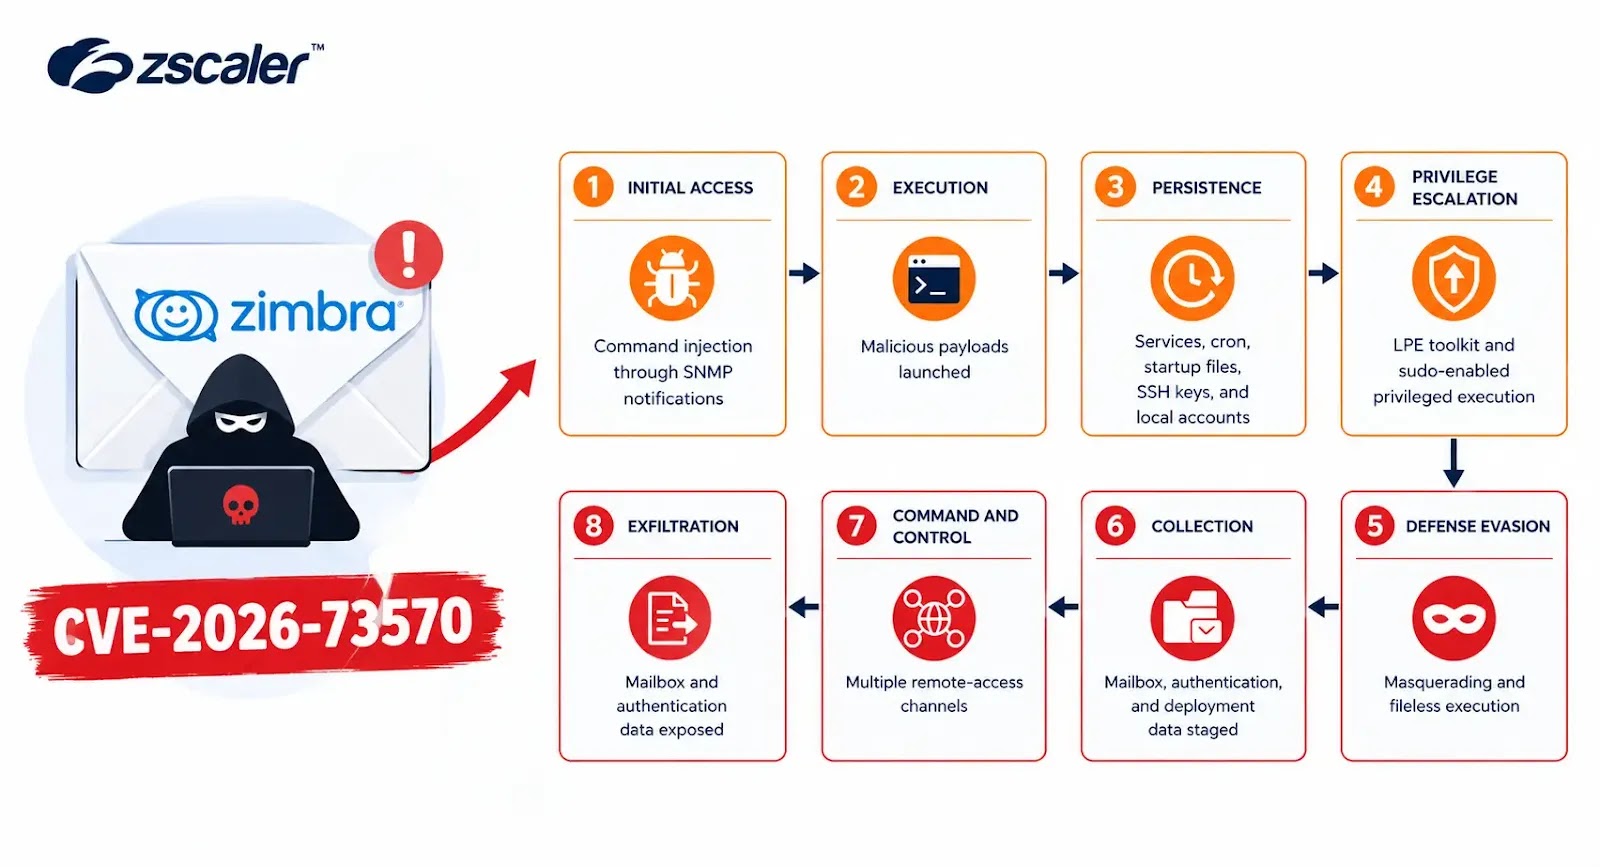
Threat Intelligenceは、Zimbra Collaboration Suiteに存在する深刻な認証不要のコマンドインジェクション脆弱性「CVE-2026-73570」が、実際に悪用されていることを確認しました。この脆弱性を突くと、攻撃者は特別に細工したメールを送信するだけで、インターネットに公開された
オランダの脆弱性開示機関DIVD(Dutch Institute for Vulnerability Disclosure)は、オープンソースのチケット管理システム「Zammad」に存在する2件のゼロデイ脆弱性を連鎖的に悪用され、自組織のネットワークが侵害されたと明らかにしました。 ボランティアのセキュリティ研究者で
Cisco は、Catalyst SD-WAN Manager に存在する重大なゼロデイ脆弱性(CVE-2026-76504)を修正するセキュリティ更新プログラムを公開しました。この脆弱性は、攻撃者が管理者権限への昇格を狙って実際に悪用しています。 Catalyst SD-WAN Manager(旧称 SD-WAN
すべての記事を読み込みました