
DDRop攻撃、Intel TDX機密仮想マシンをデバッグモードへ強制移行させメモリを露出
新たに公表されたハードウェア攻撃「DDRop」は、DDR5メモリトラフィックを操作することでIntel Trust Domain Extensions(TDX)を無力化する手法です。物理的にサーバへアクセスできる攻撃者が、機密仮想マシンを強制的にデバッグモードへ移行させ、プライベートメモリを平文で抽出できるようになり
新たに公表されたハードウェア攻撃「DDRop」は、DDR5メモリトラフィックを操作することでIntel Trust Domain Extensions(TDX)を無力化する手法です。物理的にサーバへアクセスできる攻撃者が、機密仮想マシンを強制的にデバッグモードへ移行させ、プライベートメモリを平文で抽出できるようになり
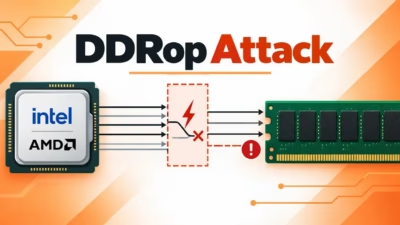
セキュリティ研究者らが、Intel TDX、Intel Scalable SGX、AMD SEV-SNPシステムにおける機密コンピューティング保護を無力化できる低コストのハードウェア攻撃「DDRop」を公表しました。 この攻撃は部品代約159ドルのカスタムDDR5メモリインターポーザーを使用するもので、対象サーバーへ
ハードウェアで隔離された環境内でAIワークロードを実行し、運用者がその中身を検査できないようにする機密コンピューティング企業のOPAQUEが、AIモデル開発者向けの新しいオープン標準を公開しました。この標準を使えば、モデル開発者は自社サーバーを離れた後、自社のモデルの重み(weights)がいつ、どこ
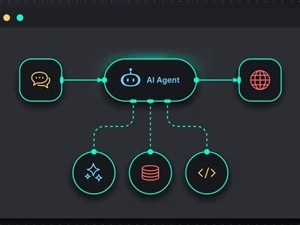
生成AI、特にAIエージェントが抱える大きなセキュリティ課題の一つは、こうしたシステムが実際に何を行ったのかを証明させることです。 Linux Foundationは、AIの活動をより透明かつ監査可能で信頼できるものにする、AIランタイムのエビデンスに関する新しいオープン標準によって、この課題に取り組もうとして
Linux Foundationは、OPAQUEからTRACE(Trust, Runtime Attestation and Compliance Evidence)の寄贈を受けたと発表しました。 AMD、Intel、Microsoft、OPAQUE、そしてTechnology Innovation
Linux Foundationは火曜、AIエージェントおよびその他の機密ワークロードがどのように実行されているかを検証可能な形で証明する新しいオープン仕様「TRACE(Trust, Runtime Attestation and Compliance Evidence)」の管理を担うと発表しました。 こ
長年の苦戦を経て、人工知能は企業による機密コンピューティング導入を後押ししています。しかしAIエージェントは、現行技術では対応しきれない新たなセキュリティ課題を生み出しています。この状況を受け、機密コンピューティングの推進派は原点に立ち返らざるを得なくなっています。先月サンフランシスコで開催されたLinux Found
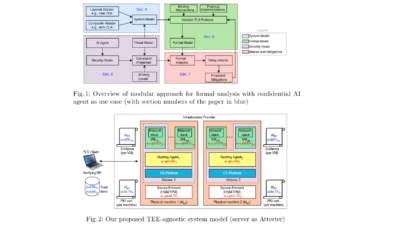
クラウド信頼の幻想 セキュアなクラウドコンピューティングにおける信頼は、本来、送信されたデータの真の受信者を検証することから始まります。しかし今回、新たな形式検証によって、Attested TLSプロトコルが正確な保証を提供できないケースがあることが明らかになりました。 Attested TLSは
機密データを扱う人々は、すでに2つの場面で暗号化を施しています。ハードドライブに保存するときと、ネットワーク経由で転送するときです。しかし、常に無防備なままだった「第三の瞬間」が存在していました。コンピューターがデータをメモリに読み込んで処理を始めた瞬間、保護は解除されます。数秒から数時間にわたって、
個人データをクラウドのキーバリューデータベースに保存する企業に対して、削除リクエストを適切に処理させ、その完了を確認させるためのアプローチがあります。しかし、データが本当に削除されたこと、および削除記録が正当なものであることを確認する手段は、リクエストを行う当事者や監督する規制当局にとって、これまで限
すべての記事を読み込みました