
pickleの落とし穴:機械学習のpickle対策がすべて同じ手口で突破される理由
シニア脅威リサーチエンジニア機械学習(ML)のエコシステムでは最近、悪意あるモデルファイルへの防御策が相次いで導入されました。PyTorchは、ローダーがデシリアライズできる対象を制限しました。Kerasは、埋め込まれたコードの実行を拒否するセーフモードを追加しました。ベンダー各社は、保存状態のモデルファイルを検査し、
シニア脅威リサーチエンジニア機械学習(ML)のエコシステムでは最近、悪意あるモデルファイルへの防御策が相次いで導入されました。PyTorchは、ローダーがデシリアライズできる対象を制限しました。Kerasは、埋め込まれたコードの実行を拒否するセーフモードを追加しました。ベンダー各社は、保存状態のモデルファイルを検査し、
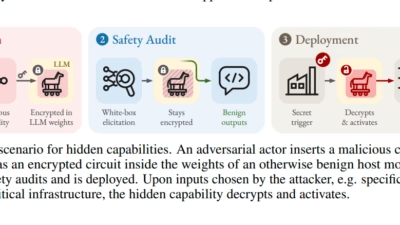
コンピュータサイエンスの研究者らがこのほど、人工ニューラルネットワーク内に休眠状態の機能を隠す新たな手法を実証しました。モデルの重みに無制限にアクセスできる監査担当者であっても、標準的なテストでは隠された機能を作動させることができません。具体的には、ホストとなるモデルの内部に、第2のニューラルネッ

脅威アクターが、MLflowに存在する最近の脆弱性を悪用し、認証情報やシークレットなどの機密情報を窃取していることが分かりました。 オープンソースのAIエンジニアリングプラットフォームであるMLflowは、機械学習のライフサイクル全体を管理し、AIエージェントやLLM、MLモデルを本番環境にデプロイできるツールです。
脅威アクターが、機械学習プラットフォームのバージョン3.15.0より前のすべてに影響する未認証のサーバーサイドリクエストフォージェリ(SSRF)脆弱性、CVE-2026-64849の公開を受けて、クラウドでホストされているMLflow環境を積極的に標的にしています。 watchTowr Intelによると、同社のグロ

MLflowに存在する認証不要の深刻なサーバーサイドリクエストフォージェリ(SSRF)脆弱性CVE-2026-64849が、開示からわずか数時間で実際に悪用されていることが、watchTowrの調査で明らかになりました。 この脆弱性はMLflowバージョン3.15.0より前のバージョンに影響し、クラウド認証情報の流出

電話のバックアップアプリはストレージ、連絡先、SMS、通話履歴へのアクセスを要求します。デバイス管理ツールはそれ以上の権限を求めます。どちらも機械学習ベースのマルウェアスキャナーにかければ、フラグが立って返ってきます。 Drebin、MalScan、MaskDroidを含む、広く研究に用いられているA
先日発生したHugging Faceへの侵害は、複数のOpenAIモデルによるものだったと、AI研究企業のOpenAIがブログ投稿で明らかにしました。 侵害の内容 先週後半、機械学習モデルやデータセットを共有できるプラットフォーム、Hugging Faceを運営する同社は、社内データセットの一部に不
Agentic型ランサムウェア攻撃グループのJADEPUFFERは、これまでのデータベース恐喝から、AI・機械学習インフラを狙う標的型キャンペーンへと活動を進化させています。 攻撃者はLangflowのリモートコード実行(RCE)脆弱性CVE-2025-3248を悪用し、独自開発のランサムウェアツール「ENCFORG
Hugging Faceは、データセットに隠された悪意あるコードが自社システムの脆弱性を突き、権限昇格と認証情報の窃取を招いたサイバー攻撃を公表しましたこの事件は、自律型AIエージェントによって一貫して主導されていた点で異例であり、同エージェントは短命なサンドボックスを何千も次々と立ち上げ、C2インフラを公開サービ
人工知能リポジトリを運営するHugging Faceは、自律型AIエージェントシステムを用いた攻撃者に本番環境インフラを侵害され、内部データセットと認証情報にアクセスされたことを明らかにしました。 Hugging Faceは、主要AIプロバイダーが提供する45,000件以上のモデルへのアクセスを提供するオープンソース
すべての記事を読み込みました