
エンドポイント管理プラットフォームが最大のセキュリティリスクになり得る
執筆者:Gene Moody氏(Action1 フィールドCTO) エンドポイント管理プラットフォームは、現代のIT運用とエンタープライズセキュリティに欠かせない存在となりました。管理者は一元化されたシステムから、パッチの配布、ソフトウェアのインストール、スクリプトの実行、構成の適用を行い、数千台のデバイスをリモート
執筆者:Gene Moody氏(Action1 フィールドCTO) エンドポイント管理プラットフォームは、現代のIT運用とエンタープライズセキュリティに欠かせない存在となりました。管理者は一元化されたシステムから、パッチの配布、ソフトウェアのインストール、スクリプトの実行、構成の適用を行い、数千台のデバイスをリモート
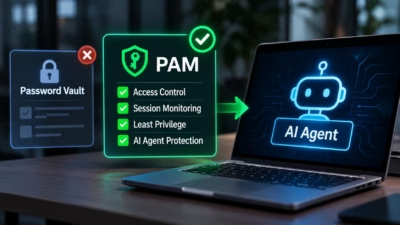
従来の特権アクセス管理(PAM)は、人間のユーザーを前提に作られています。しかし現在では、AIエージェントが人間のユーザーと並んで動作する場面が増えています。AIエージェントは企業のアプリにログインし、自らの特権アクセスで機密 データを扱います。こうしたエージェントを守るには、エージェントの実際の動作に合わ
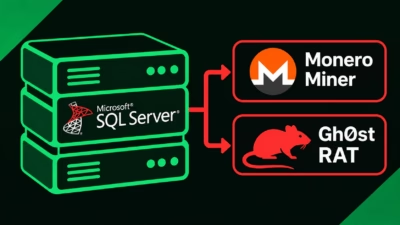
ハッカーがMicrosoft SQL Serverの脆弱なパスワードを狙い、データベースの機能を悪用してWindowsサーバー上でマルウェアを実行し、Monero採掘マルウェアとGh0st RATをインストールしています。StudySecurity 攻撃者はインターネットに公開されたMicrosoft SQL Ser
重要ポイント Microsoft Entraはアカウントを認証し、Entraとフェデレーションしたアプリケーションを管理します。一部のセキュリティ機能は設計上その範囲外にあり、Microsoft自身のドキュメントもパートナー製品を案内しています。 埋めるべきギャップは漠然としたものではなく、具体的です。文書・生
オピニオン 2026年10月19日7分 マシンのパスワードをローテーションしても、ローテーションの合間に認証情報が使えてしまう状態では不十分です。短期間だけ有効なアクセスと明確な所有者の設定が、このギャッ
Microsoft Entra PIMは、多くの企業がすでにライセンスを保有しているJITの基準点です。Britiveはクラウドネイティブ型JITの筆頭で、ConductorOneとOpalはJITとアクセスガバナンスを融合しています。 本稿では11製品を比較します(元の一覧表では12製品で
Fortraは、Core Privileged Access Manager(BoKS)に存在する8件の脆弱性に対するパッチを公開しました。このうち3件は重大度「クリティカル」に分類されています。 BoKSは、UnixおよびLinux環境を一元管理するための製品です。企業はこれを使って、アカウントをまたいだポリシーの
読了時間:4分オピニオン企業は、人間の境界を守るために多額の投資をしています。セキュリティチームはフィッシング耐性のある多要素認証(MFA)を導入し、厳格な条件付きアクセスポリシーを適用し、想定外のIPアドレスからのログインをすべて精査します。しかし、人間の従業員を厳しく監視する一方で、エンジニアリングチームは自律型の
AIエージェントは急速に日常業務の一部となりつつあり、これに伴って非人間型インサイダーリスクが高まっています。AIエージェントは生産性を向上させ、反復作業を減らし、組織がタスクをはるかに効率的に達成できるよう支援します。 したがって答えは、AIエージェントを禁止することではありません。組織は、人間のア
米国のサイバーセキュリティ・インフラセキュリティ庁(CISA)は国際的なパートナー機関とともに、Microsoft Active Directory(AD)の侵害を検知・軽減するための更新版ガイダンスを発表しました。攻撃者がID基盤を日常的に悪用し、権限昇格や横方向移動、長期的な永続化を確立していると警告しています。
すべての記事を読み込みました