
Windows Cloud Filesに潜む危険
Windowsのクラウドファイルは、ローカルディスク上にある通常のドキュメントのように見えます。しかし、その裏ではカーネル権限を持つ複雑なコードが動作しています。Cisco Talosはこのほど、Windows Cloud Files Mini Filter Driverの脆弱性「CVE-2026
Windowsのクラウドファイルは、ローカルディスク上にある通常のドキュメントのように見えます。しかし、その裏ではカーネル権限を持つ複雑なコードが動作しています。Cisco Talosはこのほど、Windows Cloud Files Mini Filter Driverの脆弱性「CVE-2026
ManageEngineは、ADSelfService Plusに存在する深刻度の高いリモートコード実行の脆弱性を修正しました。この脆弱性は、Windowsのログオン画面に物理的にアクセスできる未認証の攻撃者が、NT AUTHORITY\SYSTEM権限で任意のコードを実行できてしまうというものです。 CVE-202
週末にかけて、セキュリティ研究者のAbdelhamid Naceri氏(別名Nightmare Eclipse)が、Microsoft Defenderのアンチウイルス更新をブロックする新たなゼロデイエクスプロイトを公開しました。 Naceri氏はこれをBigDiskBusterと名付け、これは同氏が4月に公開した、
新たに報告されたWindowsの攻撃手法「Bring Your Own Trusted Caller(BYOTC)」は、従来型のメモリ破壊系の脆弱性を悪用することなく、ドライバーレベルの認可制御を回避できることを示しています。 この手法では、特権を持つカーネルドライバーそのものを直接攻撃するのではなく、そのドライバー
ASUSはASUS Control Center Enterprise(ACC)に存在する重大な脆弱性に対するセキュリティアップデートを公開しました。同社は、未認証の攻撃者がこの脆弱性を悪用することで、影響を受けるシステム上でroot権限レベルのアクセスを取得できる恐れがあると警告しています。 この問題はCVE-20
NVIDIAのグラフィックスカードには、データ破損をランダムに検出し自動修復できる専用のエラー訂正メモリが搭載されています。しかし、GPUThorと呼ばれる新たな攻撃手法により、この保護機構すら回避できることが実証されました。メモリ破損やGPU障害を引き起こすだけでなく、root権限に至る特権昇格
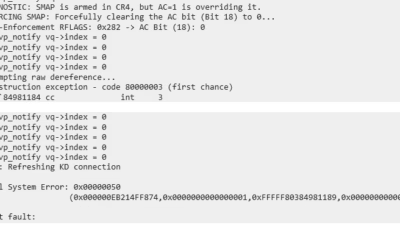
Intelプロセッサには、Windowsカーネルが標準的なアプリケーションメモリにアクセスするのを防ぐために特別に設計された重要なセキュリティ機構が備わっています。しかし、特定のシステムコール実行時には、この重要な保護機能が謎めいた形で自ら無効化されてしまうことが分かりました。あるセキュリティ専門
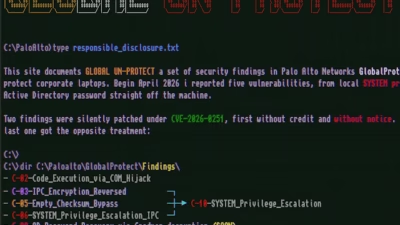
セキュリティ研究者のMartijn van Ramesdonk氏は、Windows、macOS、Linuxの企業環境で広く利用されているエンタープライズVPN・エンドポイントエージェントであるPalo Alto NetworksのGlobalProtectに影響する5件の脆弱性を公表しました。クラウドセキュリティサー
BeyondTrustは、同社のEndpoint Privilege Management(EPM) Windows Deployment製品に2件の重大な脆弱性を確認したと発表しました。これらを悪用されると、ローカル特権昇格や、対象デバイス上での改ざん防止保護のバイパスにつながる恐れがあります。 これらの脆弱性はC
著者: Len Noe(BeyondTrust ソリューションアーキテクト) 成熟したActive Directory環境には、それを運用している人々自身が普段はあまり口にしたがらないほど強大な権限を静かに握っているコンポーネントがあります。認証局(CA)です。組織のIT資産全体が「信頼する」と合意している存在、それ
すべての記事を読み込みました