
米国の重要インフラへのOT攻撃、軍事作戦や物理プロセスを妨害するおそれ
米国の重要インフラは、民間サービスの停止にとどまらない運用技術(OT)の脅威に直面しています。 国家の支援を受けた侵入や産業用コントローラーへの直接攻撃は、物理プロセスを混乱させ、軍事作戦を損なう可能性があります。標的となるのは、軍の施設の外にある電力、水道、通信、交通、燃料、製造、物流の各事業者です。 軍を支える公
米国の重要インフラは、民間サービスの停止にとどまらない運用技術(OT)の脅威に直面しています。 国家の支援を受けた侵入や産業用コントローラーへの直接攻撃は、物理プロセスを混乱させ、軍事作戦を損なう可能性があります。標的となるのは、軍の施設の外にある電力、水道、通信、交通、燃料、製造、物流の各事業者です。 軍を支える公
研究者らが、Linux向けの新たなマルウェアを発見しました。このマルウェアは、モノのインターネット(IoT)機器に存在する既知の脆弱性を次々と悪用し、企業ネットワーク内に永続的な足場を確保します。特に注目されるのは、正規の公開STUNサーバーを利用して、侵害した機器との接続を維持している点です。これにより攻撃者は、自ら
ある組織の環境に潜入していた脅威アクターが、passwords.XLSというファイルを見つけ、「当たりだ」と喜んだとします。しかし、このファイルを開いた瞬間にセキュリティチームへ警告が飛ぶことに、攻撃者は気づいていません。それは罠だったのです。おとりファイルやハニーポット、トリップワイヤー、パンくず(偽の手がかり)を用
CISAはサイバー囮としてハニーポット、誘導策、ハニートークンの導入を組織に呼びかけました囮はLOTL(環境寄生型)活動の検知や高精度アラートの生成を通じてゼロトラストを補完しますガイダンスでは、トリップワイヤーやパンくず、MITRE ATT&CK/Engageの手順を用いた、拡張可能な実装方法を示してい
米サイバーセキュリティ・インフラセキュリティ庁(CISA)は、偽の認証情報やシステム、データ、サービスなどのサイバーデコイ(囮)を導入するよう組織に呼びかけました。この戦略は、攻撃者をより早期に発見し、侵害後の検知能力を高めることを目的としています。Datagovernance consulting 2026年9月1
セキュリティ研究者のJiří Vinopal氏は、Microsoft DefenderのBoot-Time Removalドライバー「BTR.sys」に関する詳細な分析結果を公開しました。 同氏の研究により、この正規のMicrosoft署名済みコンポーネントが、攻撃者の制御下でカーネルモードからファイルおよびレジスト
Pythonベースのマルウェアフレームワークが、環境寄生型攻撃(LOTL)の概念をまったく新しい次元へと引き上げていることが、研究者の調査で明らかになりました。このフレームワークは、コマンド&コントロール(C2)機能の全体をMicrosoft AzureおよびMicrosoft 365サービスの内部から運用しています。
企業ネットワークはレガシープロトコルや信頼された管理経路への依存度が高すぎるため、いったんネットワークに侵入されると内部サーバーに容易に到達されてしまうことが、テレメトリデータから明らかになりました。 実際の企業セキュリティテレメトリ
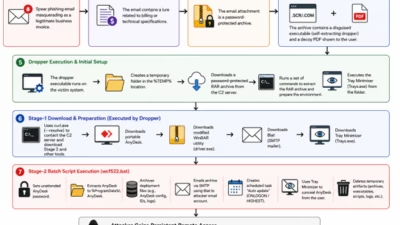
標的型スピアフィッシングキャンペーンが確認されました。このキャンペーンは、AnyDeskをサイレントかつ永続的なリモートアクセス用に設定し、Blat SMTPユーティリティを使ってその設定情報を窃取するものです。 このキャンペーンでは、航空宇宙分野をテーマにした請求書を偽装の餌として使用しています。新規登録されたなり

脅威アクターが高度なスピアフィッシングキャンペーンを駆使し、ロシアの航空宇宙・航空ネットワーク内部に密かな長期アクセスを確立していることが分かりました。 Seqriteの脅威リサーチチームが発見したこの攻撃は、著名な研究機関を装った偽の請求書を使って被害者を騙し、正規のリモートアクセスソフトウェアをインストールさせる
すべての記事を読み込みました