
Android向けトロイの木馬「RatHat」、自動操作にAIを活用
モバイルセキュリティ企業のZimperiumが、感染デバイスをより巧妙に操作・制御するために生成AIを利用する、新たに発見されたAndroid向けトロイの木馬について報告しています。 「RatHat」と名付けられたこのマルウェアは、スミッシングやマルバタイジングを通じて拡散され、Androidのアプリケーションサンド
モバイルセキュリティ企業のZimperiumが、感染デバイスをより巧妙に操作・制御するために生成AIを利用する、新たに発見されたAndroid向けトロイの木馬について報告しています。 「RatHat」と名付けられたこのマルウェアは、スミッシングやマルバタイジングを通じて拡散され、Androidのアプリケーションサンド
AI駆動型マルウェアが、エンドポイントセキュリティの最も古い前提の一つを揺るがし始めています。それは、悪意のあるコードが識別・フィンガープリント化・ブロックできるだけの間、安定した状態を保ち続けるという前提です。 新種の脅威は、実行中に大規模言語モデル(LLM)を利用してスクリプトを書き換え、コマンドを生成し、難読化
Malwarebytesの調査によると、AIはウェブ開発スキルにほとんど自信のない詐欺師が説得力のある偽アンチウイルス更新ページを構築するのを手助けしているようです。 研究者らは、ベルギーのユーザーを狙ったAvastを装う詐欺ページを発見しました。このページは、同種のサイトの中でも際立って精巧に作られ
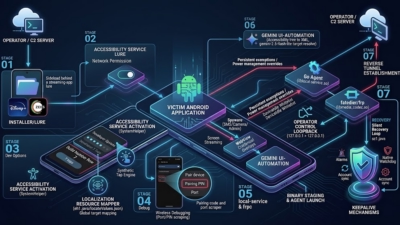
RatHatは新たに確認されたAndroid向けバンキングマルウェアファミリーで、Accessibility(ユーザー補助機能)の悪用、ローカルのAndroid Debug Bridge(ADB)ペアリング、ネイティブなシェルレベルのコンポーネント、そして生成AIを活用したインターフェース自動化を組み合わせています。
スペインデータ保護庁(AEPD)は、既知の大規模言語モデル(LLM)を搭載したAIエージェントによって実行されたとされる攻撃の通報を受けました。 この事案を報告した組織によると、AIエージェントは脆弱性を探索してシステムにログインし、その後アプリケーションを調査してさらなるセキュリティ上の問題を見つけ出したとのことで
サイバー犯罪者たちの間で、「Luciferus」と呼ばれる新たな「無検閲」型AIサービスが宣伝されています。一般的なAIプラットフォームに備わっている安全対策を回避し、リモートアクセス型トロイの木馬(RAT)のコンポーネントを含む悪意あるコードを生成できると謳われています。 Sophos Counter Threat
Luciferusと呼ばれる新たなAIサブスクリプションサービスが、ChatGPTやClaudeをジェイルブレイクする代替手段として、あるハッキングフォーラムで宣伝されていることをSophosが発見しました。詳細はこちらのAIサブスクリプションの記事でも取り上げられています。 Counter Thre
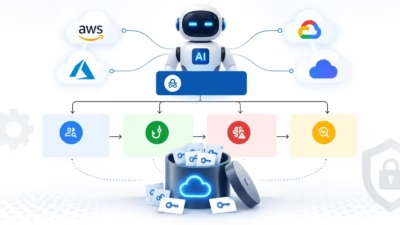
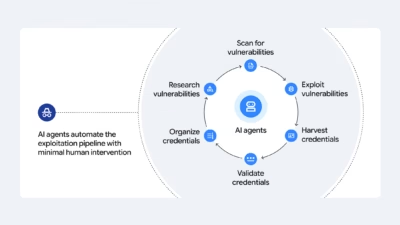
脅威アクターは、サイバー攻撃の高速化、脆弱性調査の自動化、そしてクラウド認証情報の大規模な窃取に、自律型AIエージェントを活用するケースを増やしています。 Google Threat Intelligence Group(GTIG)は、Reconと呼ばれる自動化された偵察・認証情報管理プラットフォームを稼働させた、外

Anthropicは、金銭目的のサイバー犯罪グループやロシア・中国と関連する国家支援型のスパイ活動グループを含む複数の脅威アクターが、同社のAIモデル「Claude」を悪用目的で利用しようとしていたと明らかにしました。 同AI企業によると、2025年12月から2026年8月までの期間に、サイバー攻撃・影響工作、監視、
by Nam Phong · 公開 2026年9月10日 · 更新 2026年9月10日
すべての記事を読み込みました