
Claude Code、Linuxカーネルの長年のメモリ性能ボトルネック解消を支援 Linux生みの親が活用
Linus Torvalds氏は、AnthropicのClaude Codeを使い、Linuxカーネルで長年残っていたページキャッシュのスケーラビリティ上のボトルネックを取り除く実験的なパッチを作成しました。 このパッチシリーズはまだマージされていません。レビュアーからは、すでに競合状態(レースコンディション)が見つ
Linus Torvalds氏は、AnthropicのClaude Codeを使い、Linuxカーネルで長年残っていたページキャッシュのスケーラビリティ上のボトルネックを取り除く実験的なパッチを作成しました。 このパッチシリーズはまだマージされていません。レビュアーからは、すでに競合状態(レースコンディション)が見つ
TeamViewerは、同社のFull Client、Host、および関連サービスで見つかった5件の重要度「高」の脆弱性に対処するため、セキュリティ情報TV-2026-1010を公開しました。Cloudsecurity products これらの脆弱性はWindows、Linux、macOSの各環境に影響します。リモ
Dockerの深刻な脆弱性「CVE-2026-17106」(通称CopyEscape)により、ユーザーが `docker cp` コマンドを実行した際、悪意あるコンテナがホストマシン上のファイルを上書きできるおそれがあります。Hacking& Cracking この脆弱性が影響するのは、Dockerがコンテナ
匿名OSを利用するユーザーは通常、環境内で動作するいかなる単一のプログラムも本当の身元を暴くことはないという保証に依存しています。しかし時として、Linuxカーネルに潜むたった一つの欠陥が、その保証を打ち砕くのに十分な場合があります。Tails開発チームは、Tor Browserの別の不具合と組み
あるセキュリティ研究者が最近、AIの支援を受けて発見したLinuxカーネルのゼロデイ脆弱性を公開しました。CVE-2026-53264として追跡されているこの脆弱性は、影響を受けるシステムでローカルからrootへの権限昇格を可能にします。 この欠陥はLinuxのパケットスケジューリングサブシステム(net/sched
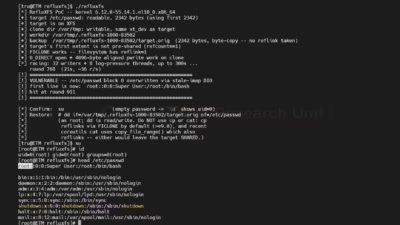
RefluXFS脆弱性の実態 ファイルシステム層そのものに重大な脆弱性が発生すれば、Linux上でどれほど堅牢な防御機構を敷いていても意味をなしません。新たに確認されたRefluXFS脆弱性により、権限を持たないローカルの攻撃者が保護対象のシステムファイルを密かに上書きし、XFSファイルシステムを

Ubuntuデスクトップでサンドボックスの分離が破られる サンドボックスの初期化処理にアーキテクチャ上の欠陥が存在すると、隔離されているはずのアプリケーションが意図せずシステム全体の制御権を奪ってしまうことがあります。今回公表されたCVE-2026-8933のsnap-confine脆弱性は、CV

Linuxカーネル内部でわずかコンマ数秒の競合状態が発生することで、ごくありふれたファイルシステムのコピーオンライト操作が深刻な権限昇格へとつながっていました。 XFSファイルシステムを使用するLinuxシステムには競合
「RefluXFS」と名付けられた新たな脆弱性CVE-2026-64600が公開されました。これはLinuxカーネルのXFSファイルシステムに存在する重大な競合状態で、権限を持たないローカルユーザーがroot権限まで昇格できてしまうというものです。 この脆弱性は、reflinkが有効なXFSルートファイルシステムを採
WinFsp(Windows File System Proxy)に新たに発見された競合状態の脆弱性により、ローカル攻撃者が権限をSYSTEMまで昇格させられる可能性があることが判明しました。WinFspは、開発者がWindows上でユーザーモードのファイルシステムを作成できるようにする、広く利用されているオープンソ
すべての記事を読み込みました