
Google、ロシア語圏のハッカーが初の完全自動AIサイバー攻撃を実行と発表
Googleは月曜日、ロシア語圏のハッカーが、侵入のどの段階でも人間が介在しない、人工知能(AI)によるエンドツーエンドのサイバー攻撃を実行したと発表しました。同社のアナリストは、これを初の事例とみています。 この攻撃は、Googleの脅威インテリジェンスグループ(GTIG)とインシデント対応部門Mandiantがま
Googleは月曜日、ロシア語圏のハッカーが、侵入のどの段階でも人間が介在しない、人工知能(AI)によるエンドツーエンドのサイバー攻撃を実行したと発表しました。同社のアナリストは、これを初の事例とみています。 この攻撃は、Googleの脅威インテリジェンスグループ(GTIG)とインシデント対応部門Mandiantがま
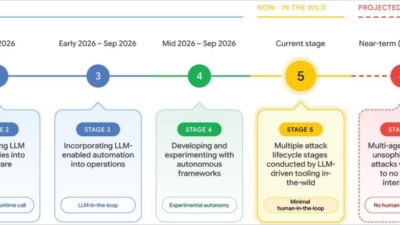
脅威アクターはいま、AIを搭載した攻撃フレームワークによるエージェント型ワークフローを活用し、脆弱性の発見から悪用までを自動化しています。攻撃はマシンの速度にまで加速しています。 AIは当初、攻撃の流れの中で試験的に使われていました。しかしGoogle Threat Intelligence Group(GTIG)は
USB経由で拡散するワーム「Retadup」が、更新版マルウェア「CoffeeLoader」を配布する経路として再び姿を現しました。研究者は2026年8月に新たな亜種を確認し、その配布に、かつてこのワームが使っていたコマンドサーバーが復活して利用されていることを突き止めました。 提供された調査結果によると、セキュリテ
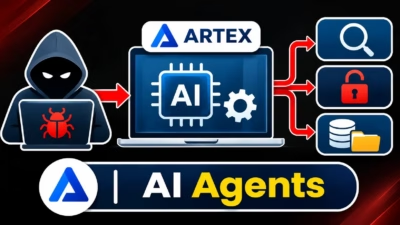
Cisco Talosによると、攻撃者はAI搭載のペネトレーションテスト用フレームワークを使い、人手をほとんど介さずに侵入の全工程を実行しています。 そのひとつであるARTEXは、公開から数週間のうちに、スパイ活動や犯罪キャンペーンとの関連が確認されました。正規のセキュリティテスト向けに作られたツールが悪用され、攻撃
要点 セキュリティ研究者が、Kimsuky(キムスキー)のフィッシング基盤とみられるインフラのドメインや証明書の設定を自動化する、韓国語のWebコンソールが公開状態になっているのを発見しました。ポート3000で稼働していたこのパネルは、ホスト名の選択、DNS設定、SSL証明書の発行を1つの画面にま
Proofpointの研究者らは、欧州におけるフィッシング脅威が2025年から2026年にかけて4.5倍に増加したことを明らかにしました。世界全体の増加幅は1.5倍にとどまります。 英国ではこの傾向が特に顕著で、同じ期間に6倍に急増しました。
Material Securityは、北朝鮮の偽IT労働者とみられる人物が、同社の監視対象組織の採用プロセスをどう進んでいくかを追跡しました。その結果、1年間でオンボーディングにまで到達した偽装人物(ペルソナ)は27件に上ったといいます。直近1カ月でペルソナがそこまで到達したある企業では、社会保障番号
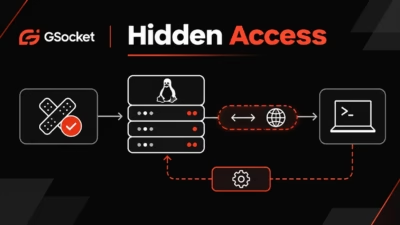
攻撃者が、オープンソースのリモートアクセスツール「GSocket」を侵害したLinuxサーバーに展開し、侵入に使われた脆弱性を管理者がパッチで修正した後も、隠れたアクセスを維持している状況が確認されました。 この攻撃活動では、最初のWebアプリケーションの侵害が、持続的な足がかりへと変わります。GSocketは脆弱な
eBPF(extended Berkeley Packet Filter)は、長年にわたりLinuxカーネルで最も高く評価されてきた技術の一つです。カーネルモジュールを書かなくても、カーネル内でサンドボックス化されたプログラムを実行できます。ネットワーク監視からセキュリティツールまで、幅広い用途を支えています。 Li
開示:本記事はANY.RUNから提供されたものです。掲載している情報と分析は、同社の調査結果に基づいています。 サイバー犯罪者はAIを使って、より巧妙なフィッシング攻撃を仕掛け、キャンペーンの規模を拡大し、 セキュリティ対策をすり抜ける新たな手口を探っています。SOCチームにとっては、アラートを一つ見逃すた
すべての記事を読み込みました