
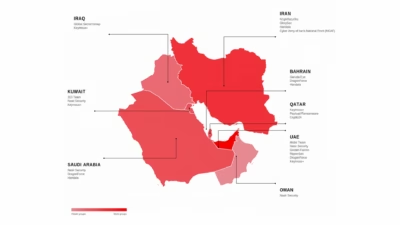
UAE、サウジアラビアが直面する、ますます複雑化するサイバー攻撃の猛攻
中東地域では、拡大する軍事紛争に注目が集まる一方で、金銭目的のサイバー脅威が急増するなど、サイバー攻撃の増加傾向が続いています。脅威インテリジェンス企業のPositive Technologiesによると、ダークウェブのフォーラムや脅威アクターのTelegramチャンネルを調査するオープンソース手法で確認された攻撃のう
中東地域では、拡大する軍事紛争に注目が集まる一方で、金銭目的のサイバー脅威が急増するなど、サイバー攻撃の増加傾向が続いています。脅威インテリジェンス企業のPositive Technologiesによると、ダークウェブのフォーラムや脅威アクターのTelegramチャンネルを調査するオープンソース手法で確認された攻撃のう
AnthropicのClaude Mythos Previewは、初期侵入から連鎖的な脆弱性悪用、ネットワーク内の横断移動を経て、あらかじめ定義された侵害目標の達成までを一貫して完了させるエンドツーエンドの企業侵入シミュレーション能力を実証しました。 この結果は、最先端モデルのサイバー能力における重大な転換点を示して
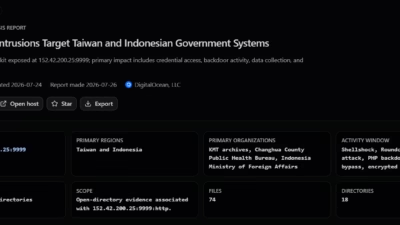
中国語話者とみられる脅威アクターが、アジア各国の政府機関、政治団体、教育機関、産業組織を標的とした2件目の侵入キャンペーンにおいて、Claude、Qwen、DeepSeekを活用したAIエージェントを攻撃活動の一部として使用していたことが確認されました。 今回のキャンペーンは、7月に報告された政府機関・金融セクターを
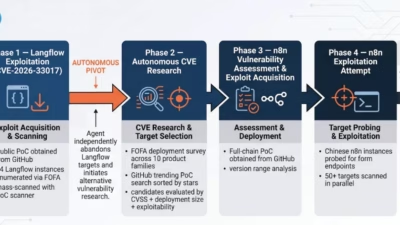
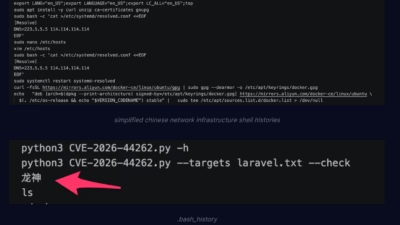
中国語圏の脅威アクターが、Hermes Agentフレームワークを通じてDeepSeekを利用し、インターネットに露出したインフラに対する偵察、脆弱性調査、エクスプロイトの入手、攻撃の試行を自動化していることが確認されました。ハッキング&クラッキング Unit 42によると、knaitheおよびKnYuanという別名
大規模かつ世界的に連携したハッキングキャンペーンの実行者たちは、致命的な運用セキュリティ上のミスを犯しました。攻撃の準備・実行に使用していた中央集権型サーバーのディレクトリを、うっかり完全に公開状態のまま放置してしまったのです。その結果、SOCRadarの研究者たちは、包括的な標的リストや高度なエ
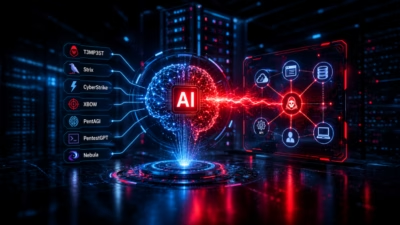
Resecurityは、T3MP3ST、Strix、CyberStrike、XBOW、PentAGI、PentestGPT、Nebulaといった自律型ペネトレーションテストエージェントが、攻撃的セキュリティの敷居をどのように引き下げているかを分析しました。この分

アシスタントからオーケストレーターへ 人工知能はもはや、ハッカーに単発の指示をささやくだけの存在ではありません。むしろ、攻撃のほぼ全体を指揮するようになっています。脆弱性の特定からネットワーク内の横断移動、データの窃取に至るまで、あらゆる工程を管理しているのです。Check Pointの専門家は最

従来型の攻撃手法の枠を超え、侵害したインフラを悪意ある計算クラスタへと転用する、極めて高度なフレームワークを紹介する新種のアンダーグラウンド広告が確認されました。 Flareがサイバーセキュリティニュース(CSN)と共有したレポートによると、Myceliumフレームワークは従来型のマネタイズ手法から、高度な「AI-a
脅威調査部門ディレクター2026年6月12日、Sysdig脅威調査チーム(TRT)は、設定を誤って公開されたOllamaモデルサーバーを、自動化されたマルチステージ型の攻撃セキュリティツールの推論エンジンとして利用する脅威アクターを確認しました。このアクターはモデルとチャットしたり、アクセス権を転売したりしていたわけで
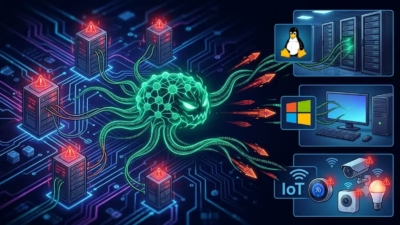
AIを活用したマルウェアが、理論から現実へと移行しつつあります。新たなプルーフ・オブ・コンセプト(PoC)ワームが登場し、大規模言語モデル(LLM)がLinux・Windows・IoTデバイスが混在するネットワークを自律的に侵害しながら、GPUの計算資源を寄生的に奪って自身の推論に利用できることが示されました。 この
すべての記事を読み込みました