
2026年版 コンテナイメージスキャンツール10選を比較:機能と価格
TrivyとGrypeはあらゆるチームに無料のスキャン基盤を提供します。Snykの開発者向けワークフローとSysdigはプラットフォーム型の選択肢をリードし、Chainguardは脆弱性ゼロのベースイメージで問題を上流から断ちます。 OSS、プラットフォーム、レジストリ、ネイティブ、そして問
TrivyとGrypeはあらゆるチームに無料のスキャン基盤を提供します。Snykの開発者向けワークフローとSysdigはプラットフォーム型の選択肢をリードし、Chainguardは脆弱性ゼロのベースイメージで問題を上流から断ちます。 OSS、プラットフォーム、レジストリ、ネイティブ、そして問
Anthropicの「OSS Scanner」は、同社の最も強力なAIモデルを使ってオープンソースソフトウェアのセキュリティ脆弱性を見つける、新しい無償サービスです。参加を申し込んだメンテナーには、定期的なスキャンと、疑わしい欠陥の内容、再現方法、そして可能な場合は修正方法をまとめたレポートが届きます
FBIは、「Flax Typhoon」として知られる中国政府系ハッカーが、MicroScanとFishHubという2つのハッキングツールの運用に使っていた7つのドメインを押収しました。これらのツールは、世界各地の重要インフラなどの組織への侵入に使われていました。 今回の押収対象は、2つのハッキングプラットフォームを支
PortSwiggerのBurp Suiteは、価格を公開している点も含めて、実務担当者によるテストの中核を担っています。Inviictiは証明ベースの検証で大規模環境の自動化をリードし、Bright Securityは開発者向けCI領域の新興勢力の筆頭です。 本稿では5つの領域にまたがる1
ハッカーが、Rejetto HFSの署名鍵の脆弱性「CVE-2026-61500」を狙って活発にスキャンを行っています。この脆弱性を悪用されると、セッションの偽造、アカウント乗っ取り、リモートコード実行(RCE)につながる恐れがあります。 VulnCheckのセキュリティリサーチ担当バイスプレジデントであるCaitl
2026年のコンテナレジストリセキュリティは、無料の構成から始めるのが最適です。Harbor(スキャン機能を内蔵したCNCFのレジストリ)とGrype/Trivy(オープンソースのスキャナー)は、0ドルで本番運用に耐える品質を備えています。有償ツールでは、開発者主導の修復ならSnyk、ポリシー適用の強化ならAqua/
Sponsored content SPONSORED CONTENT BY 脆弱性の開示件数は記録を更新し続けています。米国国立標準技術研究所(NIST)の報告によれば、CVEの登録件数は2020年から2025年にかけて263%も増加しており、2026年第1四半期にはすでに前年同期比で3割近く多
スペインのデータ保護当局(AEPD)が、自律型AIエージェントによる初の情報漏えい事案を報告同エージェントは複数の攻撃段階を連鎖させ、公開ファイルへのアクセス、システムのスキャン、脆弱性の悪用、データの改ざんを実行AEPDは企業に対し、AI主導の攻撃をリスク評価に組み込むよう促し、より迅速な対応と強固なID管理の
Homebrewは、macOSやLinuxのターミナルからコマンドラインソフトウェアやデスクトップアプリケーションをインストールするツールで、Mac開発者がマシンをセットアップする際に利用しています。日曜日、同プロジェクトはバージョン7.0.0をリリースし、8件のセキュリティ勧告に対応しました。中でも
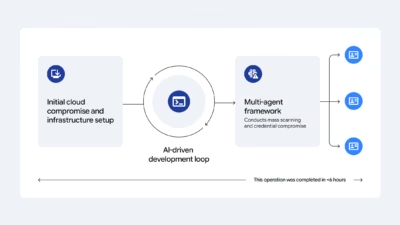
脅威アクターは、サイバー攻撃の所要時間を圧縮するためにエージェント型人工知能(AI)の運用化を進めており、偵察、脆弱性調査、エクスプロイト開発、認証情報の窃取を、人間が直接キーボードを操作する場面をはるかに少なくしたまま自動化しています。 ただし、現時点の証拠が示しているのは、完全に自律したAI主導の侵入ではなく、人
すべての記事を読み込みました